Rootkits

Vad är ett rootkit?

Ett rootkit är en uppsättning verktyg eller skadlig programvara som är utformad för att dölja närvaron av andra program eller processer i ett datorsystem, vilket gör det svårt för användare – eller till och med antiviruslösningar – att upptäcka dem. Även om de inte alltid är farliga i sig kan de användas av cyberbrottslingar för att gömma malware och fjärransluta till system utan att upptäckas.


Rootkits kan påverka operativsystem, firmware eller till och med hårdvara och ger angripare ihärdig kontroll över en komprometterad enhet.

Prova Panda Dome för:Windows | Android | Mac | iOS

Vad används rootkits till?

Huvudsyftet med ett rootkit är att dölja närvaron av hot eller verktyg som angripare använder, för att:


  • Skaffa och behålla obehörig åtkomst till ett system.
  • Köra skadliga processer i bakgrunden.
  • Undvika system för upptäckt och kriminalteknisk analys.
  • Stjäla konfidentiell information eller spionera på användaren.
  • Installera och köra andra typer av malware, som trojaner, spyware eller keyloggers.

Hur fungerar rootkits?

Ett rootkit manipulerar komponenter djupt inne i ett operativsystem, som kärnan (kernel) eller processtabellen, och döljer sina egna spår och alla andra associerade hot. Det kan integreras i systemets startprocess eller ladda moduler dynamiskt, vilket gör att det kan förbli oupptäckt även med traditionella säkerhetsverktyg.

Typer av rootkits

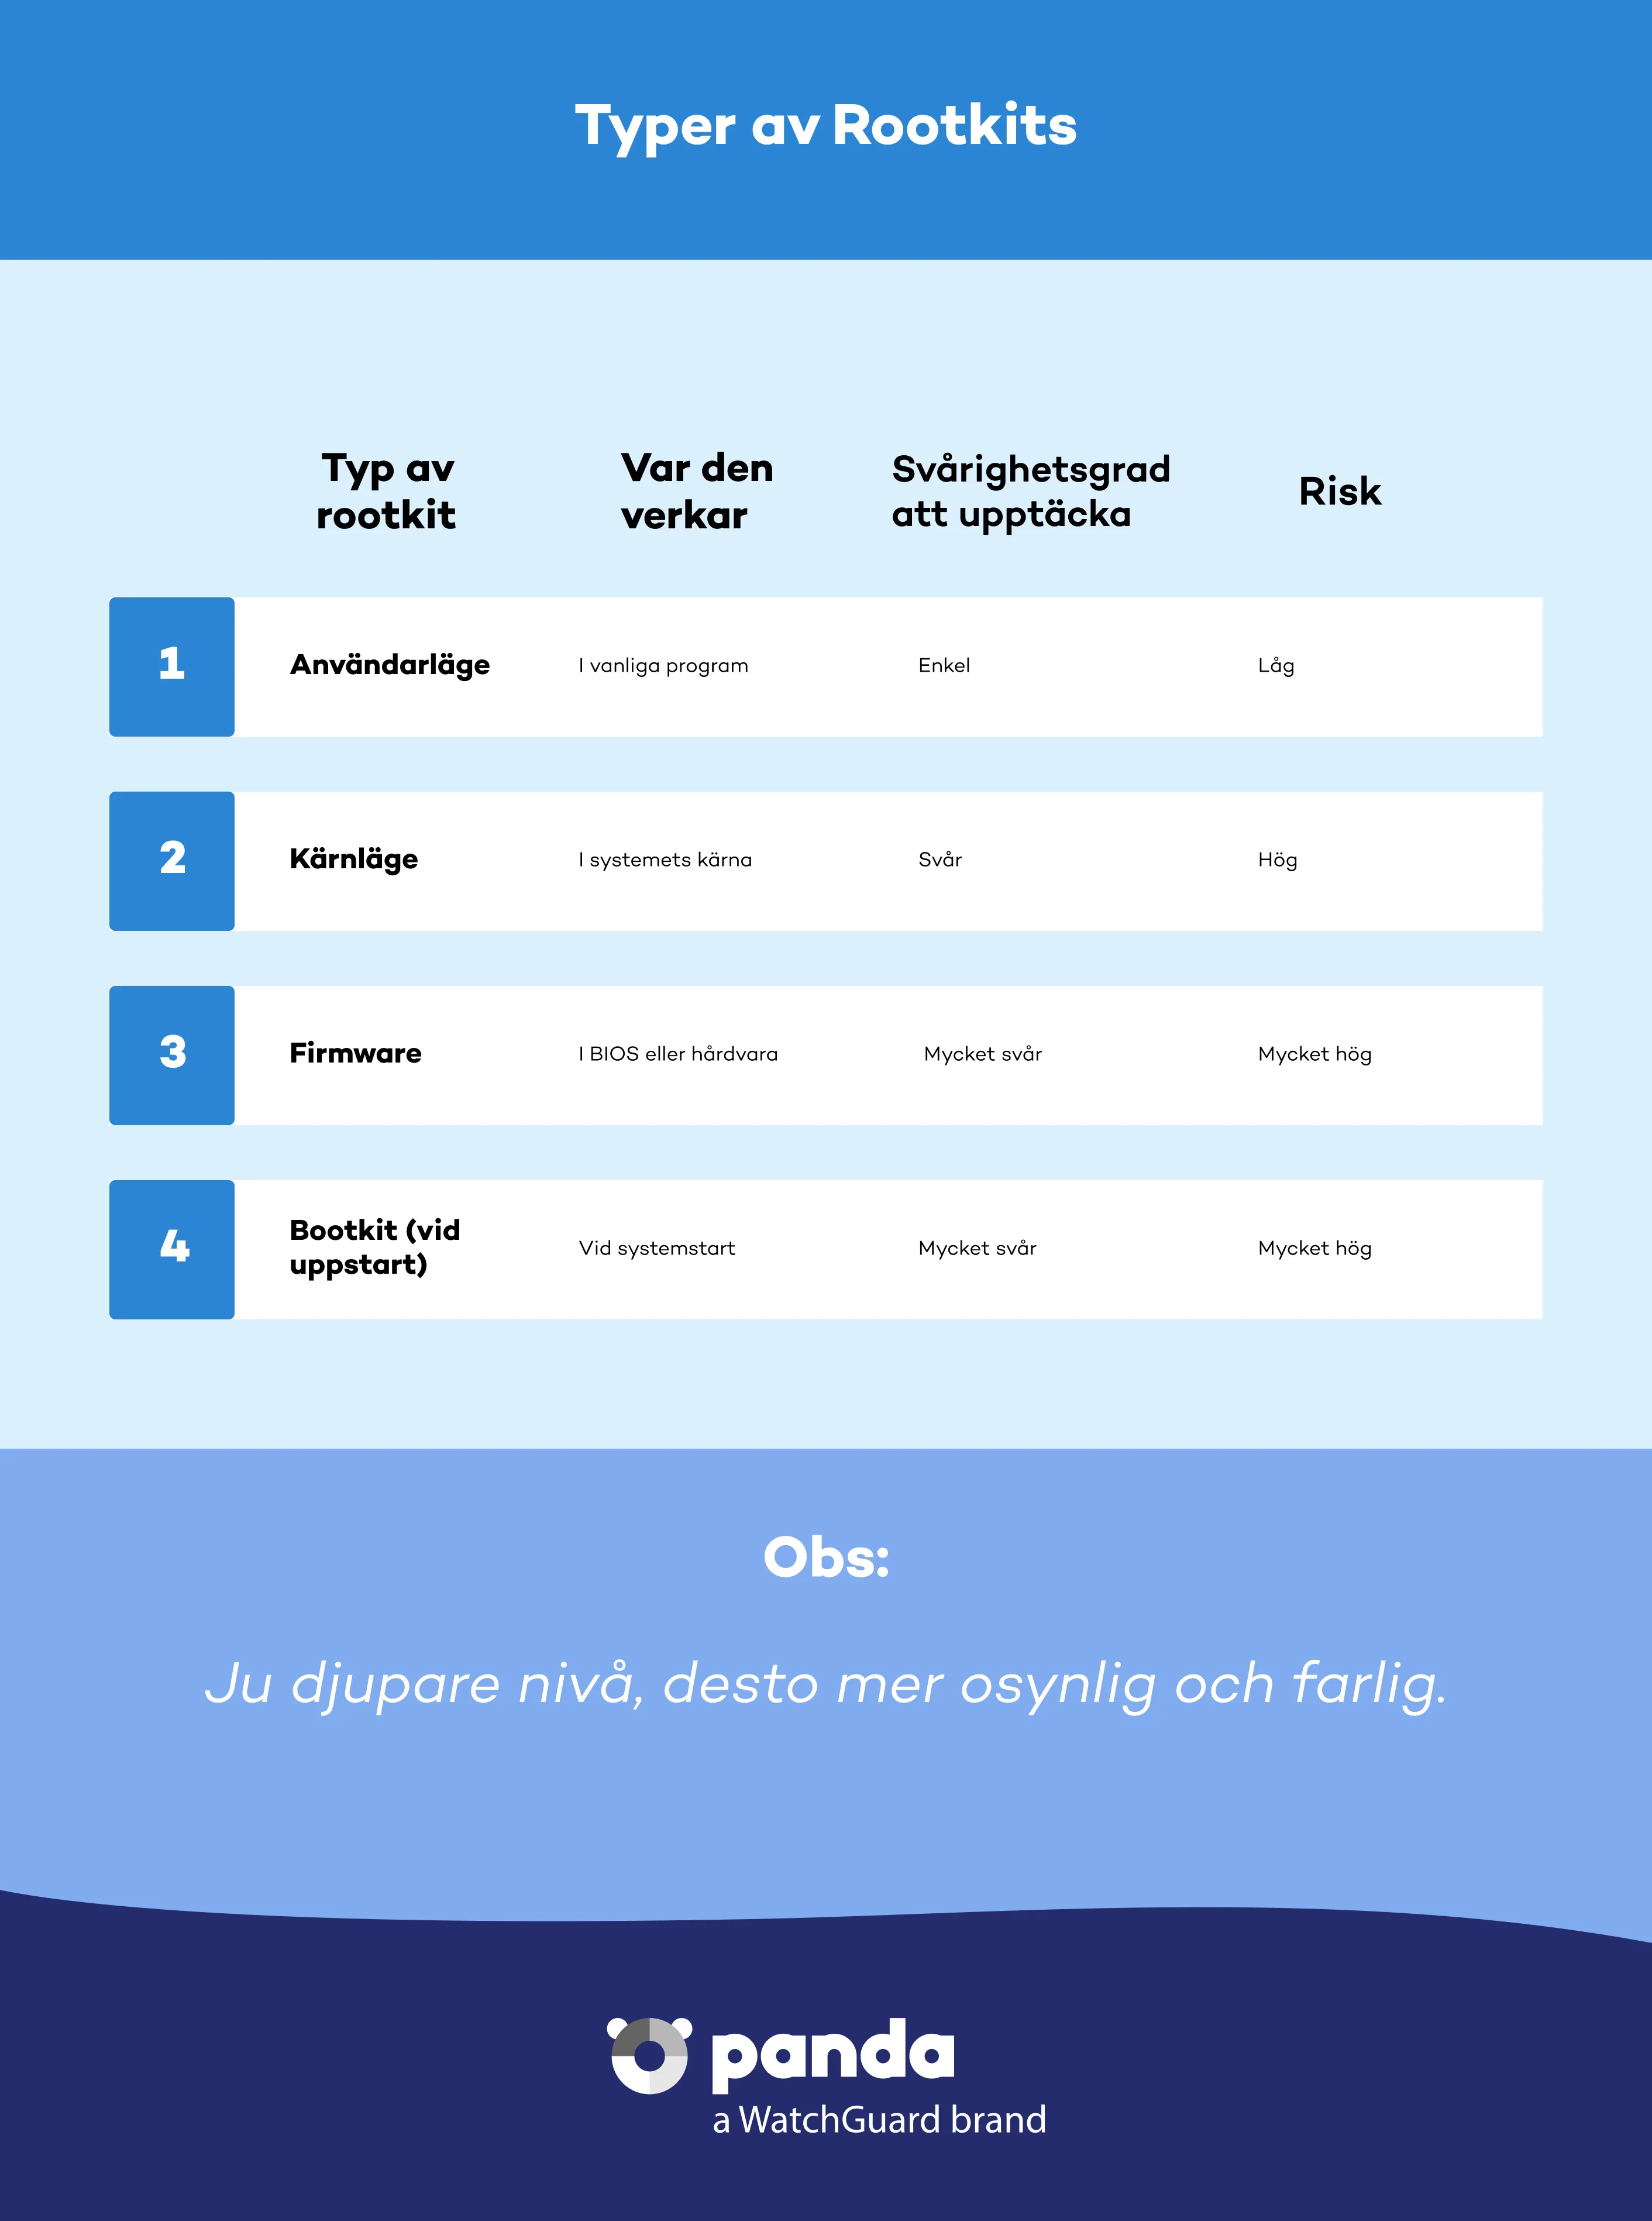
Det finns flera typer av rootkits, klassificerade efter vilken systemnivå de arbetar på:


Rootkits på användarnivå

Dessa körs som vanliga applikationer och är lättare att upptäcka. De kan dölja filer, processer och registernycklar, men de har inte fullständig kontroll över systemet.


Rootkits på kärnnivå

Dessa arbetar i operativsystemets kärna (kernel), vilket gör att de kan avlyssna och manipulera systemanrop. De är mycket svåra att upptäcka och ta bort.


Firmware-rootkits

Dessa installeras i enheters firmware, som moderkort eller BIOS/UEFI. De består även efter att hårddisken formaterats eller operativsystemet installerats om.


Bootkit-rootkits

Dessa ändrar systemets startprocess för att ladda malware innan operativsystemet laddas, vilket säkerställer att det körs innan någon säkerhetsprogramvara kan aktiveras.

Olika typer av rootkit - Panda Security

Så upptäcker du närvaron av ett rootkit

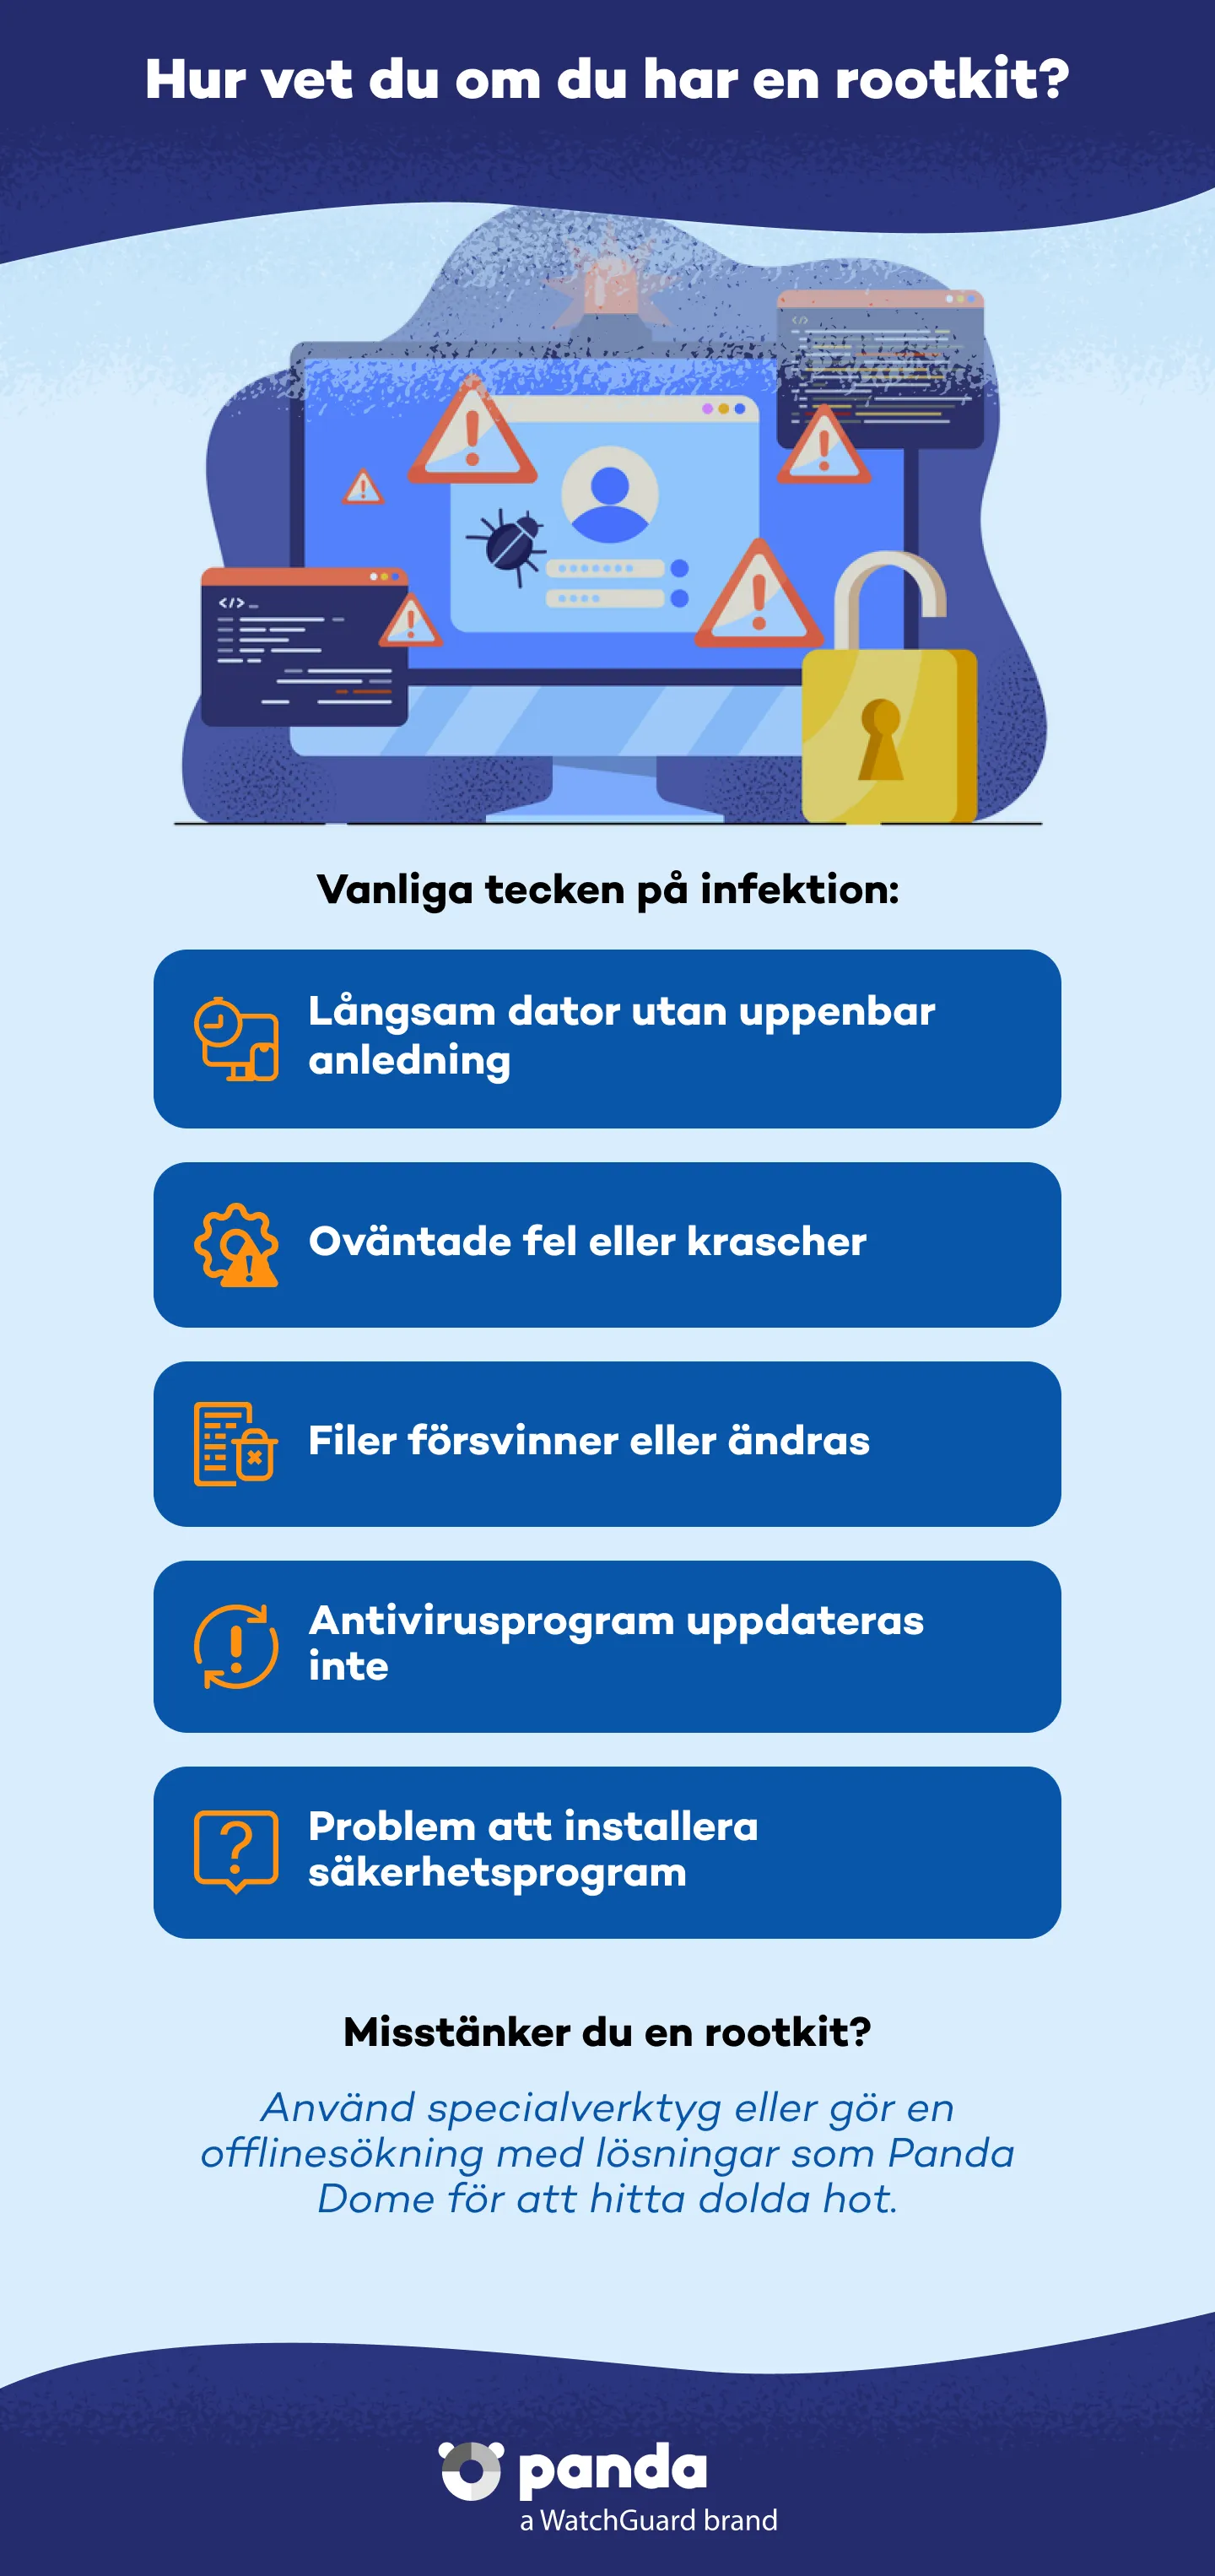
Att upptäcka ett rootkit är komplext på grund av dess förmåga att dölja sig. Varningstecken är bland annat:


  • Ovanligt dålig systemprestanda.
  • Ovanligt systembeteende eller oförklarliga fel.
  • Filer som försvinner eller ändras utan uppenbar anledning.
  • Svårigheter att uppdatera eller köra antivirus-programvara.


För att identifiera och ta bort ett rootkit rekommenderas det att använda avancerade offline-skanningslösningar eller specialiserade verktyg. Panda Dome kan hjälpa till i den här processen.

Så förebygger och tar du bort rootkits

Att ta bort ett rootkit kan kräva flera steg:


  • 1. Djupgående skanning med lösningar som Panda Dome.
  • 2. Omstart i felsäkert läge eller från en räddningsmiljö.
  • 3. Specialiserade rootkit-verktyg (offline).
  • 4. Formatering och ominstallation om rootkitet finns på firmware- eller startnivå.


I vissa fall är det säkraste alternativet att installera om operativsystemet helt eller uppdatera firmware från officiella källor.


Förebyggande är det bästa skyddet mot rootkits:


  • Håll ditt operativsystem och din programvara uppdaterade.
  • Undvik nedladdningar från inofficiella eller misstänkta källor.
  • Klicka inte på okända länkar.
  • Använd avancerade lösningar som Panda Dome**, som ger proaktiv upptäckt av osynliga hot.
  • Ange starka lösenord och undvik att bevilja onödiga administratörsbehörigheter.
Hur vet man om man har ett rootkit? - Panda Security

Hur skyddar Panda Dome mot rootkits?

Panda Dome ger ett försvar i flera lager som inkluderar:


  • Anti-exploit-teknik för att förhindra tysta infektioner.
  • Skanning baserad på artificiell intelligens för att upptäcka misstänkt beteende.
  • Avancerat offline-skanningsläge, idealiskt för att upptäcka dolda rootkits.
  • Realtidsskydd mot nya, framväxande hot.


Du kan även stärka din cybersäkerhet med olika lösningar från Panda Security:


Dessutom kan du få hjälp från vårt supportcenter för att hantera alla typer av incidenter.

Vanliga frågor om rootkits
Vad är skillnaden mellan ett rootkit och en trojan?

Även om båda är verktyg som angripare använder, förklär sig en trojan till legitim programvara för att ta sig in i systemet, medan ett rootkit döljer sin egen närvaro och andra malwares närvaro.

Kan ett rootkit stjäla personuppgifter?

Ja. Många rootkits döljer spyware eller keyloggers som registrerar konfidentiell information som lösenord, e-postadresser eller bankuppgifter.

Kan jag vara infekterad med ett rootkit utan att veta om det?

Ja. Ett rootkit är utformat för att undvika upptäckt, så du kan vara infekterad utan att märka några symptom. Det bästa försvaret är en lösning som Panda Dome med avancerad skanning.

Behöver du hjälp?

Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.

Ytterligare resurser

Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.