Ordlista
Enkla och lättförståeliga definitioner av vanliga cybersäkerhetstermer och ämnen.
Hello!
You’re about to visit our web page in Swedish
Would you like to continue?
If this is not what you’re looking for,
Malware (MALicious softWARE) definieras som alla program, dokument eller meddelanden som kan orsaka skada för användare av IT-system.
Det finns olika typer av malware och varierande grader av fara. Men som en allmän regel är malwarets mål oftast ett av följande:
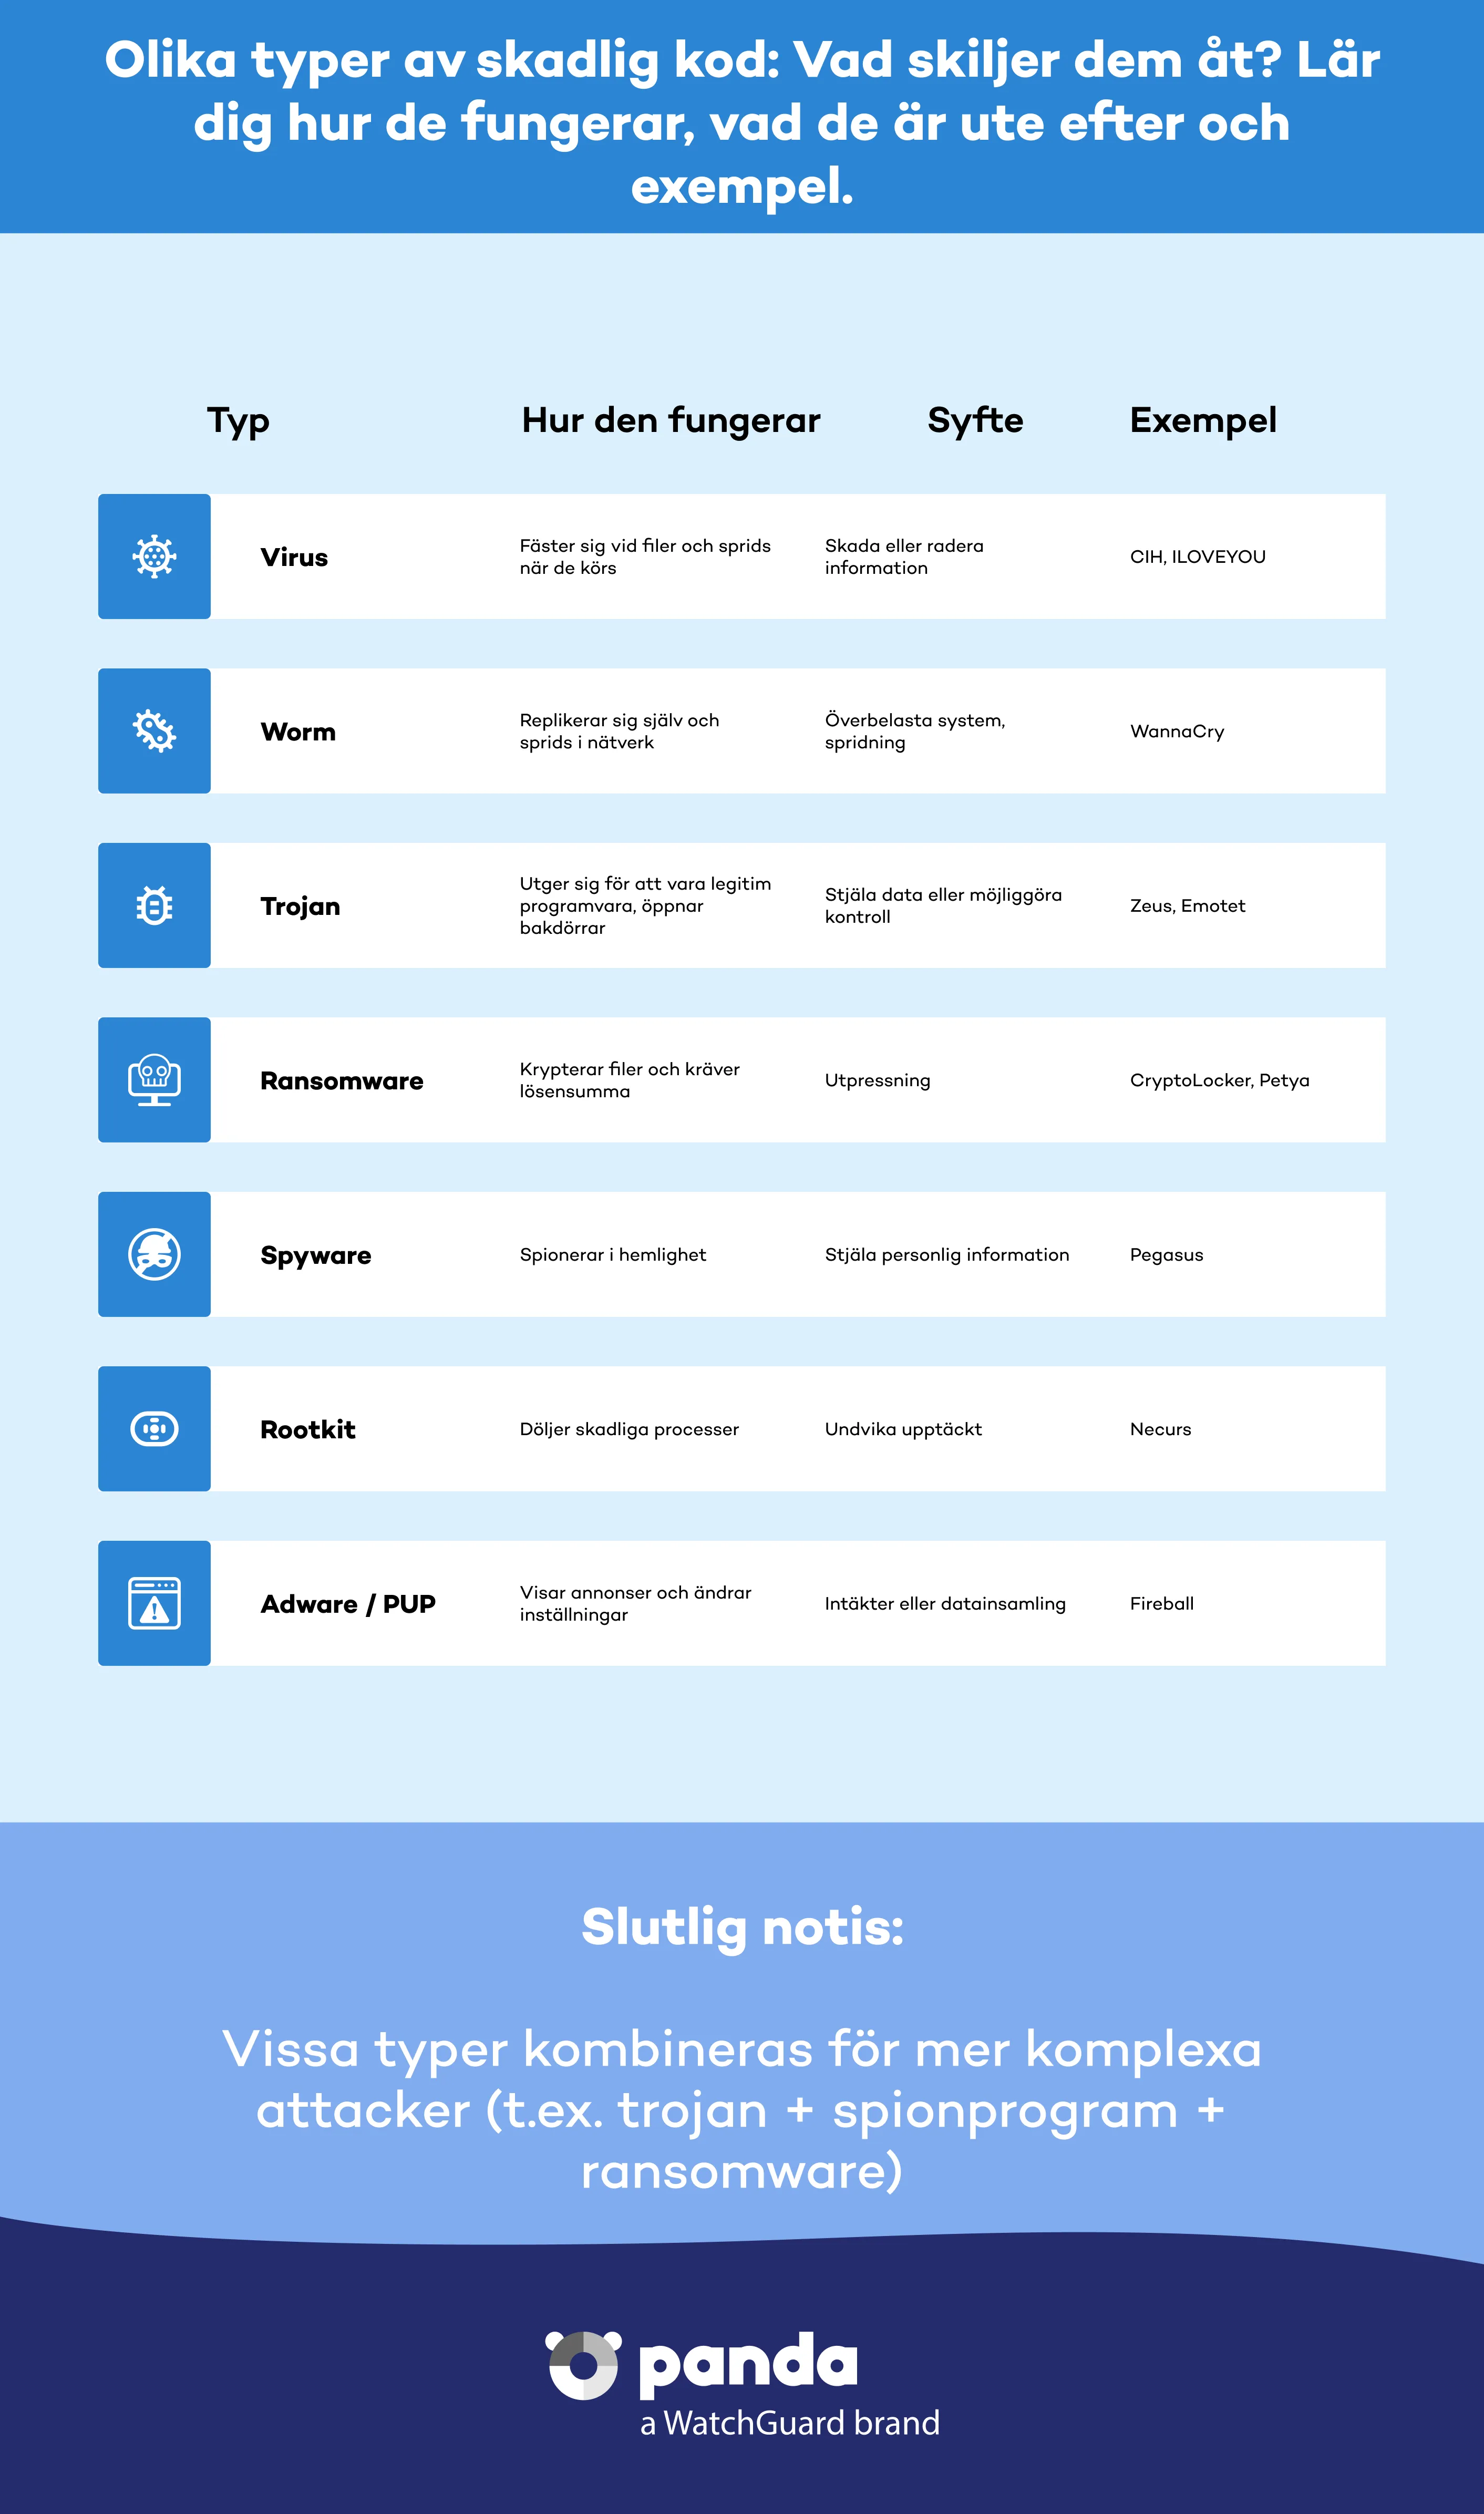
Ett virus är ett program som tar sig in i datorer och IT-system på flera sätt och orsakar effekter som sträcker sig från bara irriterande till mycket destruktiva och obotliga.
En mask är ett program som liknar ett virus men som, till skillnad från ett virus, bara gör kopior av sig själv eller delar av sig själv.
Strikt sett är en Trojan inte ett virus, även om den ofta uppfattas som det. Det är i själva verket ett program som når datorer förklätt till ofarlig programvara för att installera sig och utföra åtgärder som äventyrar användarens konfidentialitet. Namnet kommer från den mytologiska berättelsen om den trojanska hästen.
Ett rootkit är ett program som är utformat för att dölja element som processer, filer eller poster i Windows-registret, inklusive sina egna. Även om det inte är skadligt i sig använder cyberbrottslingar det för att dölja aktiviteter och verktyg på komprometterade system. Vissa typer av malware innehåller rootkits för att förbli oupptäckta och kvarstå i ett infekterat system.
Ransomware är en typ av malware som hindrar en användare från att komma åt sitt system tills de betalar en lösensumma. Bland de mest kända ransomware-varianterna finns:
WannaCry var anmärkningsvärt för att det utnyttjade en sårbarhet i operativsystemet Windows, vilket gjorde att det kunde spridas massivt och drabba både enskilda användare och stora organisationer.
CryptoLocker krypterar filer i användarens system och kräver betalning i Bitcoin i utbyte mot dekrypteringsnyckeln.
Petya krypterar master boot record (MBR) på infekterade system och hindrar åtkomsten till operativsystemet genom att helt blockera åtkomsten till hårddisken. Petya och dess varianter, som NotPetya, har använts i massiva attacker som drabbat både företag och enskilda användare.
PUP är applikationer som, även om de inte betraktas som malware, installeras utan användarens uttryckliga samtycke eller genom vilseledande. De kan påverka systemets prestanda eller ändra inställningar utan tillåtelse.
Adware är programvara som är utformad för att visa påträngande annonser i användarens system, ofta utan deras samtycke. Det kan samla in data om användarens internetvanor för att anpassa annonser eller omdirigera offer till misstänkta webbplatser.
Spyware är en typ av skadlig programvara som samlar in användares information utan deras vetskap, som inloggningsuppgifter, webbhistorik eller personuppgifter, och skickar den till tredje part i reklam- eller bedrägerisyfte.
Scareware är ett program som genererar falska säkerhetsvarningar för att skrämma användare att tro att deras system har infekterats. Det uppmuntrar ofta användare att köpa bedräglig programvara eller ladda ner skadliga program.
Rogueware är en variant av scareware som förkläs till legitim säkerhetsprogramvara, som ett falskt antivirus, för att lura användare att betala för en ineffektiv eller till och med potentiellt farlig säkerhetslösning.
Tekniker för intrång och fjärrkontroll används av cyberbrottslingar för att få obehörig åtkomst till datorsystem och styra dem utan användarens vetskap. Dessa verktyg möjliggör skadliga åtgärder, som att stjäla information, manipulera ett system eller installera andra typer av malware.
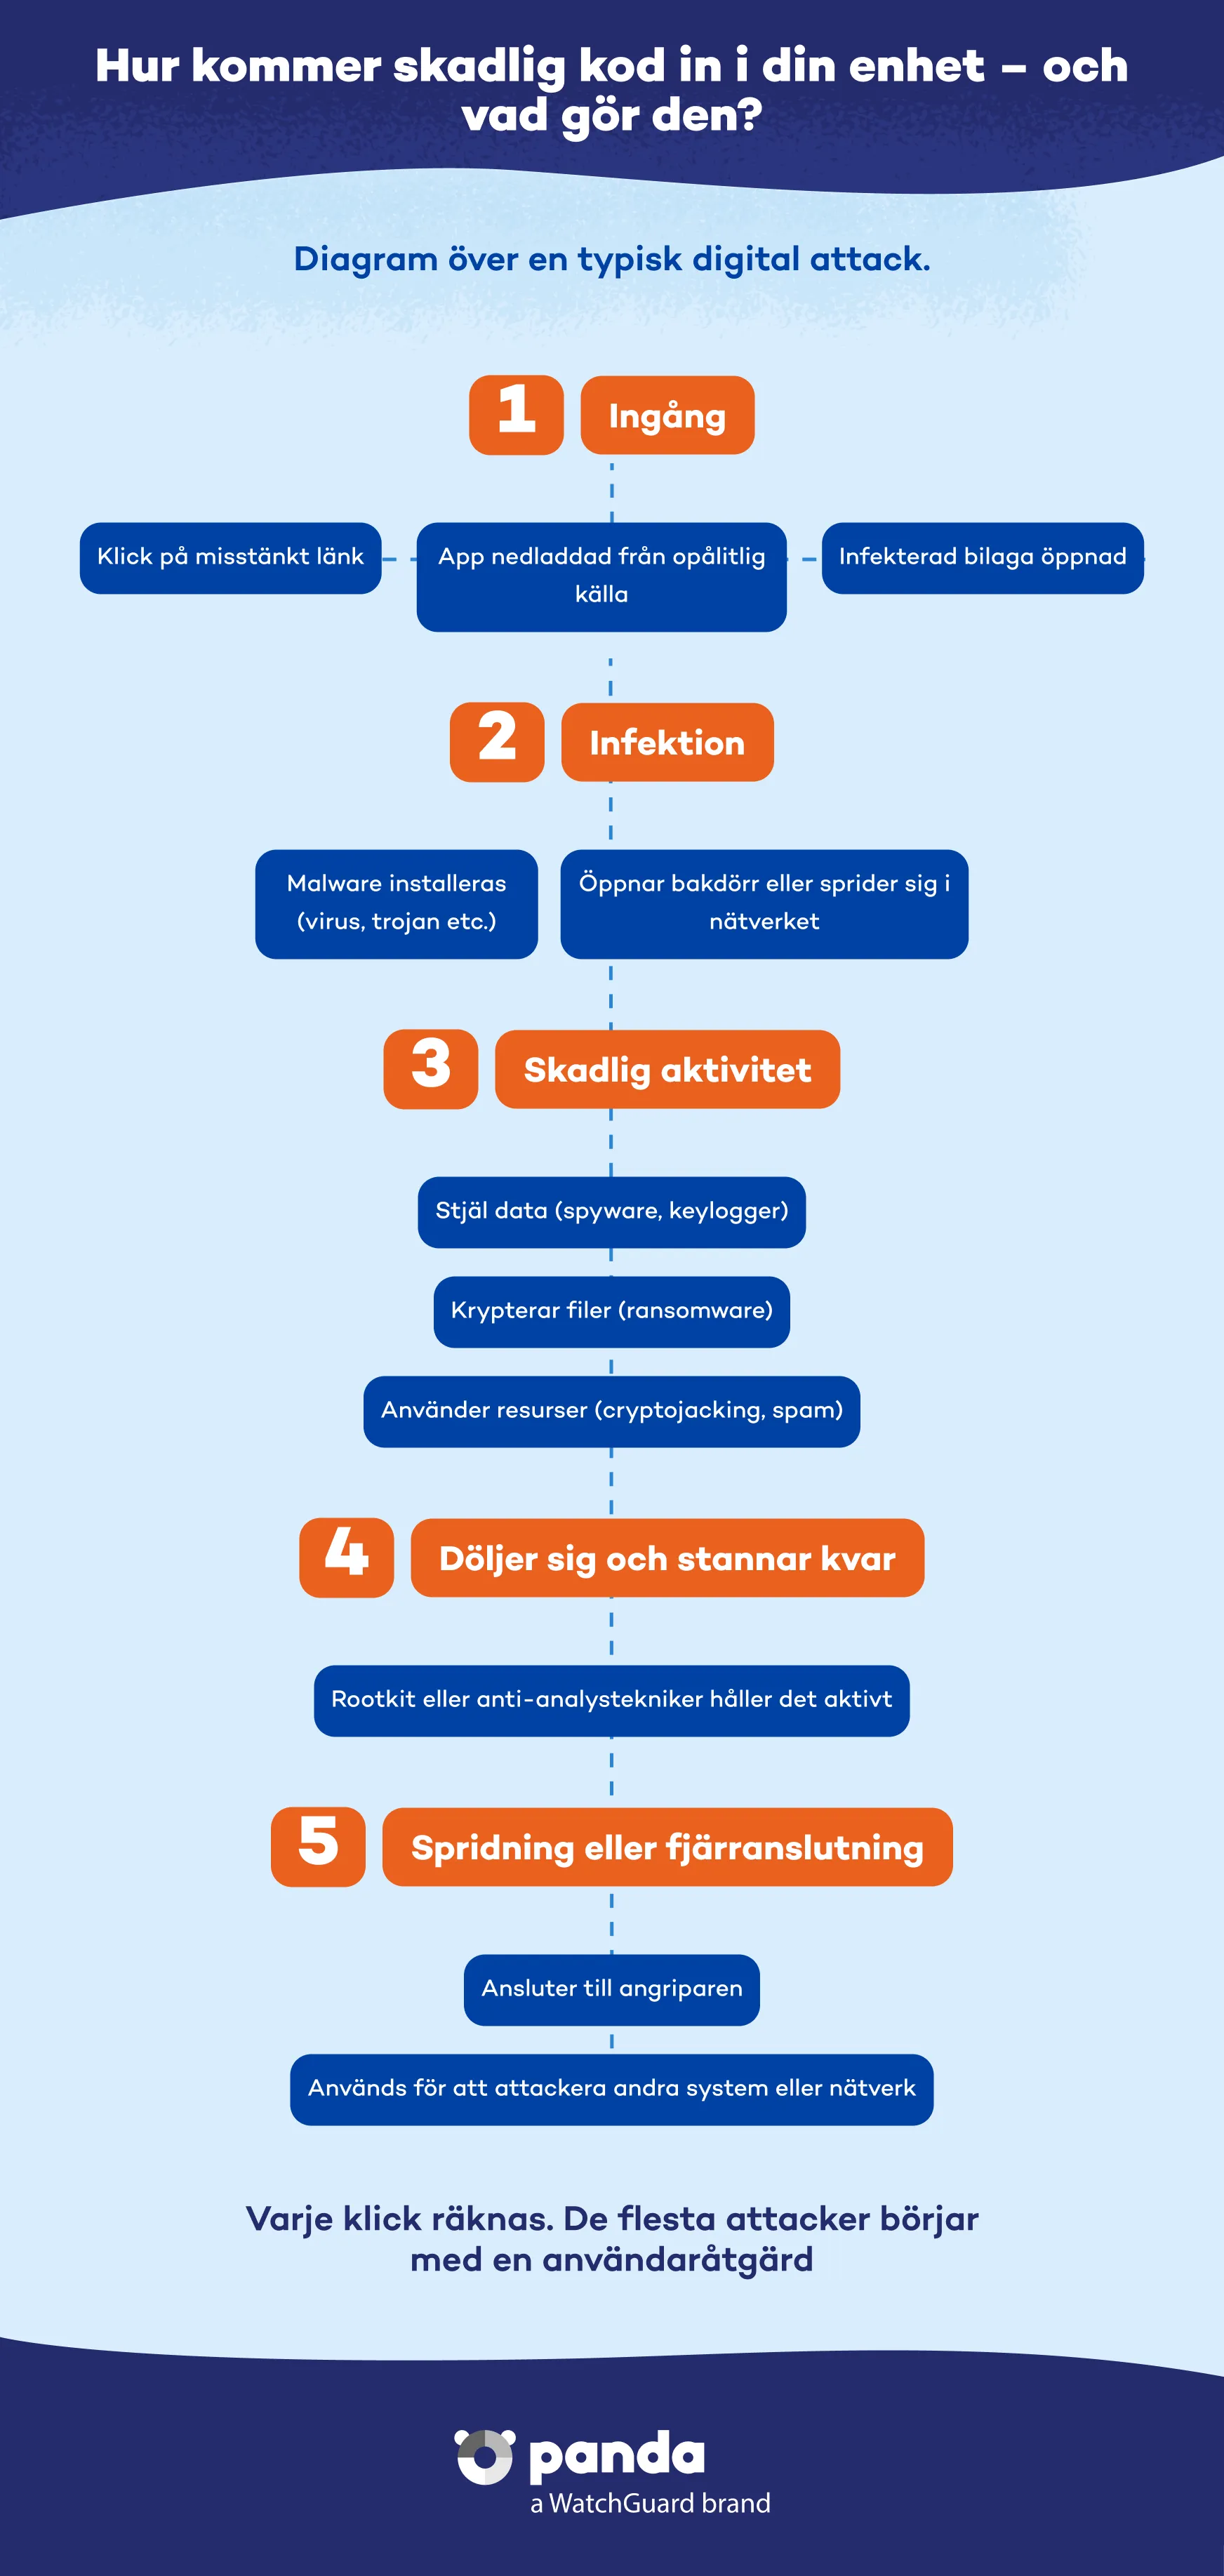
En backdoor är en typ av skadlig programvara eller kod som möjliggör fjärråtkomst till ett system utan att upptäckas av säkerhetslösningar. Den kan användas av angripare för att styra infekterade enheter, stjäla information eller köra kommandon i bakgrunden utan användarens samtycke.
En dialer är ett skadligt program som ansluter till betalnummer utan användarens samtycke. Även om det var vanligare under modemuppkopplingarnas era är det fortfarande ett hot idag på vissa sårbara enheter och genererar oväntade avgifter på telefonräkningar.
En keylogger är skadlig programvara eller hårdvara som är utformad för att registrera en användares tangenttryckningar, för att stjäla inloggningsuppgifter, bankuppgifter och annan känslig information som senare kan användas i bedrägeri eller attacker med identitetsstöld. Dessa program arbetar ofta tyst för att undvika upptäckt.
Malware sprids på flera olika sätt för att infektera så många enheter som möjligt. En av de vanligaste metoderna är distribution genom P2P-nätverk (peer-to-peer), där skadliga filer förkläds till legitimt innehåll för att lura användare.
Fildelningsplattformar som BitTorrent används av cyberbrottslingar för att sprida malware förklätt till programvara, spel, filmer och andra filer. Genom att ladda ner filer från opålitliga källor riskerar användare att infektera sina enheter med virus, trojaner eller ransomware. Det är viktigt att kontrollera filers ursprung innan du laddar ner dem för att undvika potentiella hot.
Det bästa försvaret mot malware är förebyggande och användning av lämpliga säkerhetsverktyg. Följ dessa rekommendationer och stärk ditt skydd med Panda Dome, en avancerad cybersäkerhetslösning som ger flera försvarslager:
Tänk efter innan du klickar: klicka inte på misstänkta länkar eller länkar som skickats från okända källor. Panda Dome inkluderar anti-malware- och anti-phishing-skydd och blockerar skadliga webbplatser innan de kan infektera din enhet.
Vem erbjuder appen? Ladda bara ner programvara från officiella källor. Panda Dome har en app- och filskanner som upptäcker och blockerar malware innan det ens installeras.
Skjut inte upp det till imorgon! Håll operativsystem och program uppdaterade för att åtgärda sårbarheter. Panda Dome erbjuder verktyg för sårbarhetsskanning som hjälper dig att identifiera svaga punkter på dina enheter.
Använd starka lösenord: skydda din identitet med starka, unika inloggningsuppgifter. Panda Dome Password Manager gör lösenordshantering enkel och förhindrar att lösenord stjäls av keyloggers eller brute force-attacker.
Använd en avancerad cybersäkerhetsplattform: Panda Security erbjuder anti-malware i realtid, brandvägg, skydd mot ransomware och VPN, vilket säkerställer ett komplett försvar mot alla digitala hot.
Adware: Visar oönskade och påträngande annonser. Spyware: Övervakar din aktivitet för att stjäla personuppgifter. Scareware: Visar falska varningar för att skrämma dig att ladda ner annan programvara. Rogueware: Utger sig för att vara legitim antivirusprogramvara men är i själva verket utformad för att lura dig.
Den kan stjäla lösenord, skada filer, göra systemet långsammare, övervaka din aktivitet eller till och med ta kontroll över din enhet för att genomföra attacker eller skicka skräppost.
Gratis antivirusskydd
Panda Dome Free skyddar dig när du arbetar, spelar och surfar online.
Upptäck vilken Panda Dome-plan som passar dina behov bäst
Du kan titta närmare på varje produktsida för (Panda Dome Essential, Panda Dome Advanced, Panda Dome Complete och Panda Dome Premium), eller jämföra alla våra planer för att fatta rätt beslut.
Behöver du hjälp?
Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.
Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.
Ordlista
Enkla och lättförståeliga definitioner av vanliga cybersäkerhetstermer och ämnen.
Panda Security-bloggen
Upptäck expertråd, praktiska tips och de senaste nyheterna inom cybersäkerhet.
Panda Security, ett varumärke inom WatchGuard Technologies, erbjuder det mest avancerade skyddet för din familj och ditt företag. Panda Dome-sortimentet ger maximal säkerhet mot virus, ransomware och datorspionage på Windows, Mac, Android och iOS.