WannaCry

Vad är WannaCry?

WannaCry (även känt som WannaCrypt0r 2.0) är en typ av ransomware som, från och med den 12 maj 2017, spreds massivt som en datormask. Det krypterade data på Windows-enheter och krävde en lösensumma i Bitcoin för att släppa dem.


Det som gjorde WannaCry särskilt förödande var dess förmåga att utnyttja EternalBlue, en sårbarhet i Windows SMB-protokoll som ursprungligen utvecklades av NSA och läcktes av The Shadow Brokers. WannaCry utnyttjade denna brist för att automatiskt sprida sig genom lokala och externa nätverk, särskilt via TCP-port 445.

Prova Panda Dome för:Windows | Android | Mac | iOS

Varför spreds WannaCry så snabbt?

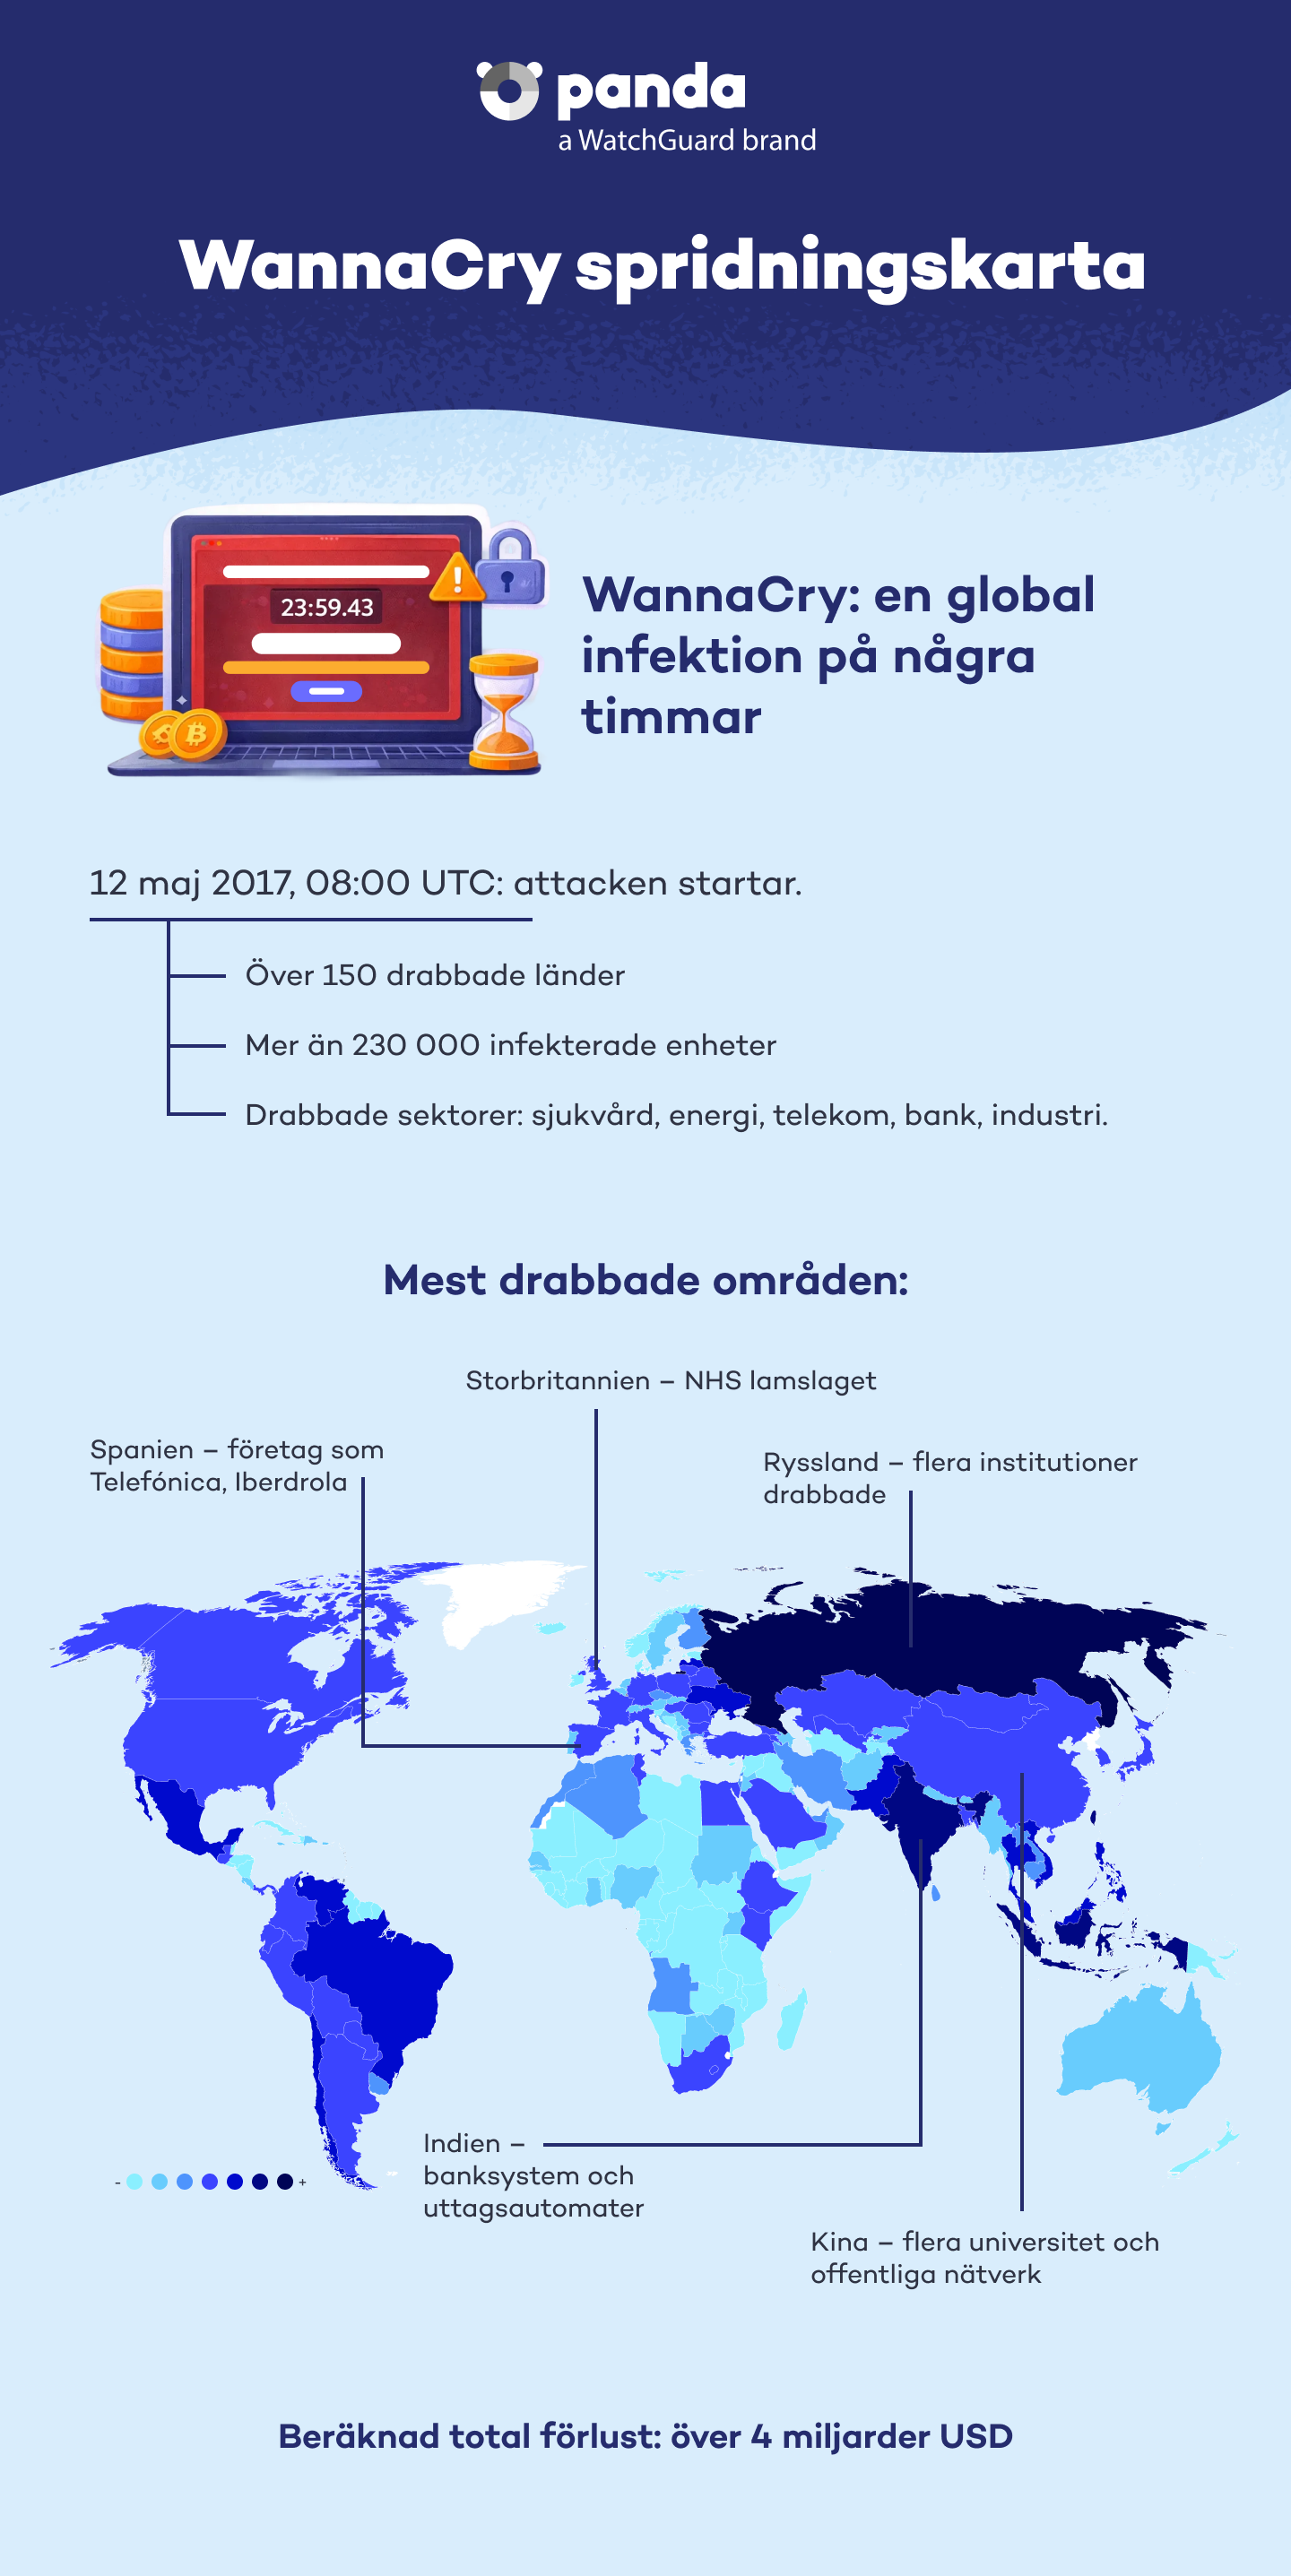
WannaCry var aktivt mellan klockan 08:00 UTC och 17:08 UTC den 12 maj 2017. På bara några timmar infekterade det fler än 230 000 datorer i cirka 150 länder. Denna ransomware drabbade kritiska verksamheter som brittiska National Health Service (NHS), den spanska telejätten Telefónica, de spanska energibolagen Iberdrola och Gas Natural samt talrika finansinstitut.


WannaCry var en kryptomask – det vill säga en ransomware med förmågan att automatiskt självreplikera genom nätverk. Det spreds utan användarinteraktion genom att skanna efter öppna SMB-portar och attackera oåtgärdade enheter.

Karta över Wannacrys spridning - Panda Security

Attackens tidslinje

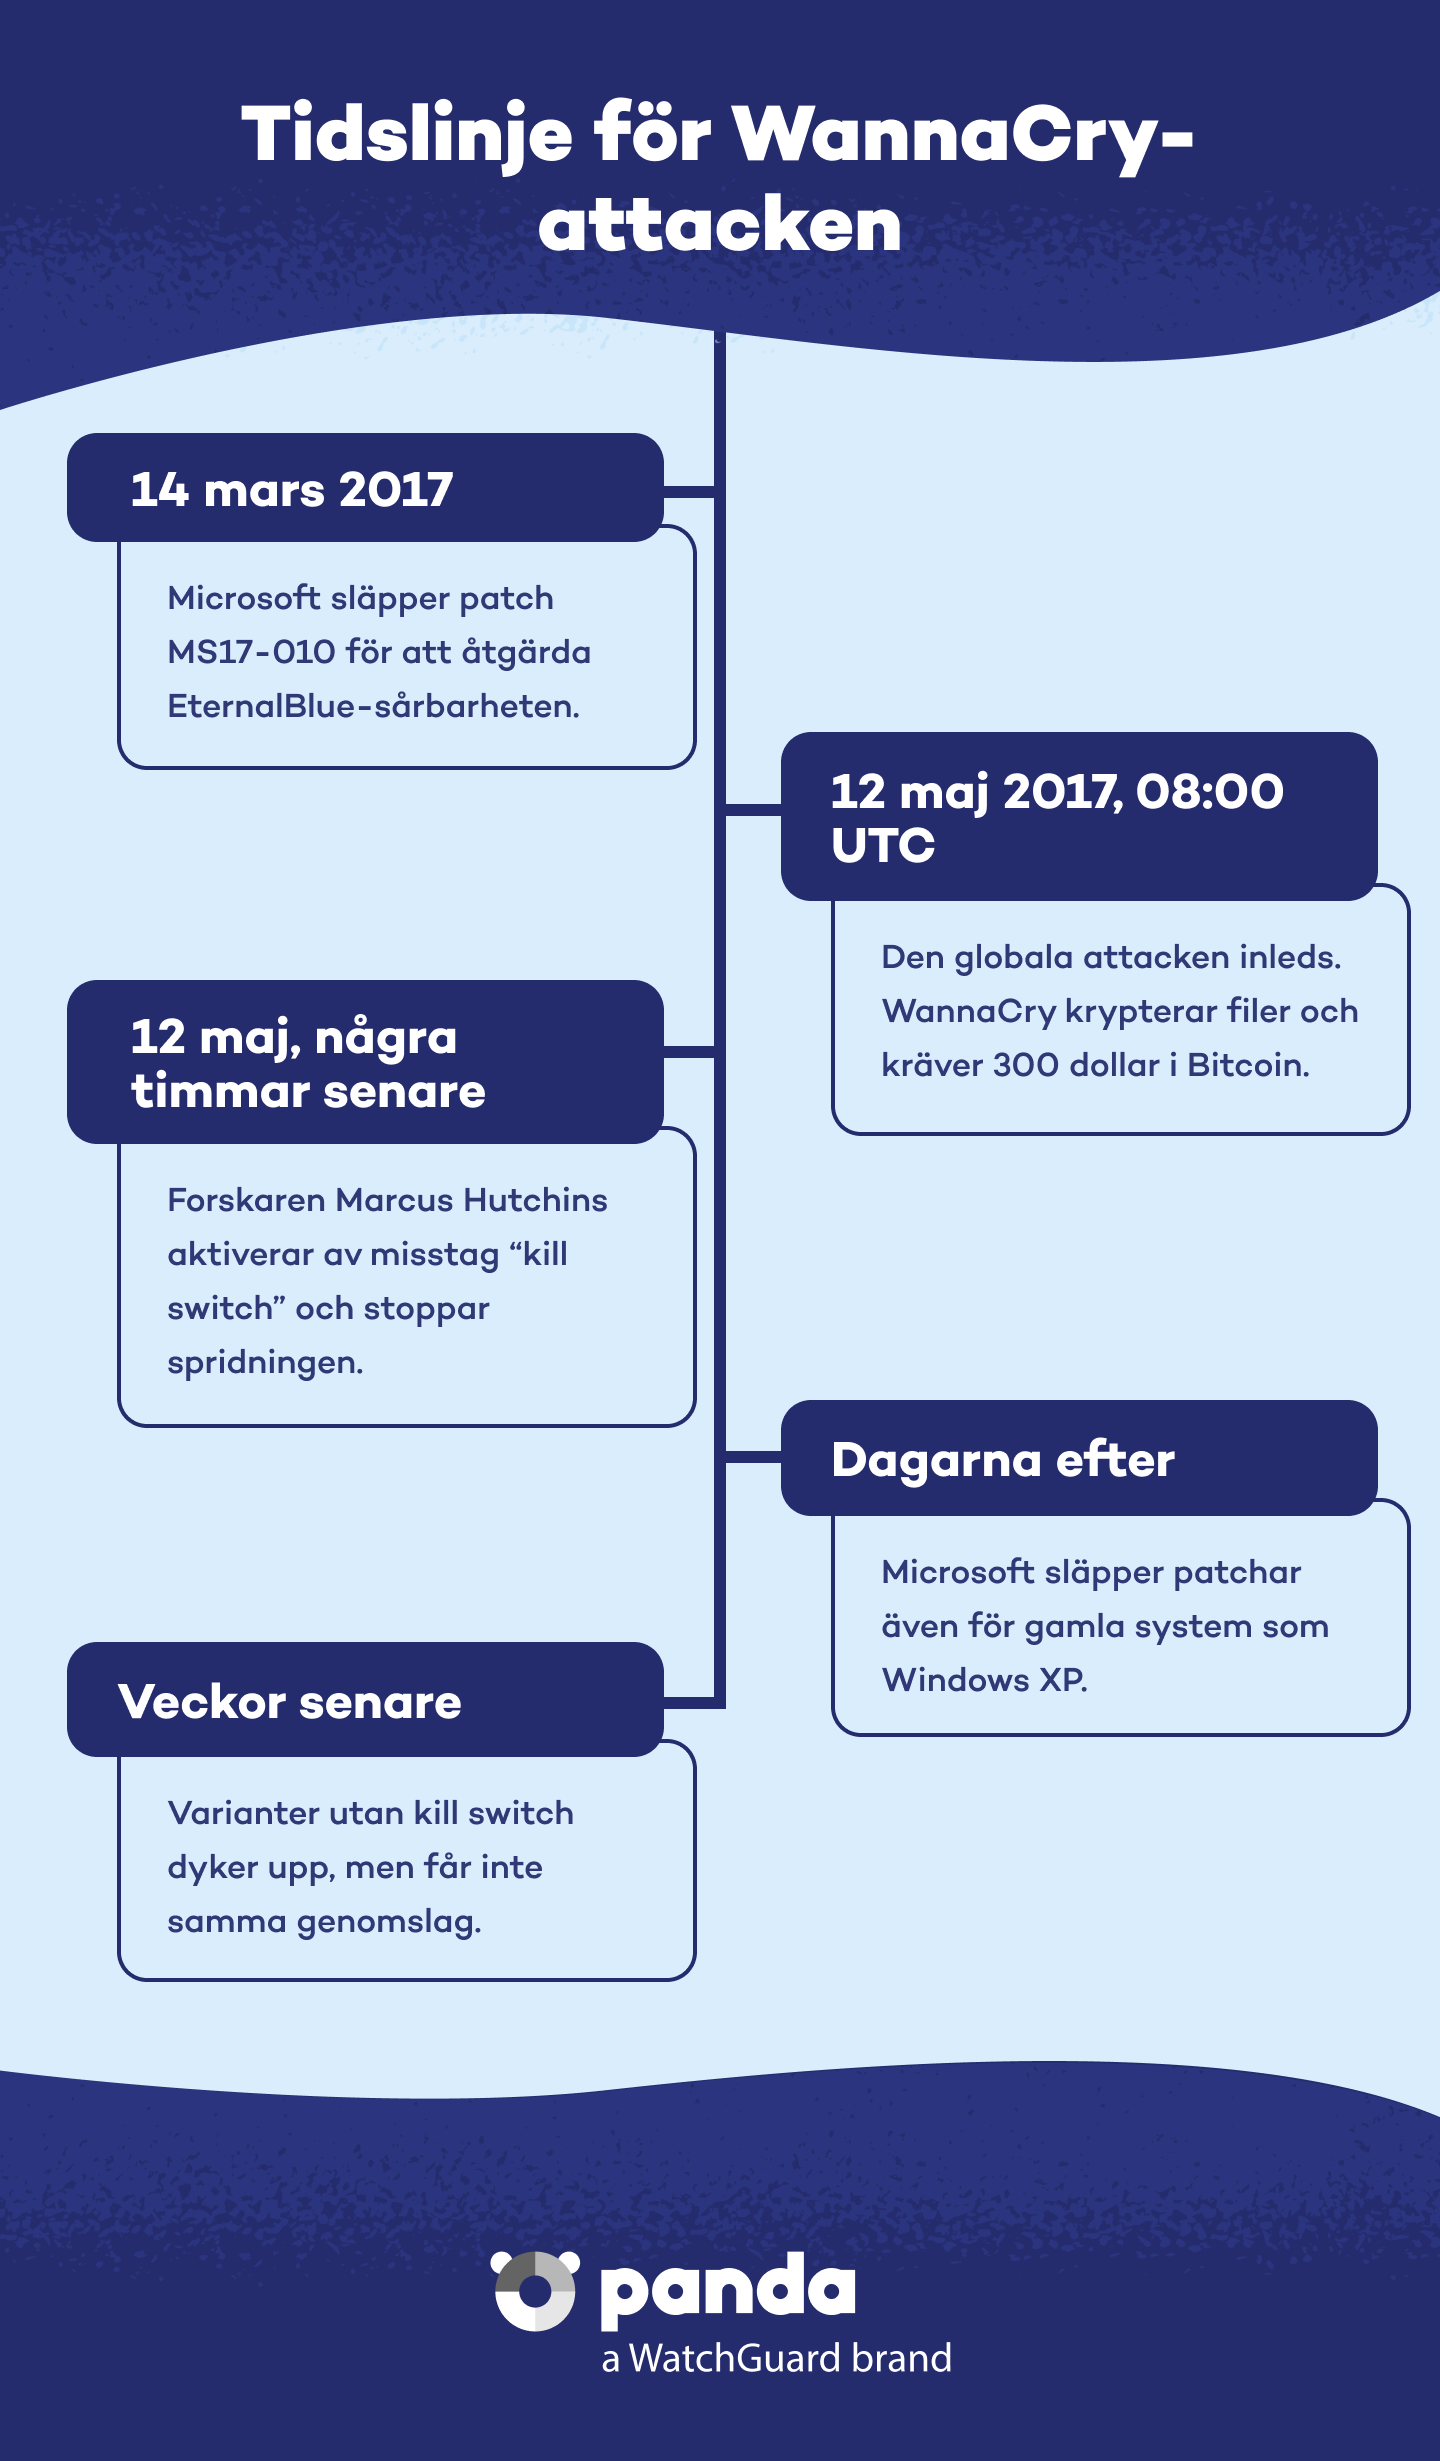
14 mars 2017: Microsoft släppte säkerhetsuppdateringen MS17-010, som åtgärdade EternalBlue-sårbarheten.


12 maj 2017: den massiva attacken började. WannaCry började kryptera filer och kräva 300 USD i Bitcoin för att låsa upp dem.


Några timmar senare: säkerhetsforskaren Marcus Hutchins hittade en oregistrerad domän i malwarets kod. Han registrerade den, vilket fungerade som en 'kill switch' som stoppade den inledande spridningen.


Distribution av uppdateringar: användare och organisationer uppdaterade sina system. Microsoft släppte uppdateringar även för äldre versioner som Windows XP.


Nya varianter: efter upptäckten av 'kill switch' dök nya versioner av WannaCry upp utan den funktionen. De fick dock inte samma spridning som den första varianten.

Tidslinje för Wannacry - Panda Security

Påverkan och konsekvenser

WannaCry drabbade medicinska, industriella och företagsenheter och orsakade avbrott i kritiska tjänster, stopp i industriproduktionen och betydande ekonomisk skada. Malwaret uppskattades ha infekterat mellan 141 000 och 230 000 datorer i 150 länder och orsakat mångmiljonförluster.


Bland de mest anmärkningsvärda offren fanns NHS-sjukhus (med omkring 70 000 drabbade enheter), biltillverkaren Renault-Nissan samt stora energi- och telekommunikationsföretag.

Varför var WannaCry så farligt?

  • Förmåga till självspridning: kombinationen av ransomware med EternalBlue-exploit gjorde att WannaCry kunde sprida sig på egen hand.
  • Ignorerade uppdateringar: de flesta datorer hade inte MS17-010-uppdateringen installerad.
  • Oavsiktlig 'kill switch': Hutchins hittade och aktiverade oavsiktligt en 'kill switch', som tillfälligt stoppade spridningen av malwaret. Utan honom kunde skadan ha blivit ännu större.

Så skyddar du dig mot WannaCry och liknande hot

Det här är några goda vanor som Panda Security rekommenderar:


  • Håll systemen uppdaterade och var särskilt uppmärksam på kritiska säkerhetsuppdateringar.
  • Installera avancerade säkerhetslösningar, som Panda Dome-serien, som ger realtidsupptäckt, exploit-övervakning och skydd mot ransomware.
  • Inför rutiner för sårbarhetshantering och regelbunden säkerhetskopiering.
  • Aktivera brandväggar och begränsa åtkomsten till port 445 i dina nätverkv.


Utbilda användare i cybersäkerhet, särskilt om uppdateringar och hantering av säkerhetsuppdateringar.

Spridning och förökning av skadlig programvara

Skadlig programvara sprids på olika sätt för att infektera så många enheter som möjligt. En av de vanligaste metoderna är spridning via P2P-nätverk (peer-to-peer), där skadliga filer maskeras som legitimt innehåll för att lura användarna.


BitTorrent och spridning av skadlig programvara

Fildelningsplattformar som BitTorrent används av cyberbrottslingar för att sprida skadlig programvara förklädd till legitim programvara, spel, filmer och andra filer. Genom att ladda ner filer från opålitliga källor riskerar användarna att infektera sina enheter med virus, trojaner eller ransomware. Det är viktigt att kontrollera filernas källa innan man laddar ner dem för att undvika potentiella hot.

Så skyddar du dig mot skadlig programvara med Panda Dome

Det bästa skyddet mot skadlig programvara är förebyggande åtgärder och användning av lämpliga säkerhetsverktyg. Följ dessa rekommendationer och stärk ditt skydd med Panda Dome, en avancerad cybersäkerhetslösning som erbjuder flera skyddslager:


TTänk efter innan du klickarKlicka inte på misstänkta länkar eller länkar som skickats från okända källor. Panda Dome innehåller skydd mot skadlig programvara och nätfiske och blockerar skadliga webbplatser innan de hinner infektera din enhet.
 

Vem erbjuder appen? Ladda endast ner programvara från officiella källor. Panda Dome har en app- och filskanner som upptäcker och blockerar skadlig programvara redan innan den installeras.
 

Vänta inte till imorgon! Håll operativsystem och program uppdaterade för att åtgärda sårbarheter. Panda Dome erbjuder verktyg för sårbarhetsskanning som hjälper dig att identifiera svaga punkter på dina enheter.
 

Använd starka lösenordSkydda din identitet med starka, unika inloggningsuppgifter. Panda Dome Password Managerunderlättar hanteringen av lösenord och förhindrar att lösenord stjäls av keyloggers eller brute-force-attacker.
 

Använd en avancerad cybersäkerhetsplattform  Panda Panda Security erbjuder skydd mot skadlig programvara i realtid, brandvägg, skydd mot ransomware och VPN, vilket säkerställer ett omfattande försvar mot alla digitala hot.

Vanliga frågor om WannaCry
Är WannaCry fortfarande aktivt idag?

De ursprungliga varianterna fungerar inte längre, tack vare 'kill switch' och säkerhetsuppdateringar. Det finns dock kloner utan den funktionen, så hotet kvarstår om ett adekvat skydd inte tillämpas.

Hur stoppade en forskare attacken?

Marcus Hutchins, även känd på nätet som 'MalwareTech', hittade en oregistrerad domän i malwarets kod, som fungerade som en 'kill switch'. Genom att registrera den stoppade han spridningen av den ursprungliga varianten.

Hur stor lösensumma krävdes?

WannaCry krävde en lösensumma på 300 USD i Bitcoin för att dekryptera filerna. Det påstods att priset skulle fördubblas om betalning inte gjordes inom en viss tidsfrist.

Ska jag betala lösensumman?

Nej. Att betala garanterar inte att du får tillbaka åtkomsten till dina data. Dessutom skulle du uppmuntra ytterligare brottslig verksamhet. Förebyggande är det bästa försvaret.

Behöver du hjälp?

Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.

Ytterligare resurser

Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.