Petya

Vad är Petya/GoldenEye/NotPetya?

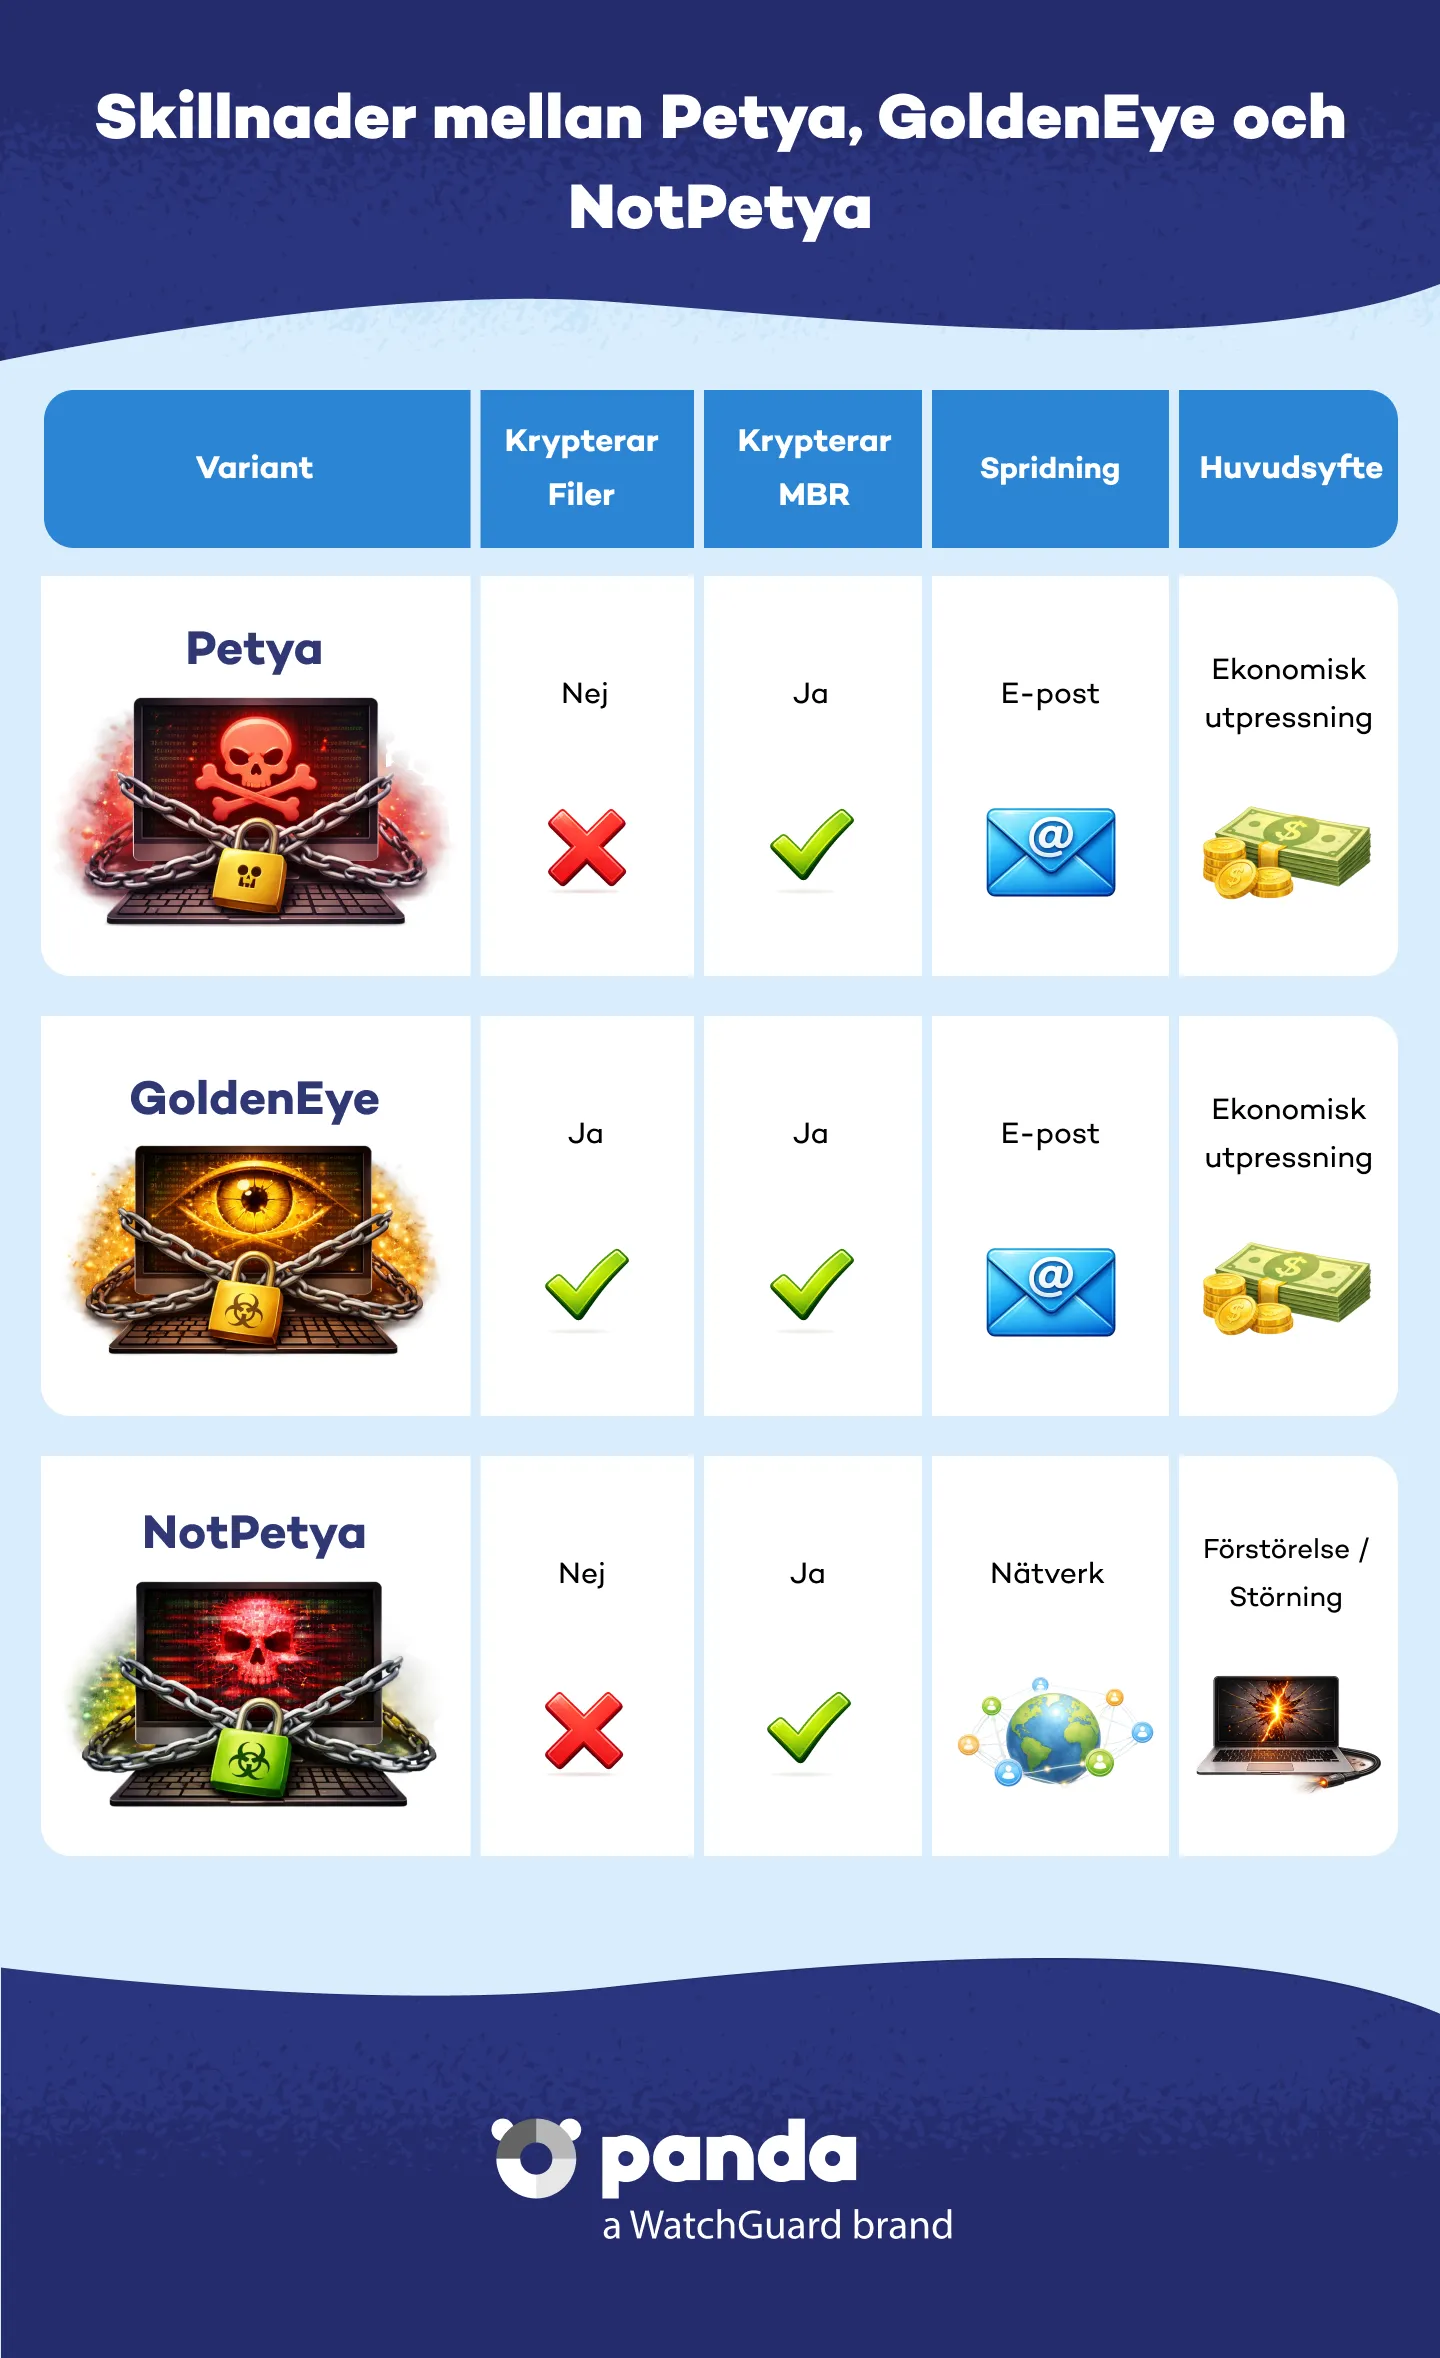
Petya är en ransomware-variant som dök upp första gången 2016 och blev känd för sina massiva attacker 2017 under olika namn som GoldenEye eller NotPetya. Till skillnad från annan ransomware krypterar Petya inte bara filer: det gör systemet oanvändbart genom att kryptera master boot record (MBR) och blockerar därmed åtkomsten till den infekterade enhetens hårddisk.

Prova Panda Dome för:Windows | Android | Mac | iOS

Hur fungerar Petya?

Detta malware sprids främst via phishing-e-postmeddelanden med infekterade bilagor eller via sårbarheter i föråldrade operativsystem, som den ökända EternalBlue i Windows-system. Efter att ha infekterat en dator startar Petya om systemet, krypterar MBR och visar en lösensumme-avi som kräver betalning i kryptovaluta för att återställa maskinen till normal användning.

Huvudsakliga egenskaper

  • Krypterar MBR, inte bara filer.
  • Gör systemet oanvändbart.
  • Utger sig för att vara en Windows-uppdatering.
  • Använder mekanismer för spridning i nätverk.

Vad är NotPetya?

Även om det liknar Petya är NotPetya ännu mer destruktivt. Detta malware spreds snabbt 2017 via en komprometterad uppdatering av den ukrainska programvaran M.E.Doc. I stället för ekonomisk vinning var NotPetya främst utformat för att förstöra data, vilket gjorde det till en wiper snarare än ransomware.

Skillnader mellan Petya, GoldenEye och NonPetya - Panda Security

Hur vet jag om min enhet är infekterad?

Symptomen inkluderar: oväntade omstarter, oförmåga att komma åt operativsystemet och lösensumme-avier med meddelanden i rött som kräver betalning i Bitcoin. Det är mycket viktigt att du inte betalar lösensumman. Många varianter, som NotPetya, gör det inte möjligt att återställa data ens efter betalning.

Så skyddar du dig mot Petya

Ditt bästa försvar är en avancerad cybersäkerhetslösning som produktserien Panda Dome, i kombination med goda digitala vanor:


  • Håll alltid operativsystemet och programvaran uppdaterade.
  • Öppna inte bilagor eller länkar från okända avsändare.
  • Använd säkra lösenord och en lösenordshanterare som Panda Dome Password Manager.
  • Säkerhetskopiera dina filer regelbundet.
  • Skydda din anslutning med Panda Dome VPN.

Vad ska du göra om du redan är infekterad?

1. Koppla bort din enhet från nätverket eller internet för att förhindra att malware sprids vidare.


2. Betala inte lösensumman. Det garanterar inte att data återställs.


3. Använd en säker startskiva för att försöka återta kontrollen över systemet.


4. Kontakta Panda Security Support.

Vanliga frågor om Petya
Är Petya fortfarande ett hot 2025?

Ja, även om aktiviteten var som störst 2017. Många varianter är fortfarande aktiva och kan utnyttja föråldrade system. Håll dig uppdaterad om de senaste trenderna inom cybersäkerhet och nya hot på vår blogg Panda Security Media Center blog.

Vad är skillnaden mellan en vanlig ransomware-attack och NotPetya?

NotPetyas mål är inte att utpressa pengar, utan att orsaka permanenta skador på system.

Behöver du hjälp?

Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.

Ytterligare resurser

Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.