Malware

O que é malware?

Malware (MALicious softWARE) é definido como qualquer programa, documento ou mensagem capaz de causar danos aos usuários de sistemas de TI.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

Quais são os objetivos do malware?

Existem diferentes tipos de malware e diferentes graus de perigo. No entanto, como regra geral, os objetivos do malware costumam ser um dos seguintes:


  • Fornecer controle remoto para que um invasor use um computador infectado.
  • Enviar spam de um computador infectado para alvos desavisados.
  • Acessar uma rede local a partir de um sistema infectado.
  • Roubar dados sensíveis.
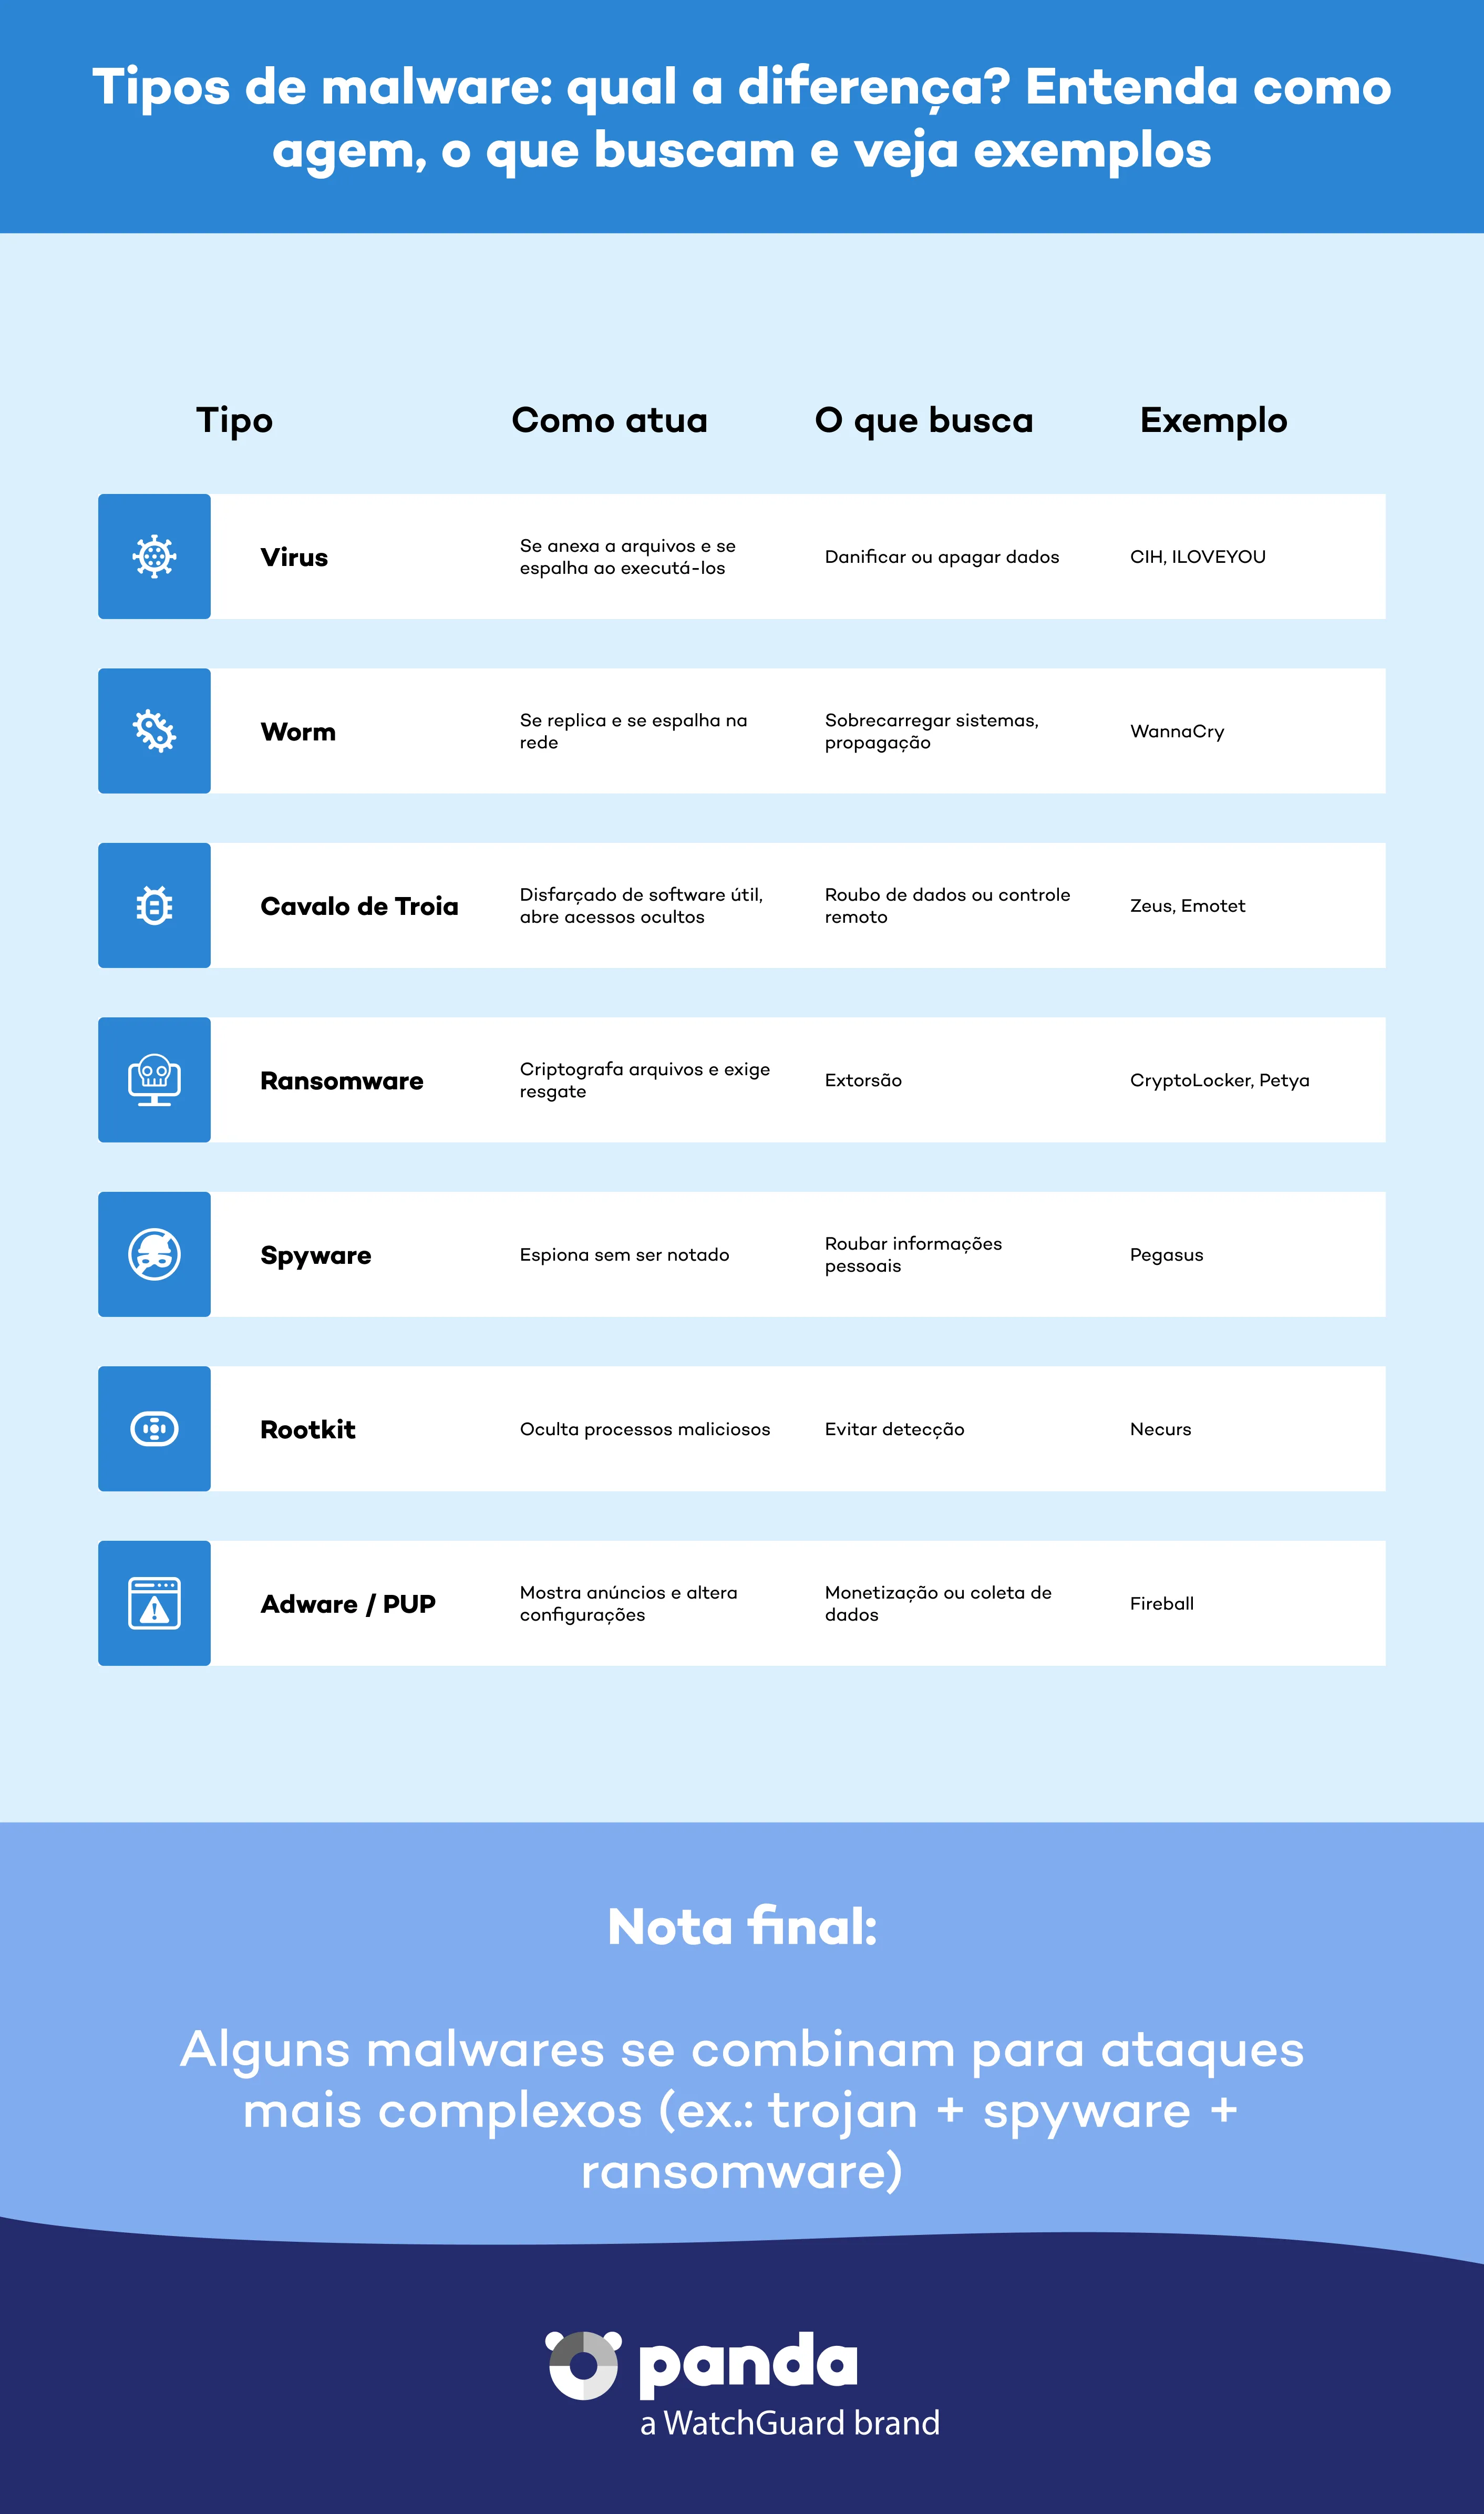
Tipos de malware - Panda Security

Tipos de malware

Virus

Um virus é um programa que entra em computadores e sistemas de TI de várias formas, causando efeitos que vão do simplesmente irritante ao altamente destrutivo e irreparável.


Worm

Um worm é um programa parecido com um vírus que, ao contrário deste, apenas faz cópias de si mesmo ou de partes de si.


Trojan

A rigor, um Trojan não é um vírus, embora muitas vezes seja visto como tal. Na verdade, é um programa que chega aos computadores disfarçado de software inofensivo para se instalar e realizar ações que comprometem a confidencialidade do usuário. O nome vem da história mitológica do cavalo de Troia.


Rootkit

Um rootkit é um programa projetado para ocultar elementos como processos, arquivos ou entradas do Registro do Windows, incluindo os seus próprios. Embora não seja malicioso em si, os cibercriminosos o usam para esconder atividades e ferramentas em sistemas comprometidos. Alguns tipos de malware incorporam rootkits para permanecer indetectáveis e persistir em um sistema infectado.

Ransomware e variantes específicas

O que é ransomware?

O ransomware é um tipo de malware que impede o usuário de acessar seu sistema até que ele pague um resgate. Entre as variantes de ransomware mais conhecidas estão:


Wannacry

O WannaCry se destacou por explorar uma vulnerabilidade do sistema operacional Windows, o que permitiu que ele se espalhasse massivamente, afetando tanto usuários individuais quanto grandes organizações.


Cryptolocker

O CryptoLocker criptografa arquivos no sistema do usuário e exige pagamento em Bitcoin em troca da chave de descriptografia


Petya

O Petya criptografa o master boot record (MBR) dos sistemas infectados, impedindo o acesso ao sistema operacional ao bloquear completamente o acesso ao disco rígido. O Petya e suas variantes, como o NotPetya, foram usados em ataques em massa que afetaram tanto empresas quanto usuários individuais.

Programas potencialmente indesejados (PUPs) e malware

PUP

Os PUPs são aplicativos que, embora não sejam considerados malware, são instalados sem o consentimento explícito do usuário ou por meio de enganação. Eles podem afetar o desempenho do sistema ou alterar configurações sem autorização.


Adware

O Adware é um software projetado para exibir anúncios intrusivos no sistema do usuário, muitas vezes sem o seu consentimento. Ele pode coletar dados sobre os hábitos de internet do usuário para personalizar anúncios ou redirecionar as vítimas para sites suspeitos.


Spyware

O Spyware é um tipo de software malicioso que coleta informações dos usuários sem o conhecimento deles, como credenciais de login, histórico de navegação ou dados pessoais, e as envia a terceiros para fins publicitários ou fraudulentos.


Scareware

O Scareware é um programa que gera falsos alertas de segurança para assustar os usuários e fazê-los acreditar que o sistema foi infectado. Costuma incentivar os usuários a comprar software fraudulento ou a baixar programas maliciosos.


Rogueware

O Rogueware é uma variante do scareware que se disfarça de software de segurança legítimo, como um antivírus falso, para enganar os usuários e fazê-los pagar por uma solução de segurança ineficaz ou até potencialmente perigosa.

Técnicas de intrusão e controle remoto

As técnicas de intrusão e controle remoto são usadas pelos cibercriminosos para obter acesso não autorizado a sistemas de computador e controlá-los sem o conhecimento do usuário. Essas ferramentas permitem ações maliciosas, como roubar informações, manipular um sistema ou instalar outros tipos de malware.


Backdoor

Um backdoor é um tipo de software ou código malicioso que permite o acesso remoto a um sistema sem ser detectado pelas soluções de segurança. Pode ser usado pelos invasores para controlar dispositivos infectados, roubar informações ou executar comandos em segundo plano sem o consentimento do usuário.


Dialer

Um dialer é um programa malicioso que se conecta a números de telefone de tarifa premium sem o consentimento do usuário. Embora fosse mais comum na era das conexões por modem, continua sendo uma ameaça hoje em alguns dispositivos vulneráveis, gerando cobranças inesperadas nas contas telefônicas.


Keylogger

Um keylogger é um software ou hardware malicioso projetado para registrar as teclas digitadas por um usuário, a fim de roubar credenciais de login, dados bancários e outras informações sensíveis que depois podem ser usadas em fraudes ou ataques de roubo de identidade. Esses programas costumam operar silenciosamente para evitar a detecção.

Distribuição e propagação de malware

O malware se espalha de várias formas diferentes para infectar o maior número possível de dispositivos. Um dos métodos mais comuns é a distribuição por redes P2P (peer-to-peer), onde arquivos maliciosos são disfarçados de conteúdo legítimo para enganar os usuários.


BitTorrent e a propagação de malware

Plataformas de compartilhamento de arquivos como o BitTorrent são usadas pelos cibercriminosos para espalhar malware disfarçado de software, jogos, filmes e outros arquivos legítimos. Ao baixar arquivos de fontes não confiáveis, os usuários correm o risco de infectar seus dispositivos com vírus, Trojans ou ransomware. É essencial verificar a origem dos arquivos antes de baixá-los para evitar possíveis ameaças.

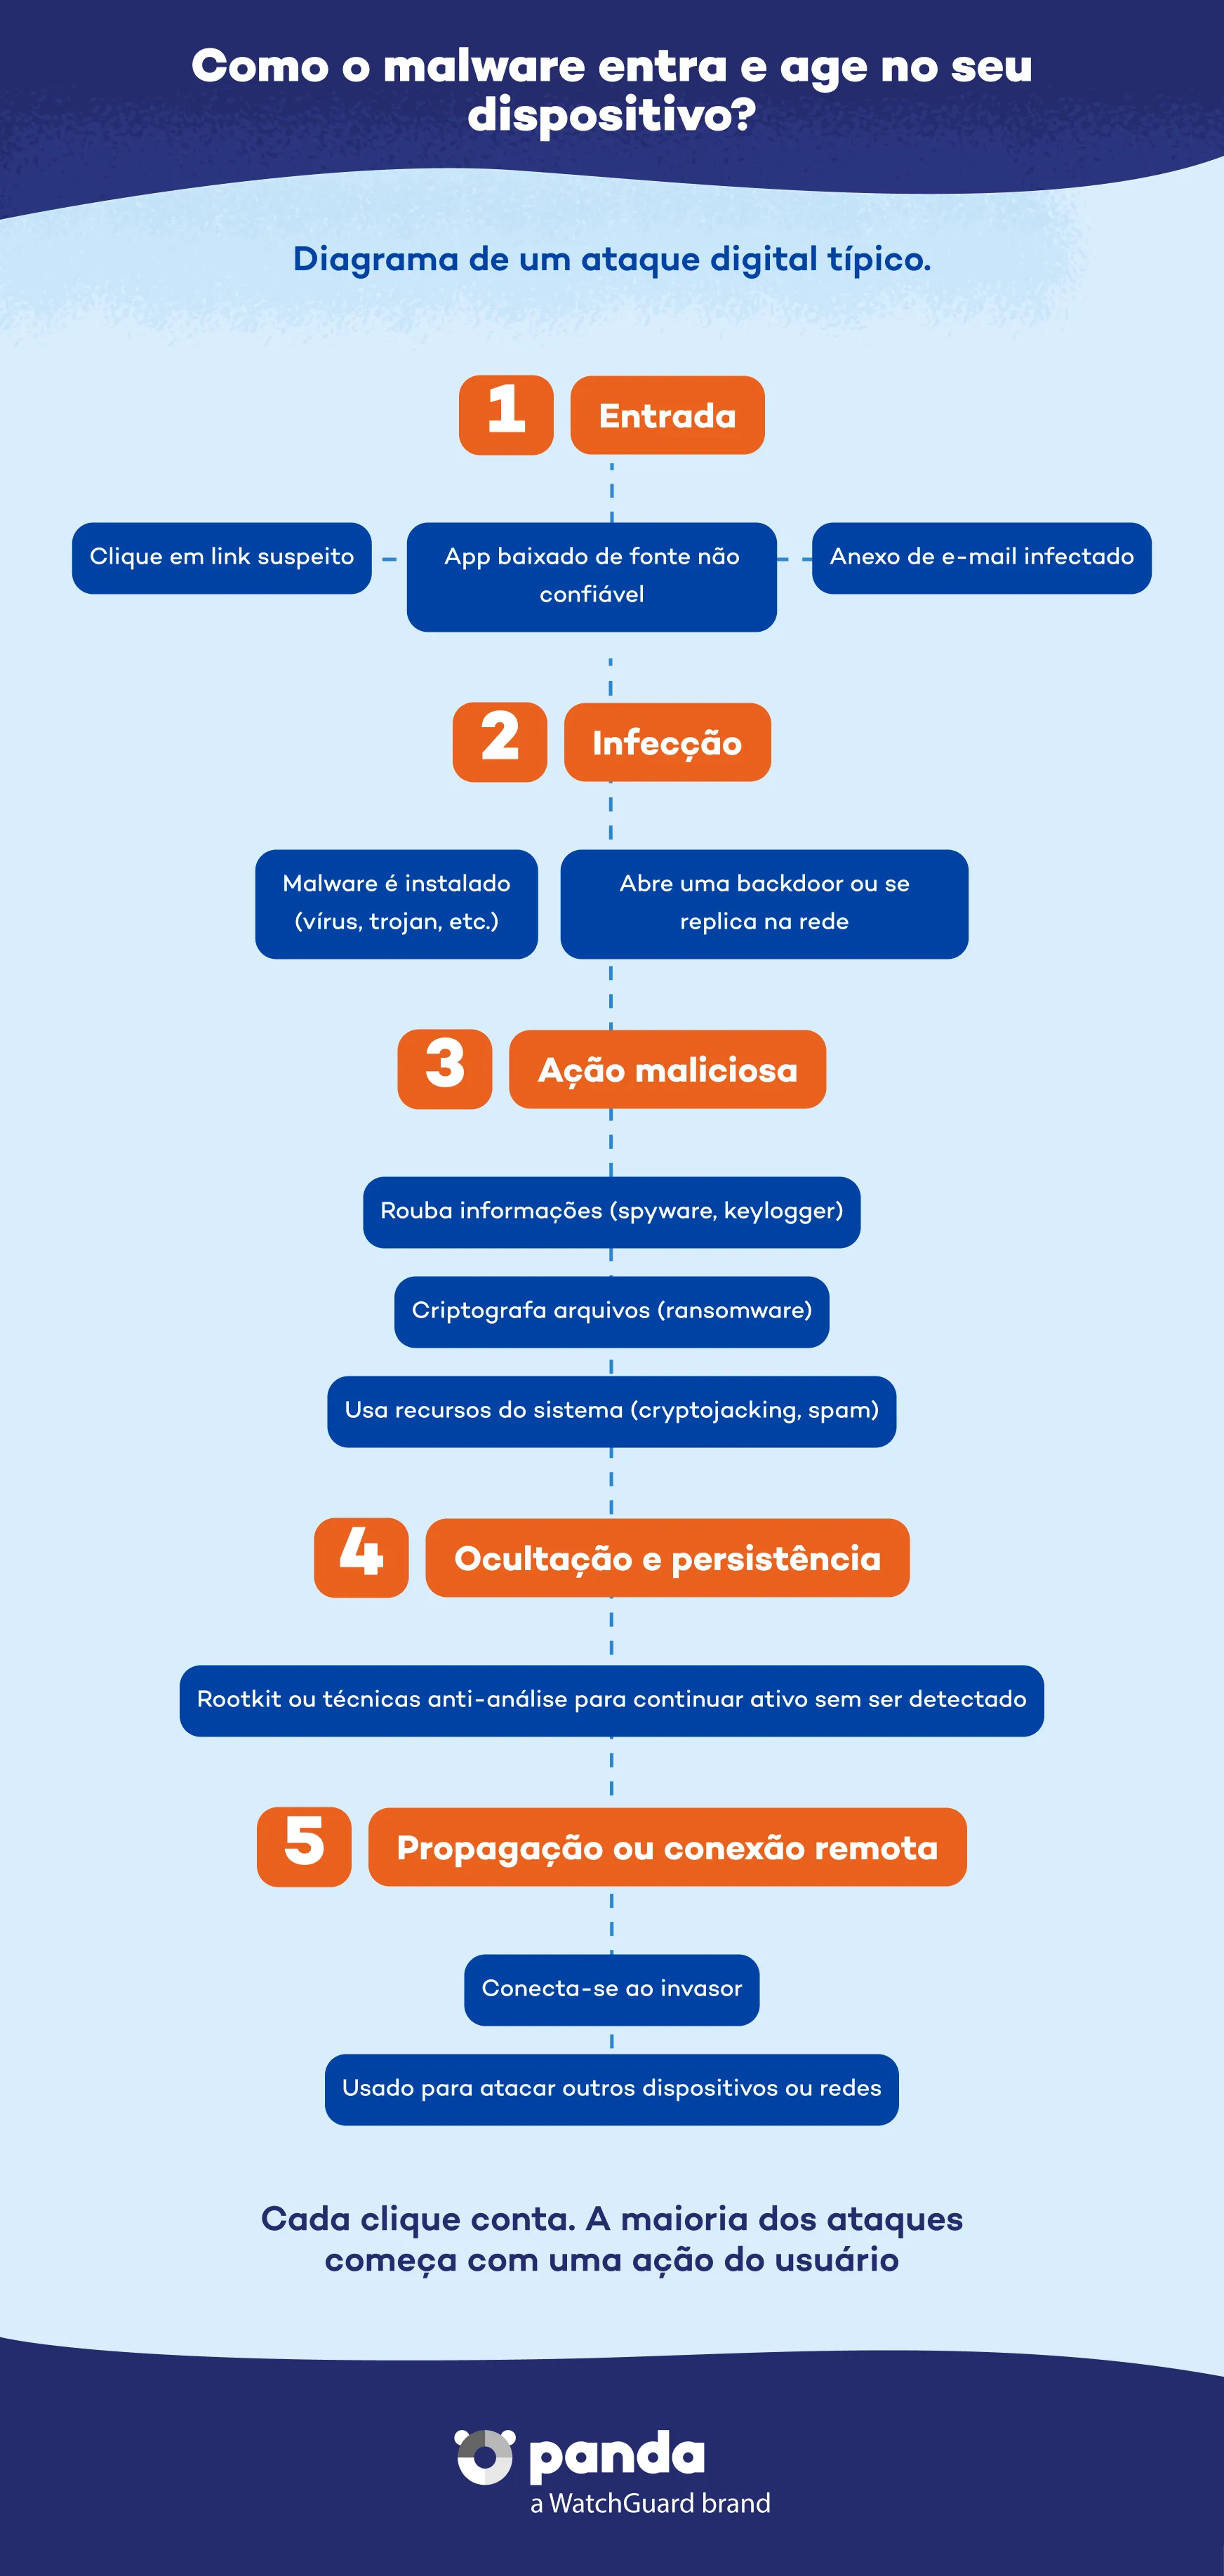
Distribuição e propagação de malware - Panda Security

Como se proteger do malware com o Panda Dome

A melhor defesa contra o malware é a prevenção e o uso de ferramentas de segurança adequadas. Siga estas recomendações e reforce sua proteção com o Panda Dome, uma solução de cibersegurança avançada que oferece várias camadas de defesa:


Pense antes de clicar: não clique em links suspeitos nem em links enviados por fontes desconhecidas. O Panda Dome inclui proteção anti-malware e anti-phishing bloqueando sites maliciosos antes que eles infectem seu dispositivo.
 

Quem está oferecendo o app?: baixe software apenas de fontes oficiais. O Panda Dome tem um verificador de apps e arquivos que detecta e bloqueia o malware antes mesmo de ele ser instalado.
 

Não deixe para amanhã!: para corrigir vulnerabilidades. O Panda Dome oferece ferramentas de verificação de vulnerabilidades, ajudando você a identificar pontos fracos nos seus dispositivos.
 

Use senhas fortes: proteja sua identidade com credenciais de login fortes e exclusivas. O Panda Dome Password Manager facilita o gerenciamento de senhas e evita que elas sejam roubadas por keyloggers ou ataques de força bruta.
 

Use uma plataforma de cibersegurança avançada: a Panda Security oferece anti-malware em tempo real, firewall, proteção contra ransomware e VPN, garantindo uma defesa completa contra qualquer ameaça digital.

Malware FAQs - Perguntas frequentes
Para que o malware é usado?
Embora existam muitos tipos de malware, a maioria deles tem um ou mais dos seguintes objetivos: roubar informações pessoais ou bancárias, assumir o controle do seu computador ou celular, enviar spam, realizar ataques a partir do seu dispositivo ou acessar redes privadas ou corporativas sem autorização.
Qual é a diferença entre adware, spyware, scareware e rogueware?

Adware: Exibe anúncios indesejados e intrusivos. Spyware: Monitora sua atividade para roubar dados pessoais. Scareware: Exibe alertas falsos para assustar você e levá-lo a baixar outros programas. Rogueware: Finge ser um software antivírus legítimo, mas na verdade foi criado para enganar você.

Como o malware se espalha?
Ele geralmente chega por meio de e-mails falsos, downloads inseguros, redes P2P ou dispositivos USB infectados. Também pode explorar vulnerabilidades de segurança em dispositivos que não foram atualizados.
O que o malware pode fazer com o meu dispositivo?

Ele pode roubar senhas, danificar arquivos, deixar o sistema mais lento, monitorar sua atividade ou até mesmo assumir o controle do seu dispositivo para realizar ataques ou enviar spam.

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.