Petya

O que é Petya/GoldenEye/NotPetya?

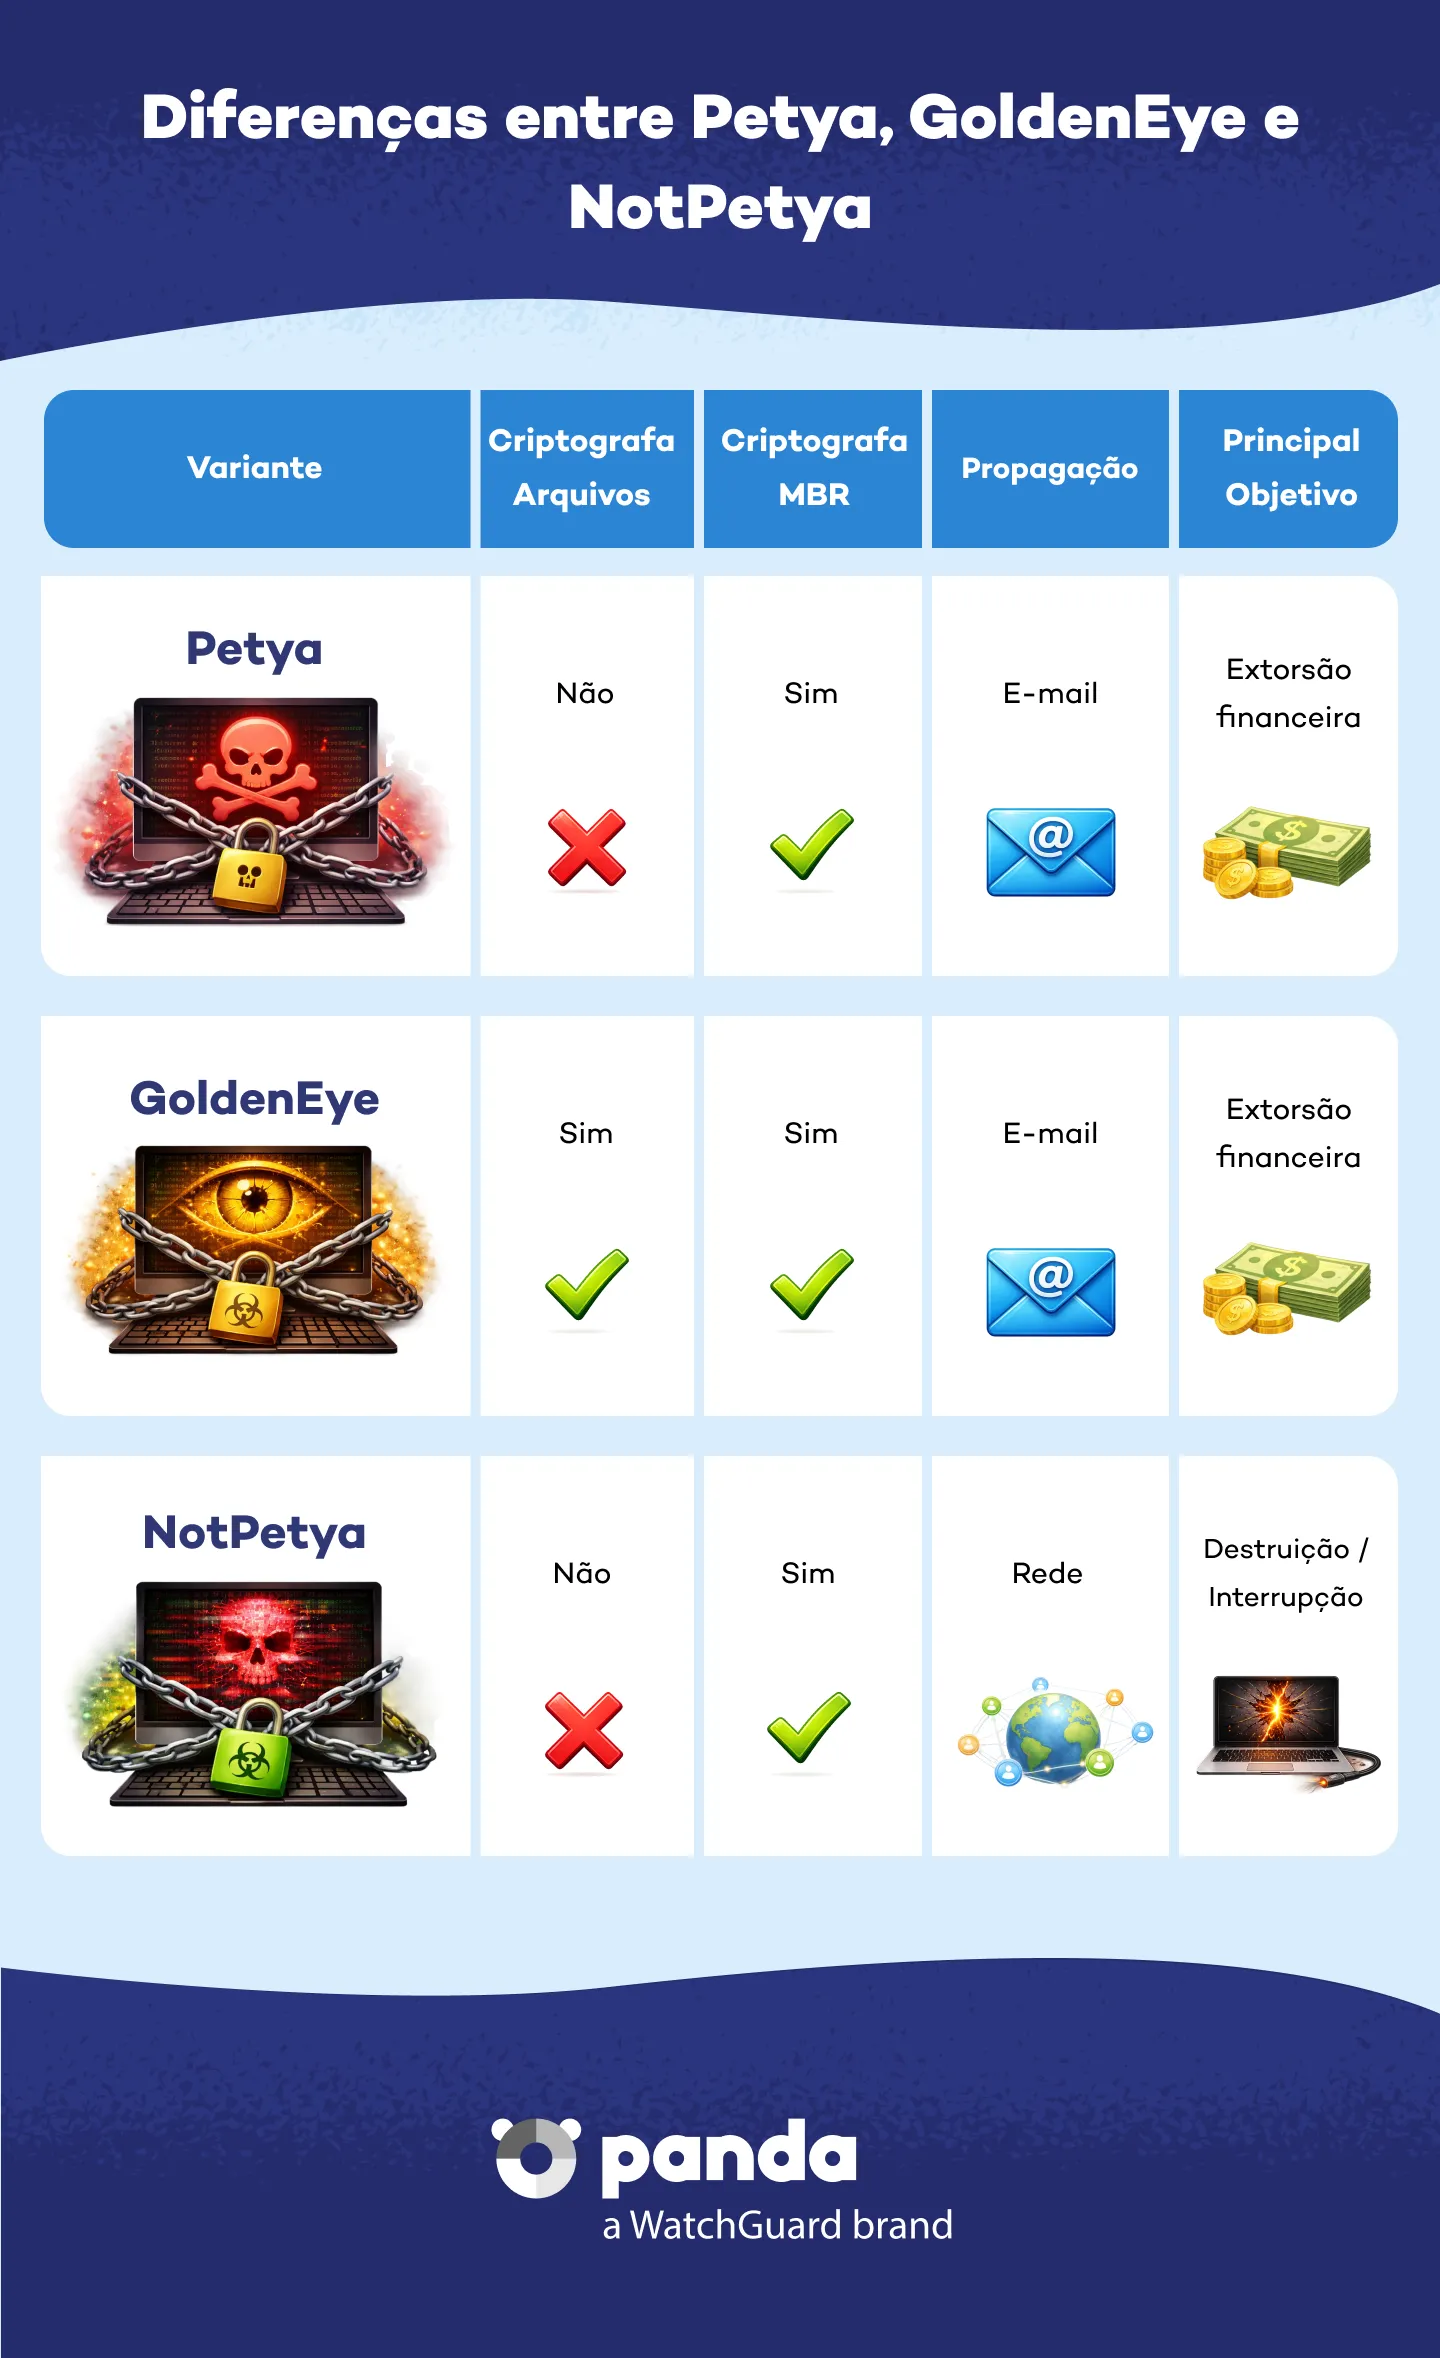
O Petya é uma variante de ransomware que apareceu pela primeira vez em 2016 e ficou conhecida pelos ataques em massa de 2017 sob nomes diferentes, como GoldenEye ou NotPetya. Ao contrário de outros ransomwares, o Petya não criptografa apenas arquivos: ele torna o sistema inutilizável ao criptografar o master boot record (MBR), bloqueando o acesso ao disco rígido do dispositivo infectado.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

Como o Petya funciona?

Esse malware se espalha principalmente por e-mails de phishing com anexos infectados ou por vulnerabilidades em sistemas operacionais desatualizados, como o famoso EternalBlue em sistemas Windows. Depois de infectar um computador, o Petya reinicia o sistema, criptografa o MBR e exibe uma nota de resgate exigindo pagamento em criptomoedas para restaurar o uso normal da máquina.

Principais características

  • Criptografa o MBR, não apenas arquivos..
  • Torna o sistema inutilizável..
  • Passa-se por uma atualização do Windows..
  • Usa mecanismos de propagação em rede..

O que é o NotPetya?

Embora parecido com o Petya, o NotPetya é ainda mais destrutivo. Esse malware se espalhou rapidamente em 2017 por meio de uma atualização comprometida do software ucraniano M.E.Doc. Em vez de buscar ganho financeiro, o NotPetya foi projetado principalmente para destruir dados, o que fez dele um wiper, e não um ransomware.

Diferenças entre o Petya, o GoldenEye e o NonPetya - Panda Security

Como sei se meu dispositivo está infectado?

Os sintomas incluem: reinicializações inesperadas, impossibilidade de acessar o sistema operacional e notas de resgate com mensagens em vermelho exigindo pagamento em Bitcoin. É muito importante que você não pague o resgate. Muitas variantes, como o NotPetya, não permitem a recuperação dos dados nem mesmo depois do pagamento.

Como se proteger do Petya

Sua melhor defesa é uma solução de cibersegurança avançada, como a linha de produtos Panda Dome, combinada com boas práticas digitais:


  • Mantenha seu sistema operacional e seus softwares sempre atualizados.
  • Não abra anexos nem links de remetentes desconhecidos.
  • Use senhas seguras e um gerenciador de senhas, como o Panda Dome Passwords.
  • Faça backup dos seus arquivos regularmente.
  • Proteja sua conexão com a Panda Dome VPN.

O que fazer se você já está infectado?

1. Desconecte seu dispositivo da rede ou da internet para evitar que o malware continue se espalhando.


2. Não pague o resgate. Isso não garante a recuperação dos dados.


3. Use um disco de inicialização seguro para tentar retomar o controle do sistema.


4. Entre em contato com o Suporte da Panda Security.

Perguntas frequentes sobre o Petya
O Petya ainda é uma ameaça em 2025?

Sim, embora o pico da sua atividade tenha sido em 2017. Muitas variantes continuam ativas e podem se aproveitar de sistemas desatualizados. Fique por dentro das últimas tendências de cibersegurança e das novas ameaças no nosso blog, o Panda Security Media Center.

Qual é a diferença entre um ataque de ransomware comum e o NotPetya?

O objetivo do NotPetya não é extorquir dinheiro, e sim causar danos permanentes aos sistemas..

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.