Rootkits

O que é um rootkit?

Um rootkit é um conjunto de ferramentas ou software malicioso projetado para ocultar a presença de outros programas ou processos em um sistema, dificultando que os usuários — ou até as soluções antivírus — os detectem. Embora nem sempre sejam perigosos por si só, podem ser usados por cibercriminosos para esconder malware e acessar sistemas remotamente sem serem detectados..


Os rootkits podem afetar sistemas operacionais, firmware ou até hardware, dando aos invasores um controle persistente sobre o dispositivo comprometido.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

Para que servem os rootkits?

O principal objetivo de um rootkit é ocultar a presença de ameaças ou ferramentas usadas pelos invasores, para:


  • Obter e manter acesso não autorizado a um sistema.
  • Executar processos maliciosos em segundo plano.
  • Escapar dos sistemas de detecção e da análise forense.
  • Roubar informações confidenciais ou espionar o usuário.
  • Instalar e executar outros tipos de malware, como trojans, spyware ou keyloggers.

Como os rootkits atuam?

Um rootkit manipula componentes profundos de um sistema operacional, como o kernel ou a tabela de processos, ocultando os próprios rastros e os de qualquer outra ameaça associada. Ele pode se integrar ao processo de inicialização do sistema ou carregar módulos dinamicamente, o que permite passar despercebido mesmo com ferramentas de segurança tradicionais.

Tipos de rootkit

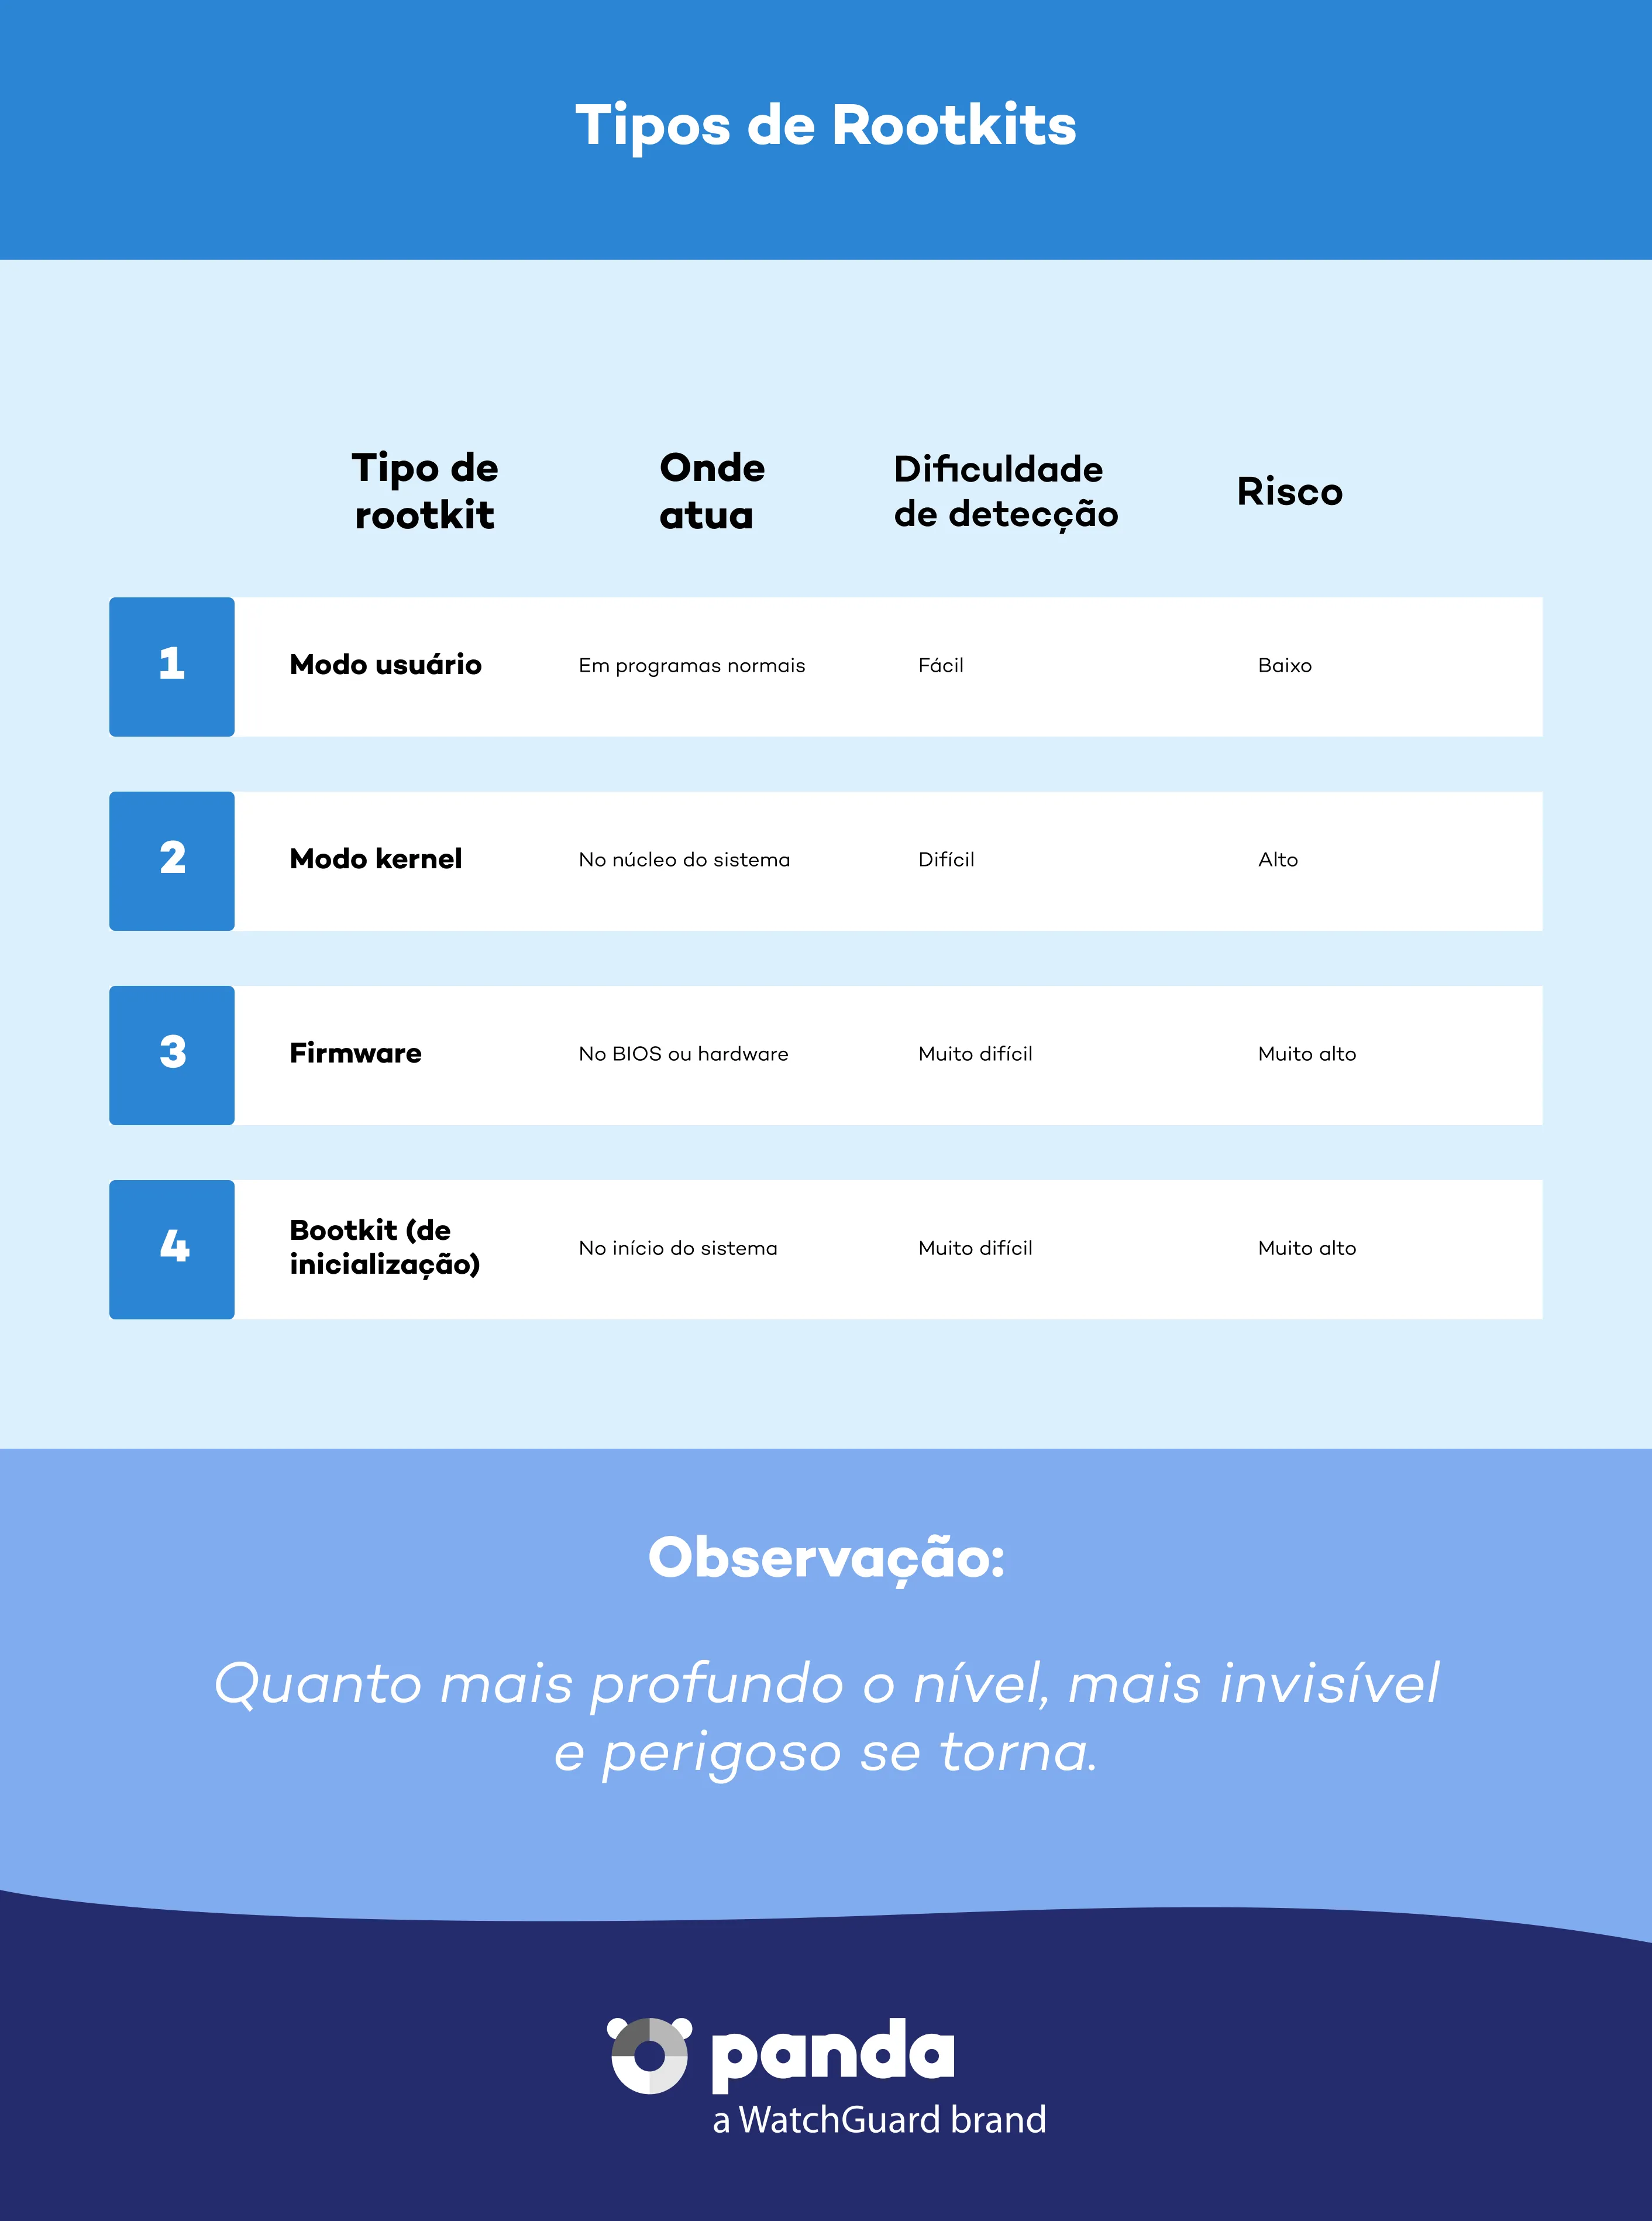
Existem vários tipos de rootkit, classificados de acordo com o nível do sistema em que atuam:


Rootkits de nível de usuário

Executam-se como aplicativos normais e são mais fáceis de detectar. Podem ocultar arquivos, processos e chaves de registro, mas não têm controle total sobre o sistema.


Rootkits de nível de kernel

Operam no kernel do sistema operacional, o que lhes permite interceptar e manipular chamadas do sistema. São muito difíceis de detectar e remover.


Rootkits de firmware

Instalam-se no firmware de dispositivos como placas-mãe ou BIOS/UEFI. Persistem mesmo depois de formatar o disco rígido ou reinstalar o sistema operacional.


Rootkits do tipo bootkit

Alteram o processo de inicialização do sistema para carregar o malware antes do sistema operacional, garantindo que ele seja executado antes que qualquer software de segurança possa ser ativado.

Tipos de rootkit - Panda Security

Como detectar a presença de um rootkit

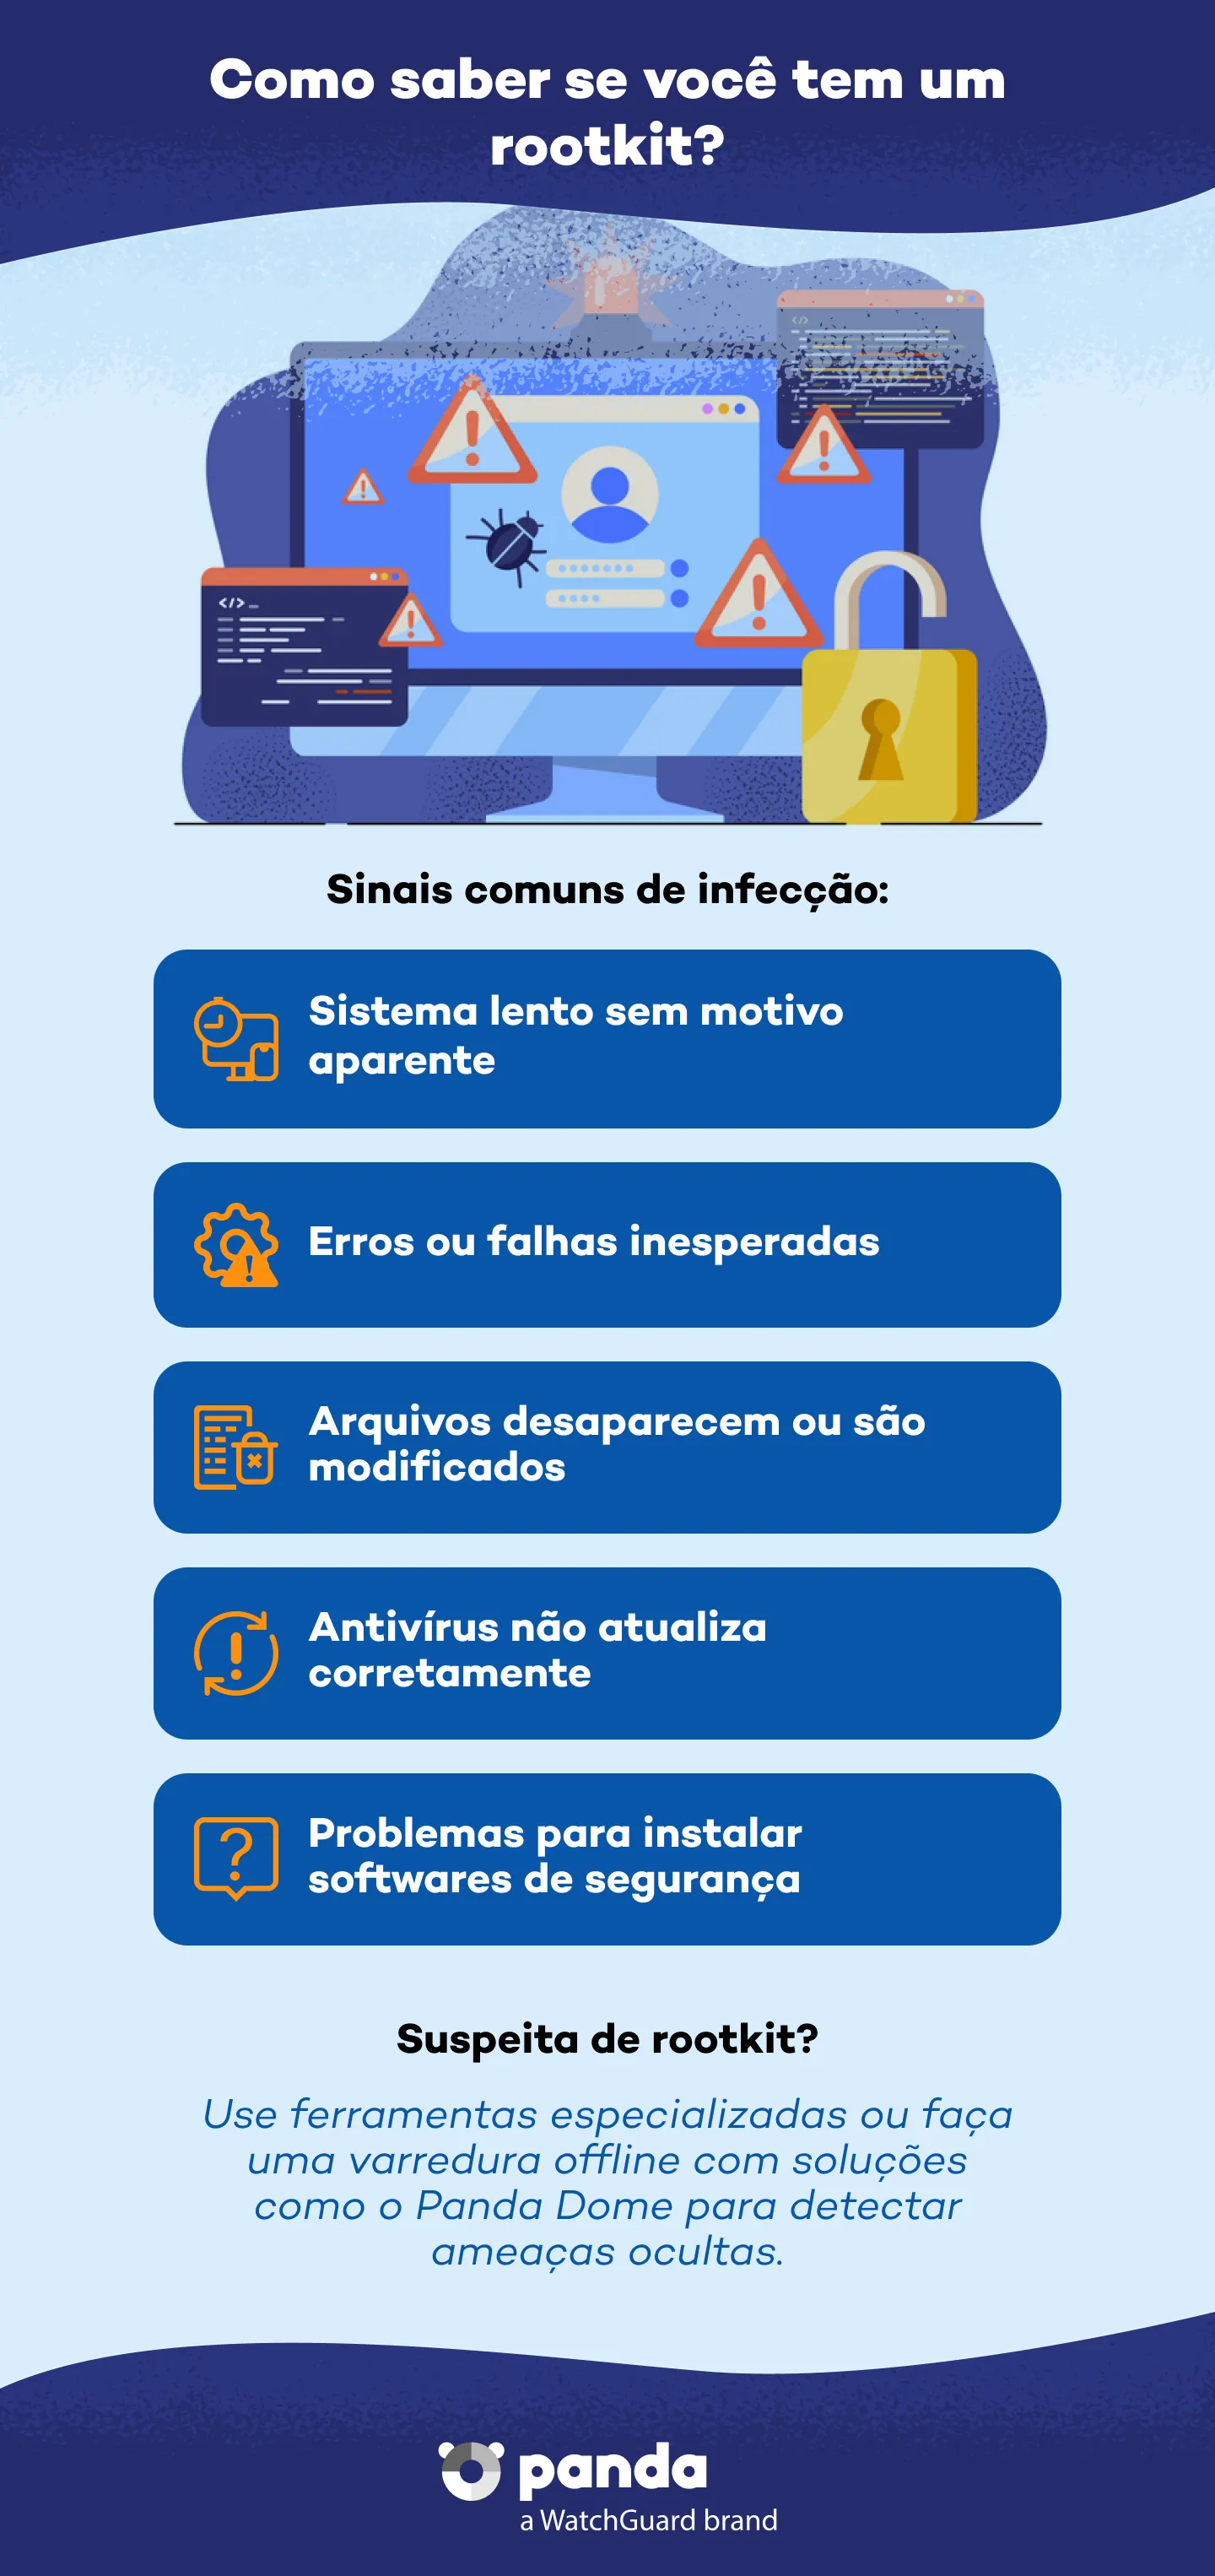
Detectar um rootkit é complexo por causa da sua capacidade de se ocultar. Os sinais de alerta incluem:


  • Desempenho do sistema incomumente ruim.
  • Comportamento incomum do sistema ou erros inexplicáveis.
  • Arquivos que desaparecem ou são modificados sem motivo aparente.
  • Dificuldades para atualizar ou executar o software antivirus.


Para identificar e remover um rootkit, é recomendável usar soluções avançadas de verificação offline ou ferramentas especializadas. O Panda Dome pode ajudar nesse processo.

Como prevenir e remover rootkits

Remover um rootkit pode exigir vários passos:


  • 1. Verificação completa com soluções como o Panda Dome.
  • 2. Reinicialização em modo de segurança ou a partir de um ambiente de resgate.
  • 3. Ferramentas especializadas em rootkits (offline).
  • 4. Formatação e reinstalação se o rootkit estiver no nível de firmware ou de inicialização.


Em alguns casos, a opção mais segura é reinstalar completamente o sistema operacional ou atualizar o firmware a partir de fontes oficiais.


A prevenção é a melhor proteção contra os rootkits:


  • Mantenha seu sistema operacional e seus softwares atualizados.
  • Evite downloads de fontes não oficiais ou suspeitas.
  • Não clique em links desconhecidos.
  • Use soluções avançadas, como o Panda Dome que oferece detecção proativa de ameaças invisíveis.
  • Defina senhas fortes e evite conceder privilégios de administrador desnecessários.
Como saber se você tem um rootkit - Panda Security

Como o Panda Dome protege contra rootkits?

O Panda Dome oferece uma defesa em várias camadas que inclui:


  • Tecnologia anti-exploit para impedir infecções silenciosas.
  • Verificação baseada em inteligência artificial para detectar comportamentos suspeitos.
  • Modo avançado de verificação offline, ideal para detectar rootkits ocultos.
  • Proteção em tempo real contra novas ameaças emergentes.


Você também pode reforçar sua cibersegurança com diferentes soluções da Panda Security:


Além disso, conte com a ajuda da nossa central de suporte para responder a qualquer incidente.

Perguntas frequentes sobre rootkits
Qual é a diferença entre um rootkit e um Trojan?

Embora ambos sejam ferramentas usadas pelos invasores, um Trojan se disfarça de software legítimo para entrar no sistema, enquanto um rootkit oculta a própria presença e a de outros malwares.

Um rootkit pode roubar dados pessoais?

Sim. Muitos rootkits ocultam spyware ou keyloggers que registram informações confidenciais como senhas, endereços de e-mail ou dados bancários.

Eu poderia estar infectado com um rootkit sem saber?

Sim. Um rootkit é projetado para evitar a detecção, então você pode estar infectado sem notar nenhum sintoma. A melhor defesa é uma solução como o Panda Dome com verificação avançada.

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.