WannaCry

O que é o WannaCry?

O WannaCry (também conhecido como WannaCrypt0r 2.0) é um tipo de ransomware que, a partir de 12 de maio de 2017, se espalhou massivamente como um worm de computador. Ele criptografava dados em dispositivos Windows e exigia um resgate em Bitcoin para liberá-los.


EternalBlue, uma vulnerabilidade no protocolo SMB do Windows originalmente desenvolvida pela NSA e vazada pelo grupo The Shadow Brokers. O WannaCry explorou essa falha para se espalhar automaticamente por redes locais e externas, principalmente pela porta TCP 445.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

Por que o WannaCry se espalhou tão rápido?

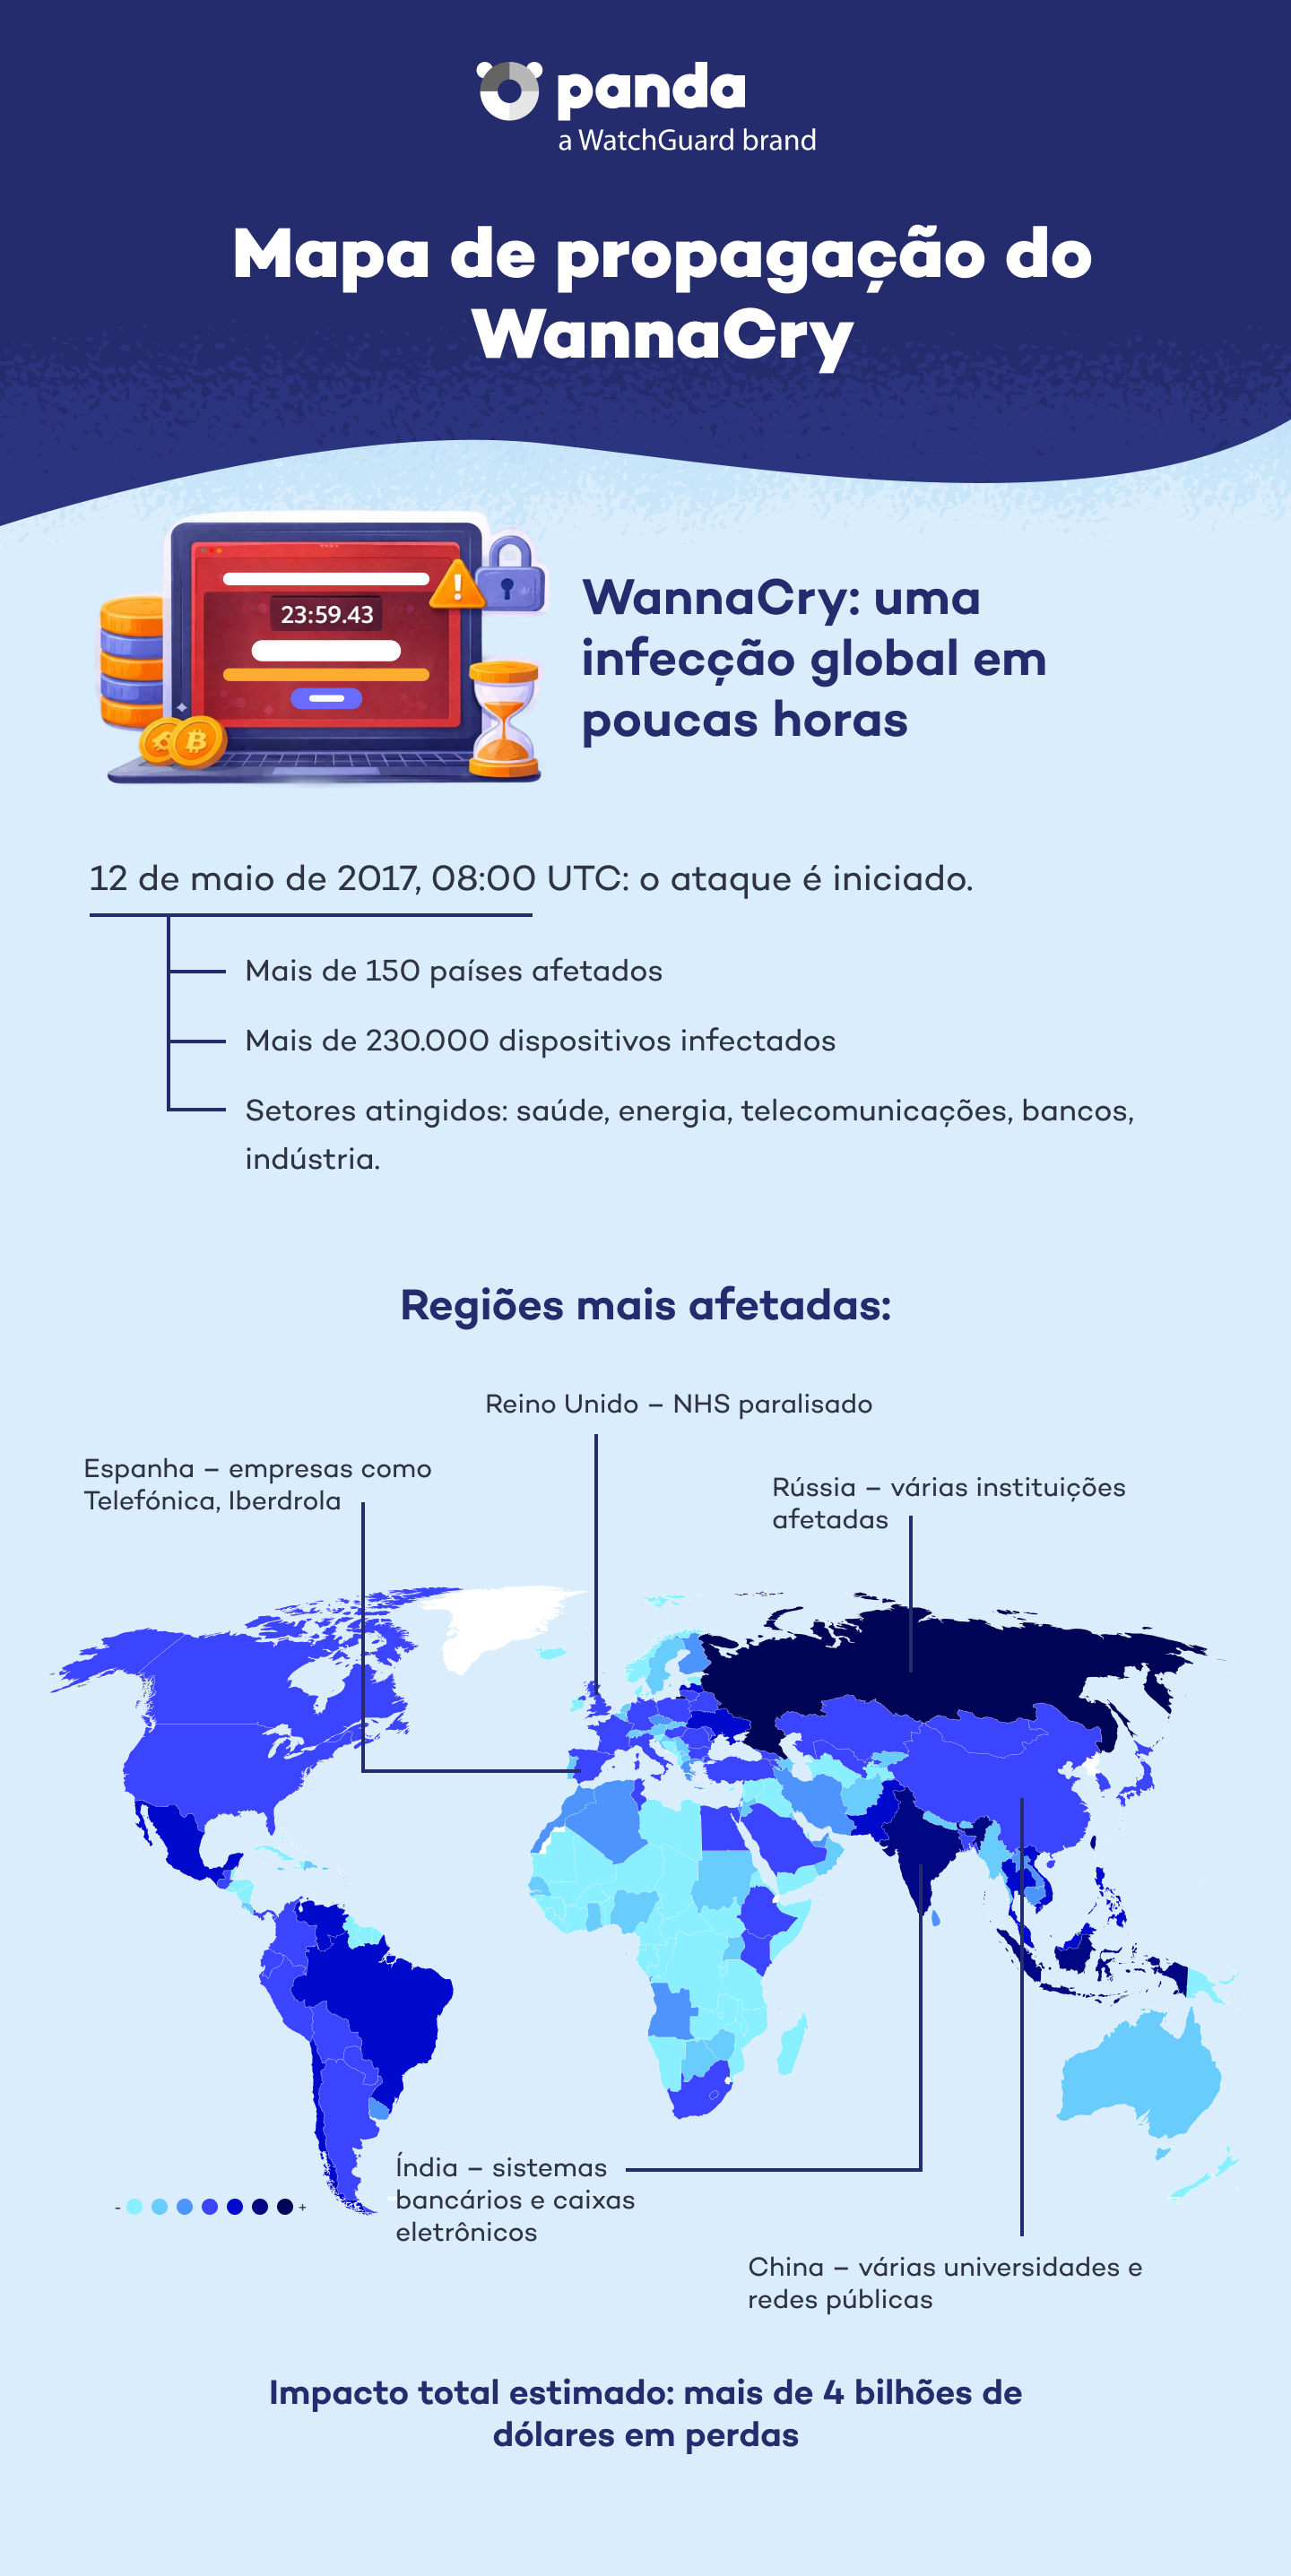
O WannaCry ficou ativo entre 8:00 e 17:08 (UTC) de 12 de maio de 2017. Em apenas algumas horas, infectou mais de 230.000 computadores em cerca de 150 países. O ransomware afetou entidades críticas, como o serviço público de saúde britânico (NHS), a gigante espanhola de telecomunicações Telefónica, as empresas de energia espanholas Iberdrola e Gas Natural e inúmeras instituições financeiras.


O WannaCry era um cryptoworm —ou seja, um ransomware com a capacidade de se autorreplicar automaticamente pelas redes. Ele se espalhava sem a intervenção do usuário, procurando portas SMB abertas e atacando dispositivos não corrigidos.

Mapa de propagação do Wannacry - Panda Security

Linha do tempo do ataque

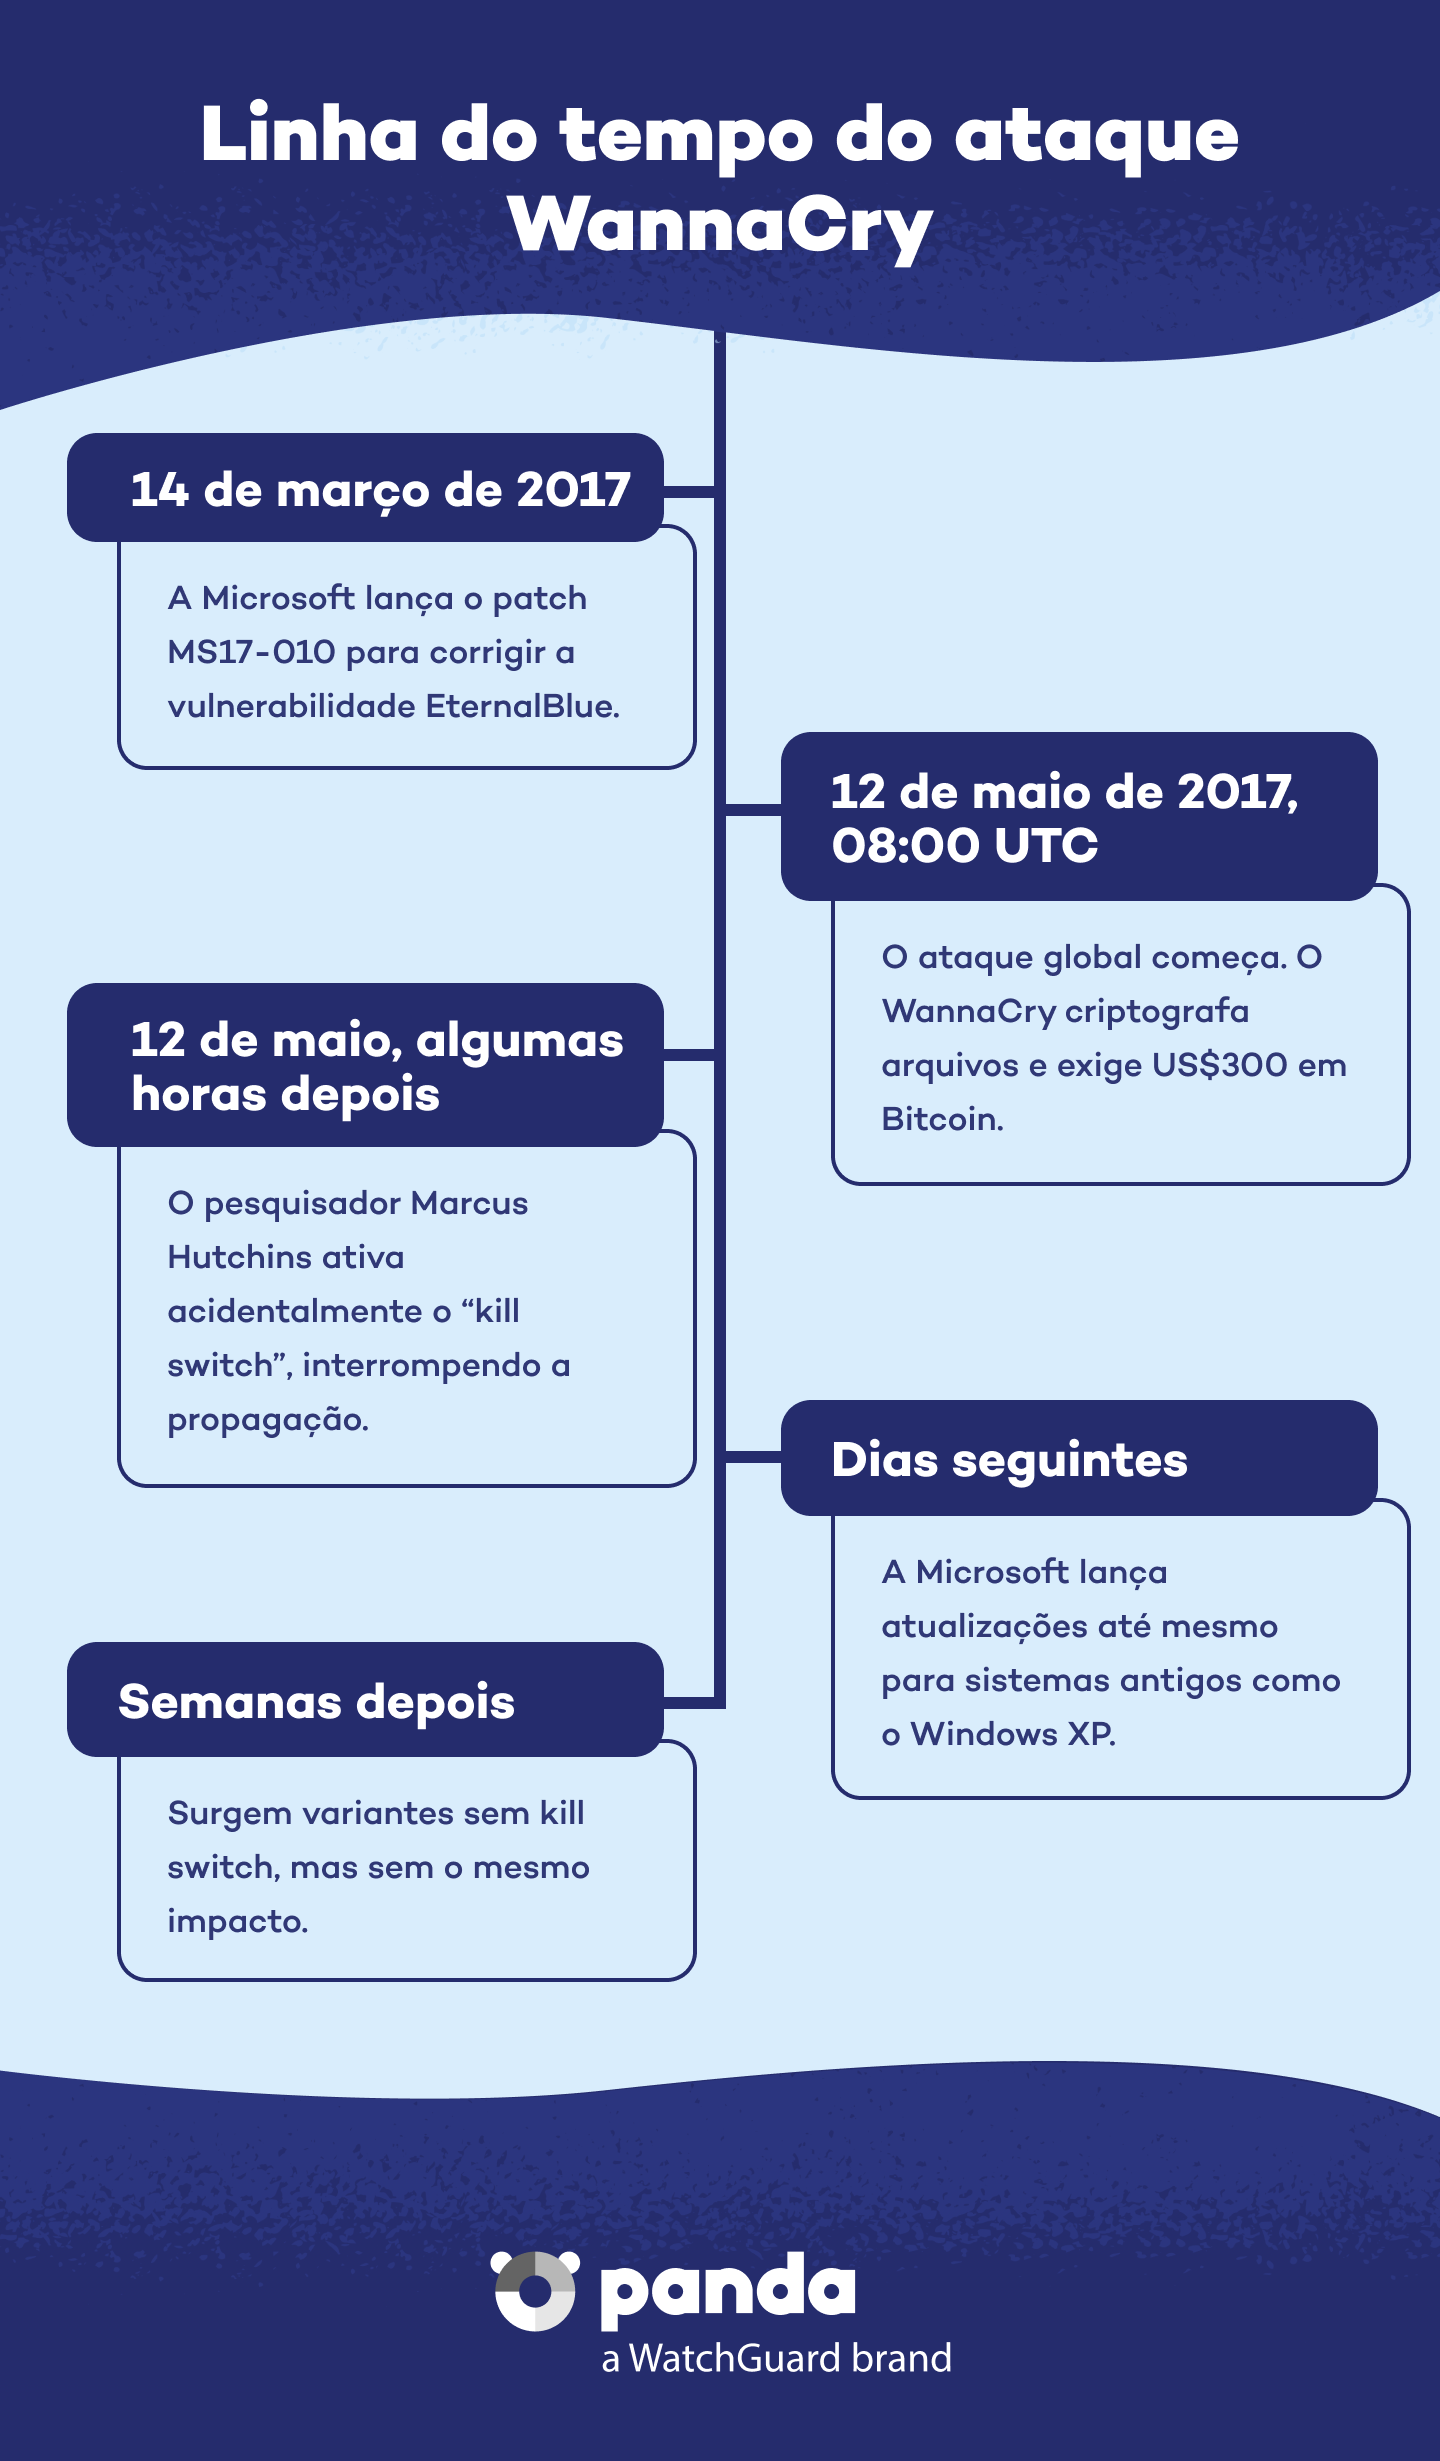
14 de março de 2017: a Microsoft lançou o patch de segurança MS17-010, que corrigia a vulnerabilidade EternalBlue.


12 de maio de 2017: começou o ataque em massa. O WannaCry começou a criptografar arquivos e a exigir 300 USD em Bitcoin para desbloqueá-los.


Horas depois: o pesquisador de segurança Marcus Hutchins encontrou um domínio não registrado no código do malware. Ele o registrou, o que funcionou como um 'kill switch' e interrompeu a propagação inicial.


Distribuição do patch: os usuários e as organizações atualizaram seus sistemas. A Microsoft chegou a lançar atualizações até para versões antigas, como o Windows XP.


Novas variantes: depois da descoberta do 'kill switch', surgiram novas versões do WannaCry sem esse recurso. No entanto, elas não tiveram o mesmo alcance da primeira variante.

Cronologia do Wannacry - Panda Security

Impacto e consequências

WannaCry affected medical, industrial, and enterprise devices, causing outages of critical services, halting industrial production, and creating significant economic damage. The malware was estimated to have infected between 141,000 and 230,000 computers across 150 countries, causing multimillion-dollar losses.


Among its most notable victims were NHS hospitals (with around 70,000 devices affected), auto manufacturer Renault-Nissan, and large energy and telecommunications companies. 

Por que o WannaCry era tão perigoso?

  • Capacidade de autopropagação: a combinação do ransomware com o exploit EternalBlue permitiu que o WannaCry se espalhasse sozinho.
  • Patches ignorados: a maioria dos computadores não tinha a correção MS17-010 instalada.
  • 'Kill switch' acidental: Hutchins encontrou e ativou sem querer um 'kill switch', que interrompeu temporariamente a propagação do malware. Sem ele, os danos poderiam ter sido ainda maiores.

Como se proteger do WannaCry e de ameaças parecidas

These are some good practices recommended by Panda Security:


  • Keep systems updated, paying special attention to critical patches.
  • Install advanced security solutions, such as the Panda Dome product line, which provides real-time detection, exploit monitoring, and ransomware protection.
  • Implement vulnerability management and frequent backup policies.
  • Enable firewalls and limit access to port 445 on your networks.


Train users on cybersecurity, especially on updates and patch management.

Distribuição e propagação de malware

O malware se espalha de diversas maneiras para infectar o maior número possível de dispositivos. Um dos métodos mais comuns é a distribuição por meio de redes P2P (peer-to-peer), nas quais arquivos maliciosos são disfarçados como conteúdo legítimo para enganar os usuários.


BitTorrent e a propagação de malware

Plataformas de compartilhamento de arquivos, como o BitTorrent, são utilizadas por cibercriminosos para disseminar malware disfarçado de software legítimo, jogos, filmes e outros arquivos. Ao baixar arquivos de fontes não confiáveis, os usuários correm o risco de infectar seus dispositivos com vírus, cavalos de Troia ou ransomware. É essencial verificar a origem dos arquivos antes de baixá-los para evitar possíveis ameaças.

Como se proteger contra malware com o Panda Dome

A melhor defesa contra malware é a prevenção e o uso de ferramentas de segurança adequadas. Siga estas recomendações e reforce sua proteção com o Panda Dome, uma solução avançada de cibersegurança que oferece várias camadas de defesa:


Pense antes de clicar: não clique em links suspeitos ou enviados por fontes desconhecidas. O Panda Dome inclui proteção antimalware e antiphishing, bloqueando sites maliciosos antes que eles possam infectar seu dispositivo.


Quem está oferecendo o aplicativo? Baixe softwares apenas de fontes oficiais. O Panda Dome possui um scanner de aplicativos e arquivos que detecta e bloqueia malware antes mesmo que ele seja instalado.


Não deixe para amanhã! Mantenha os sistemas operacionais e programas atualizados para corrigir vulnerabilidades. O Panda Dome oferece ferramentas de verificação de vulnerabilidades, ajudando você a identificar pontos fracos em seus dispositivos.


Use senhas fortes. Proteja sua identidade com credenciais de login fortes e exclusivas. O Gerenciador de Senhas do Panda Dome facilita o gerenciamento de senhas e evita que elas sejam roubadas por keyloggers ou ataques de força bruta.


Use uma plataforma avançada de segurança cibernética. A Panda Security oferece proteção antimalware em tempo real, firewall, proteção contra ransomware e VPN, garantindo uma defesa abrangente contra quaisquer ameaças digitais.

Perguntas frequentes sobre o WannaCry
O WannaCry ainda está ativo hoje?

As variantes originais não funcionam mais, graças ao 'kill switch' e aos patches. No entanto, existem clones sem esse recurso, então a ameaça persiste se não houver uma proteção adequada.

Como um pesquisador conseguiu parar o ataque?

Marcus Hutchins, também conhecido online como 'MalwareTech' encontrou um domínio não registrado no código do malware, que funcionava como um 'kill switch'. Ao registrá-lo, interrompeu a propagação da variante original.

Quanto foi pedido de resgate?

O WannaCry exigia um resgate de 300 USD em Bitcoin para descriptografar os arquivos. Segundo a mensagem, se o pagamento não fosse feito dentro de um determinado prazo, o valor dobraria.

Devo pagar o resgate?

Não. Pagar não garante que você recuperará o acesso aos seus dados.Além disso, você estaria incentivando mais atividade criminosa. A prevenção é a melhor defesa.

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.