Ordlista
Enkla och lättförståeliga definitioner av vanliga cybersäkerhetstermer och ämnen.
Hello!
You’re about to visit our web page in Swedish
Would you like to continue?
If this is not what you’re looking for,
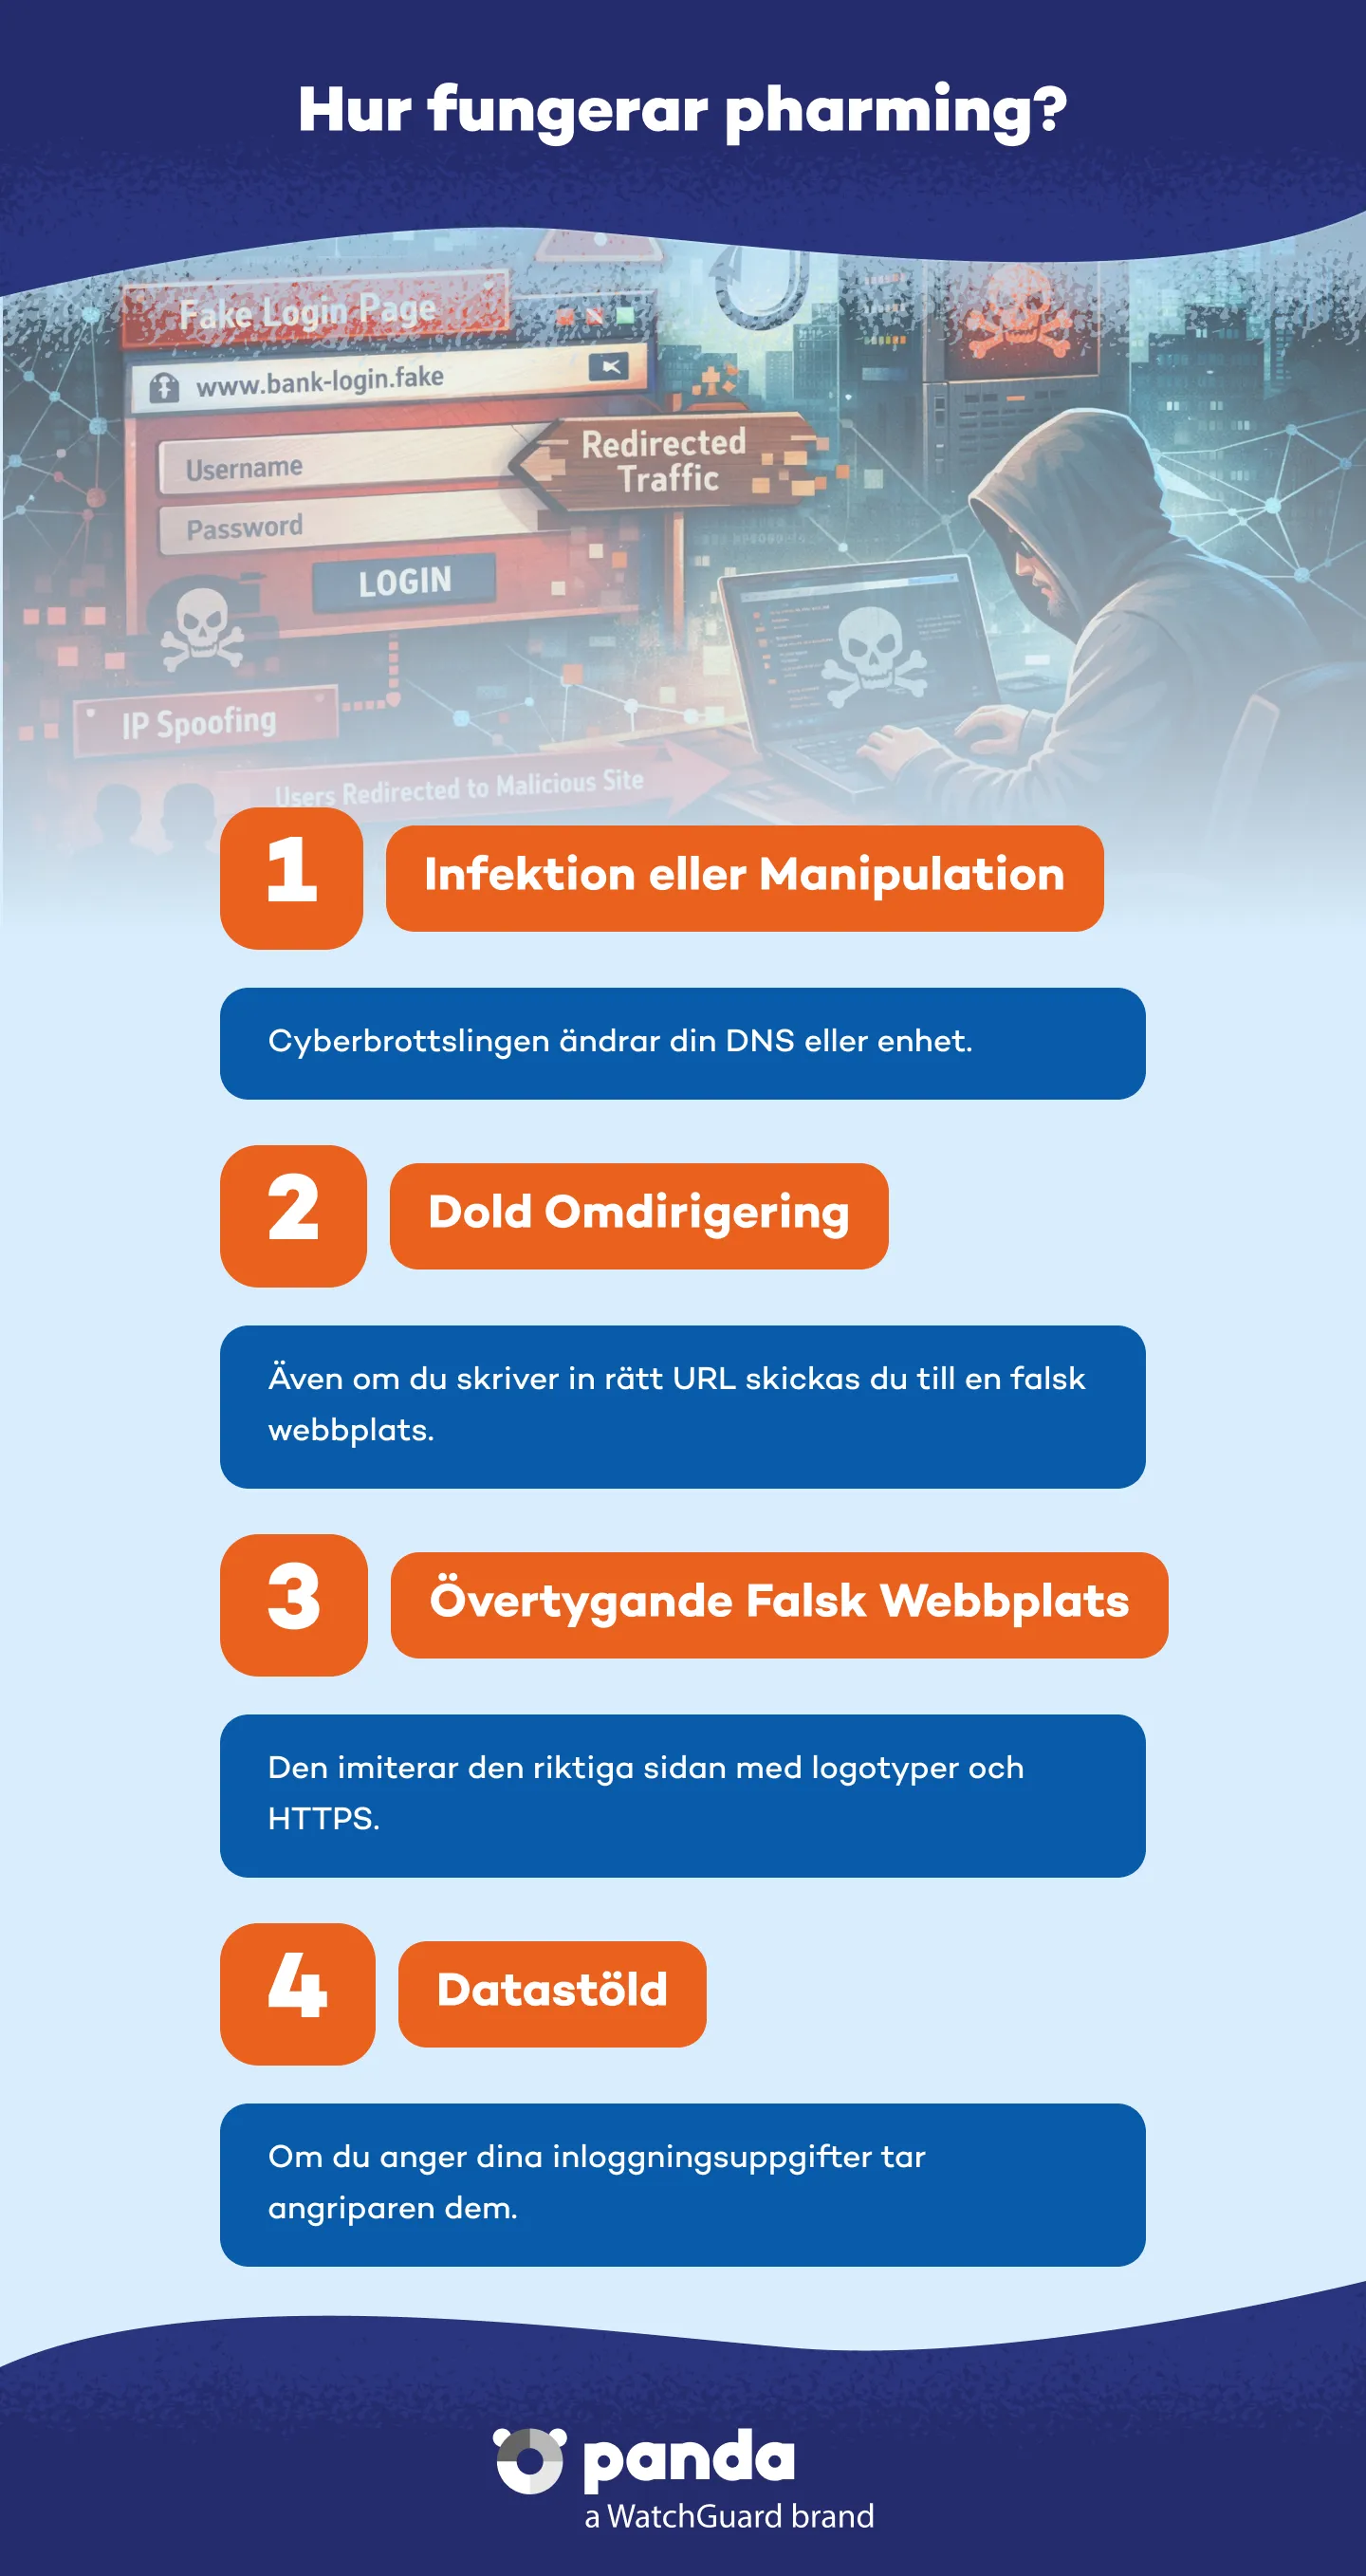
Pharming är en typ av cyberattack som är utformad för att omdirigera en användare från en legitim webbplats till en falsk, även om användaren har skrivit URL:en korrekt. Den här tysta och sofistikerade tekniken utgör en farlig vidareutveckling av phishing, eftersom den kan fungera utan att offret klickar på en skadlig länk. Det gör den särskilt svår att upptäcka och bekämpa.
Termen 'pharming' kombinerar orden 'phishing' och 'farming' (odling) och syftar på hur cyberbrottslingar 'odlar' offer genom att automatiskt omdirigera internettrafik till bedrägliga webbplatser i stor skala.
Den använder två huvudsakliga metoder:
Pharming utmärker sig genom sin förmåga att agera osynligt och styra webbtrafik utan att kräva att offren klickar på någon skadlig länk.
För att förstå allvaret i pharming är det viktigt att känna till de tekniska detaljerna kring hur det fungerar och varför det kan vara så effektivt även mot de mest försiktiga användarna.
DNS (Domain Name System) översätter legitima domänadresser till numeriska IP-adresser. Om en angripare lyckas ändra posterna på en DNS-server kopplar hen en legitim domän till en bedräglig IP-adress. Varje användare som gör en förfrågan till servern omdirigeras till en falsk webbplats, även om adressen skrevs korrekt.
Den här lokala filen översätter också domännamn. Malware kan redigera Hosts-filen på din dator så att din enhet, även utan internetanslutning, kopplar en legitim webbplats till en falsk IP-adress som motståndarna kontrollerar.
Användare som använder opålitliga, anonyma proxyservrar för att dölja sin IP-adress kan falla offer om den proxyn har komprometterats. Även om det lokala DNS-systemet fungerar bra kan den manipulerade proxyn omdirigera användaren till falska webbplatser som verkar legitima.
Det verkliga hotet med pharming ligger i att det, till skillnad från phishing, kan utföras utan användarens medverkan och till och med kringgå grundläggande vanor för säker surfning.
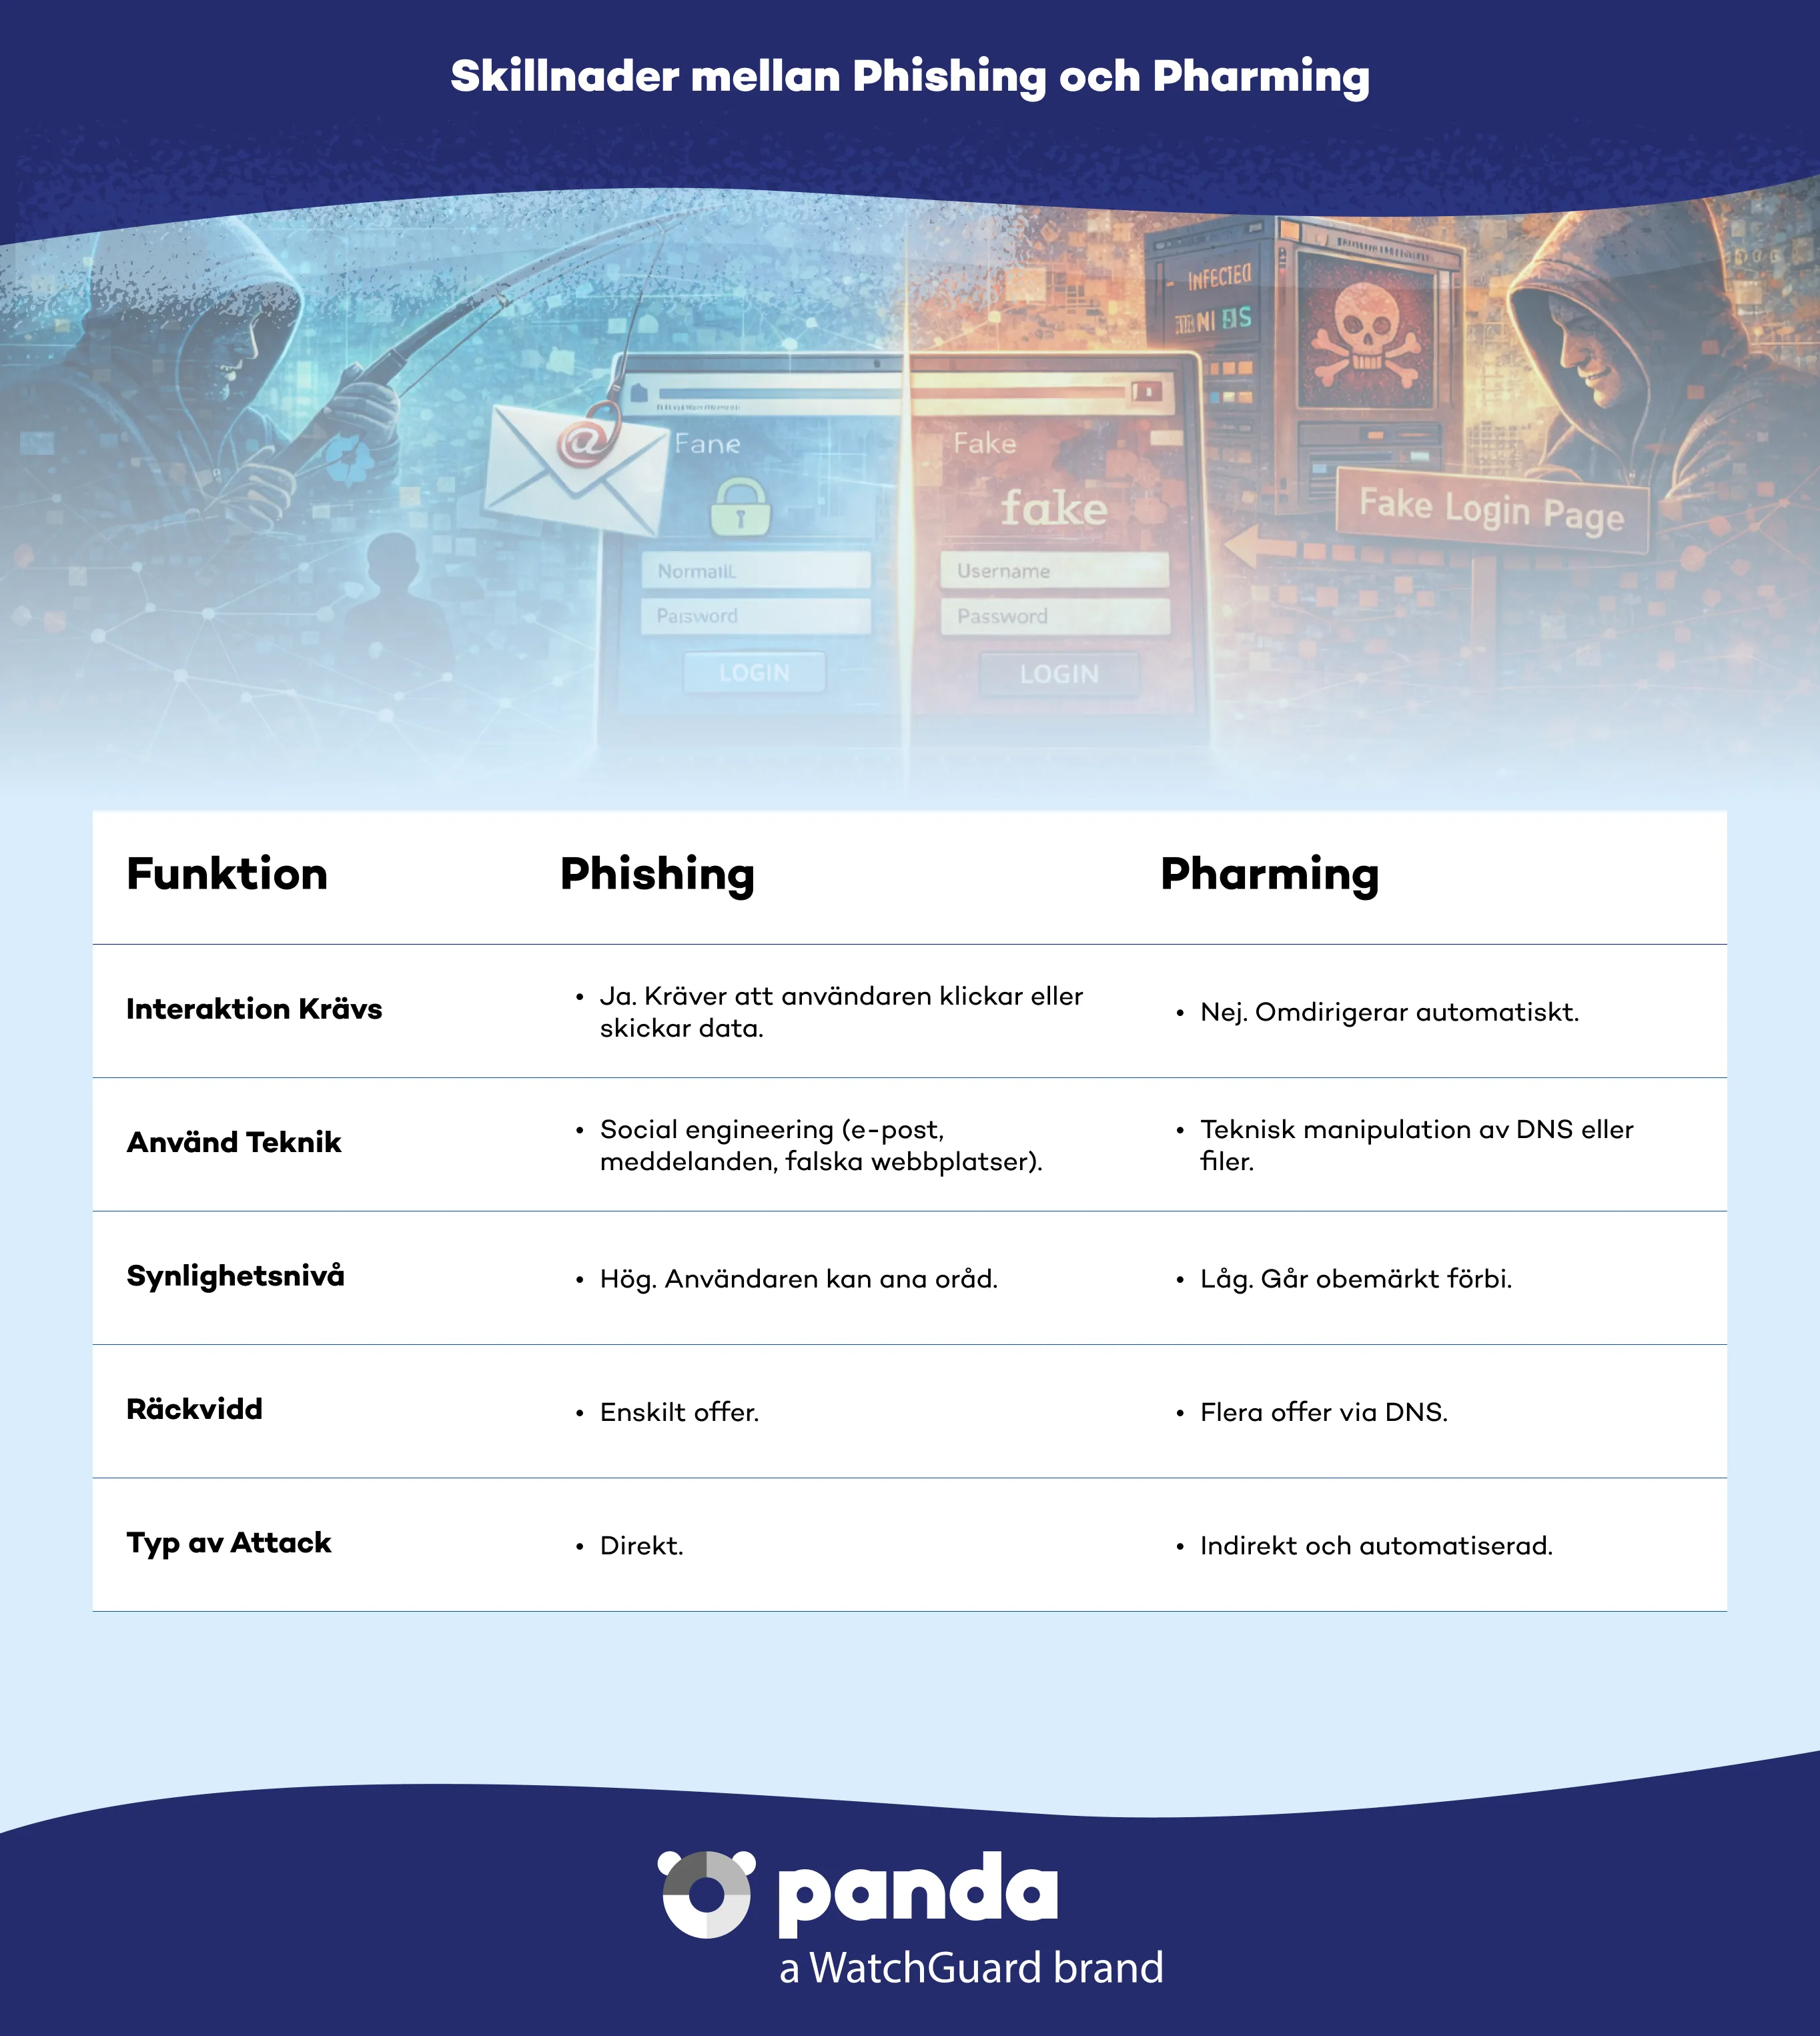
Inom cybersäkerhet är det inte ovanligt att blanda ihop phishing med pharming, eftersom båda typerna av attack har samma mål: att lura användare att avslöja personlig eller finansiell information. Men även om konsekvenserna kan verka likartade skiljer sig metoderna, sofistikeringsnivån och tillvägagångssättet radikalt åt. Det är avgörande att skilja dem åt, eftersom deras mekanismer, mål och metoder för att upptäcka dem är olika.
Medan phishing förlitar sig på tekniker för social manipulation och känslomässig manipulation för att snärja användare, arbetar pharming på en mer teknisk nivå och omdirigerar offren till bedrägliga sidor, utan att de behöver göra något som kan uppfattas som misstänkt. Med andra ord: phishing bygger på mänskliga misstag, medan pharming utnyttjar sårbarheter i nätverksinfrastrukturen.
En av de mest anmärkningsvärda skillnaderna är synlighetsnivån. Phishing har ofta uppenbara indikatorer: länkar som ser konstiga ut, stavfel, misstänkta avsändare eller falska berättelser som påstår sig vara brådskande. Pharming, å andra sidan, arbetar mycket mer diskret. Det som ser ut som legitima webbplatser utan uppenbara skillnader i adressen i webbläsaren gör det särskilt farligt för mindre tekniska användare.
En annan viktig skillnad ligger i omfattningen. Phishing riktar sig ofta mot specifika individer eller grupper och skickar personliga eller gruppinriktade meddelanden för att lura några få användare. Pharming däremot kan drabba tusentals människor på en gång om det komprometterar en DNS-server eller en delad router och omdirigerar alla användare utan att de märker det.
Den tekniska komplexiteten i varje attack varierar också. Phishing kan utföras av cyberbrottslingar med relativt grundläggande kunskaper, tack vare automatiserade verktyg och lättillgängliga e-postmallar. Pharming däremot kräver större teknisk skicklighet, eftersom det innebär att ändra systemfiler eller kompromettera nätverksenheter för att ihärdigt omdirigera trafik.
Även om phishing och pharming strävar efter att uppnå samma resultat — stöld av konfidentiella data — gör de det på mycket olika sätt. Det förstnämnda bygger på att direkt lura användaren, medan det sistnämnda manipulerar nätverksinfrastrukturen för att omdirigera surfandet utan att väcka misstankar. Att förstå dessa skillnader är avgörande för att kunna tillämpa lämpliga skyddsåtgärder mot varje typ av hot och säkerställa ett heltäckande digitalt försvar.
Utöver själva bedrägeriet ligger den verkliga risken med pharming i förmågan att lura flera användare samtidigt, inklusive även de mest erfarna.
Pharming utgör ett tyst men mycket effektivt hot som kan äventyra känslig information hos enskilda användare och hela organisationer utan att väcka misstankar.
Även om pharming är svårt att upptäcka finns det effektiva förebyggande åtgärder som företag och användare kan vidta för att minimera risken.
Panda Dome upptäcker bedräglig omdirigering av webbplatser, skyddar mot malware som ändrar Hosts-filen och blockerar skadliga webbplatser i realtid för säker surfning.
Även om det inte garanterar din säkerhet är förekomsten av HTTPS och ett legitimt certifikat en första indikator för att undvika falska webbplatser. Kontrollera hänglåssymbolen och det digitala certifikatet.
Att använda offentliga eller gratis proxyservrar kan utsätta din trafik för DNS-förgiftning utan att du vet om det. Panda erbjuder VPN-funktionalitet för att skydda din onlineidentitet och surfa säkert utan begränsningar.
Operativsystem och den fasta programvaran (firmware) i routrar och webbläsare måste uppdateras för att undvika sårbarheter som pharming utnyttjar. Angripare utnyttjar oåtgärdade sårbarheter. Håll allt uppdaterat, inklusive antivirusets databaser.
Använd pålitliga DNS-servrar (som Google DNS, Cloudflare eller de från din internetleverantör) och ändra nätverkets standardinställningar.
Pharming är en tyst vidareutveckling av bedrägerier online. Det bygger inte på användarnas godtrogenhet, utan på tekniska svagheter i nätverksinfrastrukturen. Även om det är svårt att upptäcka är det inte omöjligt att förebygga. Kombinationen av goda digitala vanor och avancerade cybersäkerhetslösningar som Panda Dome kan effektivt skydda både användare och företag mot det här sofistikerade hotet.
Medan phishing bygger på att lura användare att klicka på falska länkar, manipulerar pharming nätverk för att automatiskt omdirigera användare till en falsk webbplats utan att de märker det.
Pharming behöver inte att du skriver adressen fel. Om DNS:en har komprometterats omdirigeras du ändå.
Det är inte alltid uppenbart och är mycket svårt att upptäcka visuellt. Några ledtrådar är:
Ett traditionellt antivirus kanske inte räcker. Det behövs en komplett cybersäkerhetslösning som inkluderar DNS-skydd, blockering av skadliga webbplatser, antiphishing och detektering av malware, som Panda Dome-serien.
Gratis antivirusskydd
Panda Dome Free skyddar dig när du arbetar, spelar och surfar online.
Upptäck vilken Panda Dome-plan som passar dina behov bäst
Du kan titta närmare på varje produktsida för (Panda Dome Essential, Panda Dome Advanced, Panda Dome Complete och Panda Dome Premium), eller jämföra alla våra planer för att fatta rätt beslut.
Behöver du hjälp?
Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.
Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.
Ordlista
Enkla och lättförståeliga definitioner av vanliga cybersäkerhetstermer och ämnen.
Panda Security-bloggen
Upptäck expertråd, praktiska tips och de senaste nyheterna inom cybersäkerhet.
Panda Security, ett varumärke inom WatchGuard Technologies, erbjuder det mest avancerade skyddet för din familj och ditt företag. Panda Dome-sortimentet ger maximal säkerhet mot virus, ransomware och datorspionage på Windows, Mac, Android och iOS.