Digitalt bedrägeri

Vad är digitalt bedrägeri?

Digitalt bedrägeri omfattar bedrägerier, vilseledande handlingar och olaglig verksamhet på internet som syftar till att stjäla pengar, personuppgifter eller bankuppgifter. Cyberkriminella kombinerar ofta skadlig programvara med psykologisk manipulation för att få människor att agera snabbt eller lämna ut känslig information.

Prova Panda Dome för:Windows | Android | Mac | iOS

Hur fungerar digitalt bedrägeri?

Tidigare var phishing ofta lätt att känna igen genom dåligt skrivna massutskick. I dag kan bedrägerier vara mycket trovärdiga och svåra att upptäcka. På Panda Security ser vi hur digitala bedrägerier har utvecklats till avancerade kombinationer av social manipulation och tekniska metoder.

Steg för steg: så går ett digitalt bedrägeri till

De flesta digitala bedrägerier följer ett tydligt mönster:


  1. Den första kontakten: Ett SMS om ett spärrat bankkonto eller ett brådskande meddelande från en påstådd familjemedlem skapar oro och tidspress.
  2. Insamlingen av uppgifter: Offret klickar på en falsk länk och anger sina inloggningsuppgifter på en kopierad webbplats.
  3. Det avgörande steget: Den falska sidan begär den engångskod som skickas via SMS.
  4. Den slutliga transaktionen: Pengarna överförs innan offret hinner förstå vad som har hänt.
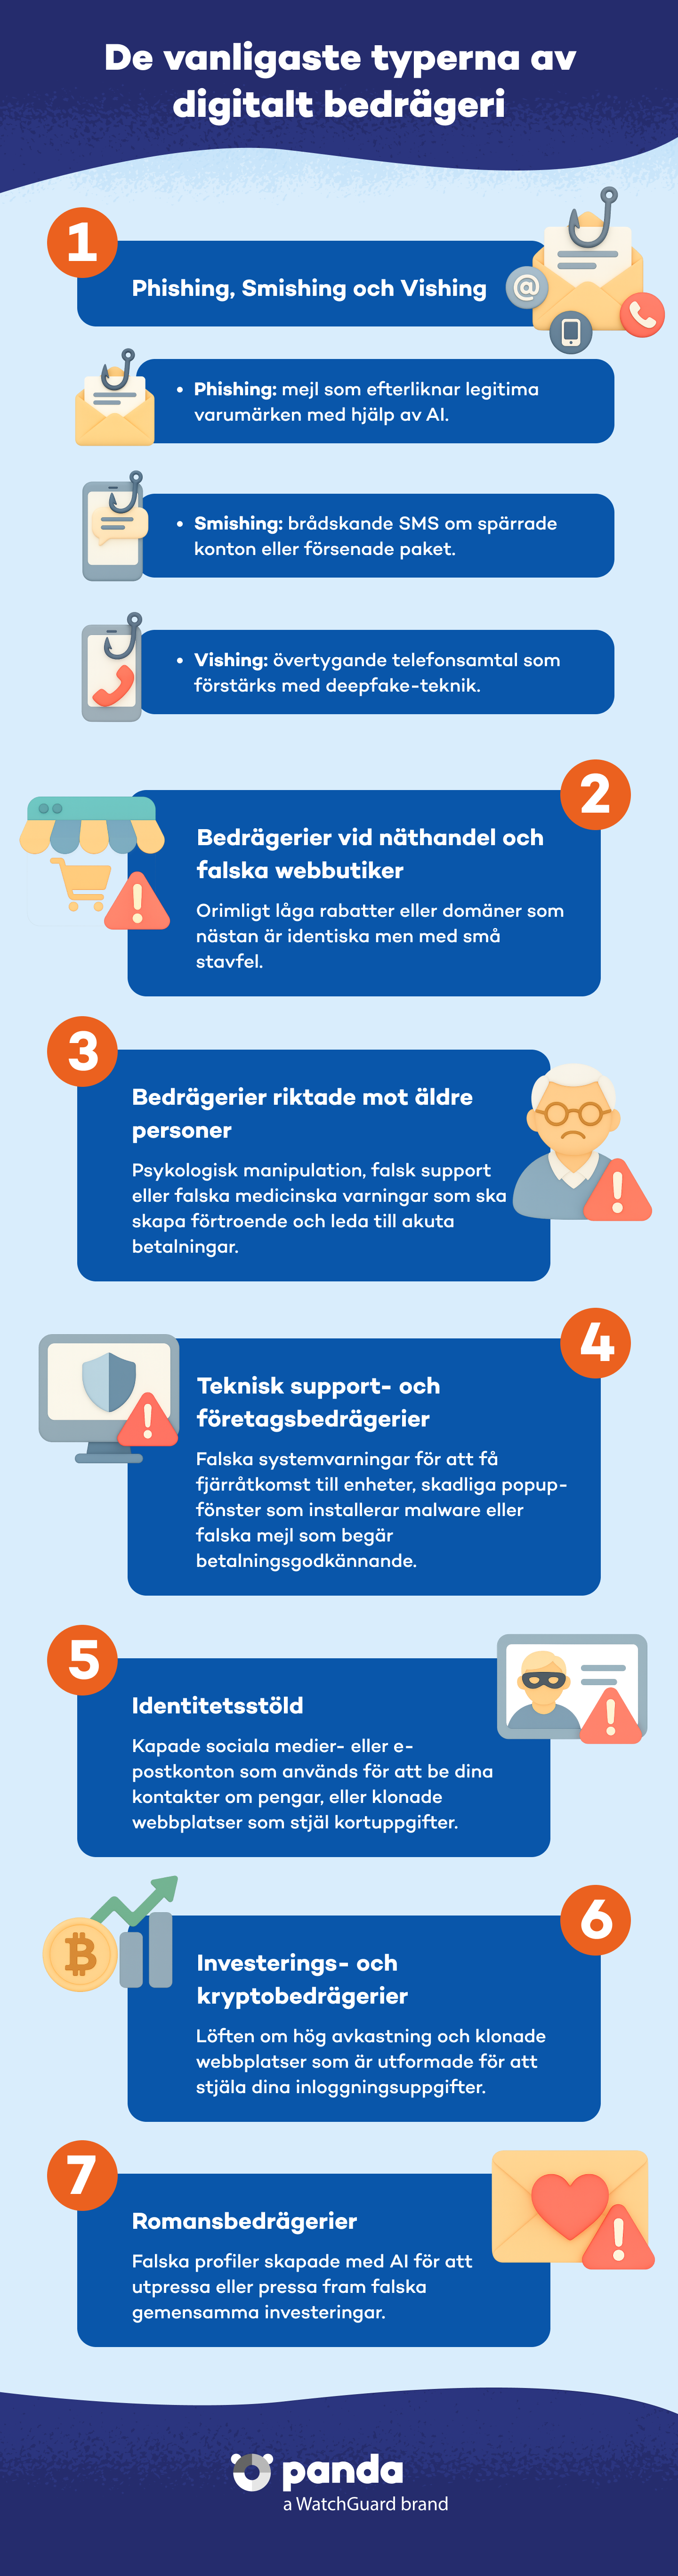
De vanligaste formerna av digitalt bedrägeri - Panda Security

Phishing, smishing och vishing

Cyberkriminella utnyttjar våra vanligaste kommunikationskanaler på tre huvudsakliga sätt:


  • Phishing via e-post:: AI används för att skapa välskrivna meddelanden, kopiera legitima domäner och efterlikna riktiga varumärken.
  • Smishing via SMS: Brådskande varningar om spärrade konton eller försenade paket leder till falska webbplatser som stjäl uppgifter.
  • Vishing via telefonsamtal:: Bedragare använder övertalning och ibland deepfake-teknik för att efterlikna röster och begära känsliga uppgifter eller betalningar.

Bedrägerier vid näthandel och falska webbutiker

En falsk webbutik försöker både få dig att betala för en vara som aldrig levereras och komma åt dina kortuppgifter.


  1. Falska butiker med orimliga erbjudanden: Sajter byggs för att locka med mycket stora rabatter och försvinner efter att beställningar har lagts.
     
  2. Liknande domäner och klonade webbplatser: Små stavfel eller ändrade bokstäver används för att efterlikna en etablerad butik.

Digitala bedrägerier riktade mot äldre

Social isolering, förtroende och mindre vana vid digitala miljöer kan utnyttjas genom psykologisk manipulation.


  • Skapa trovärdighet: Bedragaren utger sig för att representera banken eller teknisk support.
  • Bygga förtroende: Kontakten anpassas och fortsätter för att skapa en falsk känsla av närhet.
  • Utnyttja brådska: Krav på pengar eller känsliga uppgifter introduceras med hänvisning till en nödsituation.

Bedrägerier med teknisk support

Cyberkriminella riktar sig både mot privatpersoner och anställda i företag genom att skapa en falsk känsla av brådska.


  • Falsk teknisk support: Offret uppmanas att ge fjärråtkomst till enheten eller lämna ut kort- och företagsuppgifter.
  • Falska uppdateringar och scareware: Popup-fönster efterliknar systemvarningar och installerar i stället malware.
  • Identitetskapning på arbetsplatsen: Falska meddelanden från en påstådd kollega eller chef används för att begära överföringar eller inloggningsuppgifter.


Digital identitetsstöld

Digital identitetsstöld innebär att cyberkriminella olagligt använder en persons uppgifter eller ett företags varumärke.


  • Varumärkes- och organisationsimitation: Klonade webbplatser samlar in inloggnings- och kortuppgifter.
  • Klonade profiler i sociala medier: Falska konton använder riktiga namn och bilder för att be kontakter om pengar.
  • Kontokapning: Angriparen tar kontroll över e-post eller sociala medier och använder kontot för bedrägerier.

Investerings- och kryptobedrägerier

Kryptotransaktioner är normalt oåterkalleliga, vilket gör pengar svåra att återställa efter ett bedrägeri.


  • Manipulationsbedrägerier: Bedragare lovar hög avkastning genom exempelvis rug pulls eller falska erbjudanden om nya kryptotillgångar.
  • Åtkomstbedrägerier: Phishinglänkar och falska varningar efterliknar officiella plattformar för att stjäla inloggningsuppgifter.

Romantiska bedrägerier och falska profiler

Digitala bedrägerier bygger ofta på rädsla och tidspress för att framkalla ett impulsivt beslut.


  • Bedrägeriet ”barn i nöd”: En person utger sig för att vara ditt barn och begär en omedelbar överföring från ett okänt nummer.
  • VD-bedrägeri: En chef imiteras för att pressa en anställd att godkänna en stor eller ovanlig betalning.
  • ”Pig Slaughter”: Med tiden uppstår en påhittad relation, varefter offret övertalas att tillsammans investera i falska kryptovalutaplattformar.
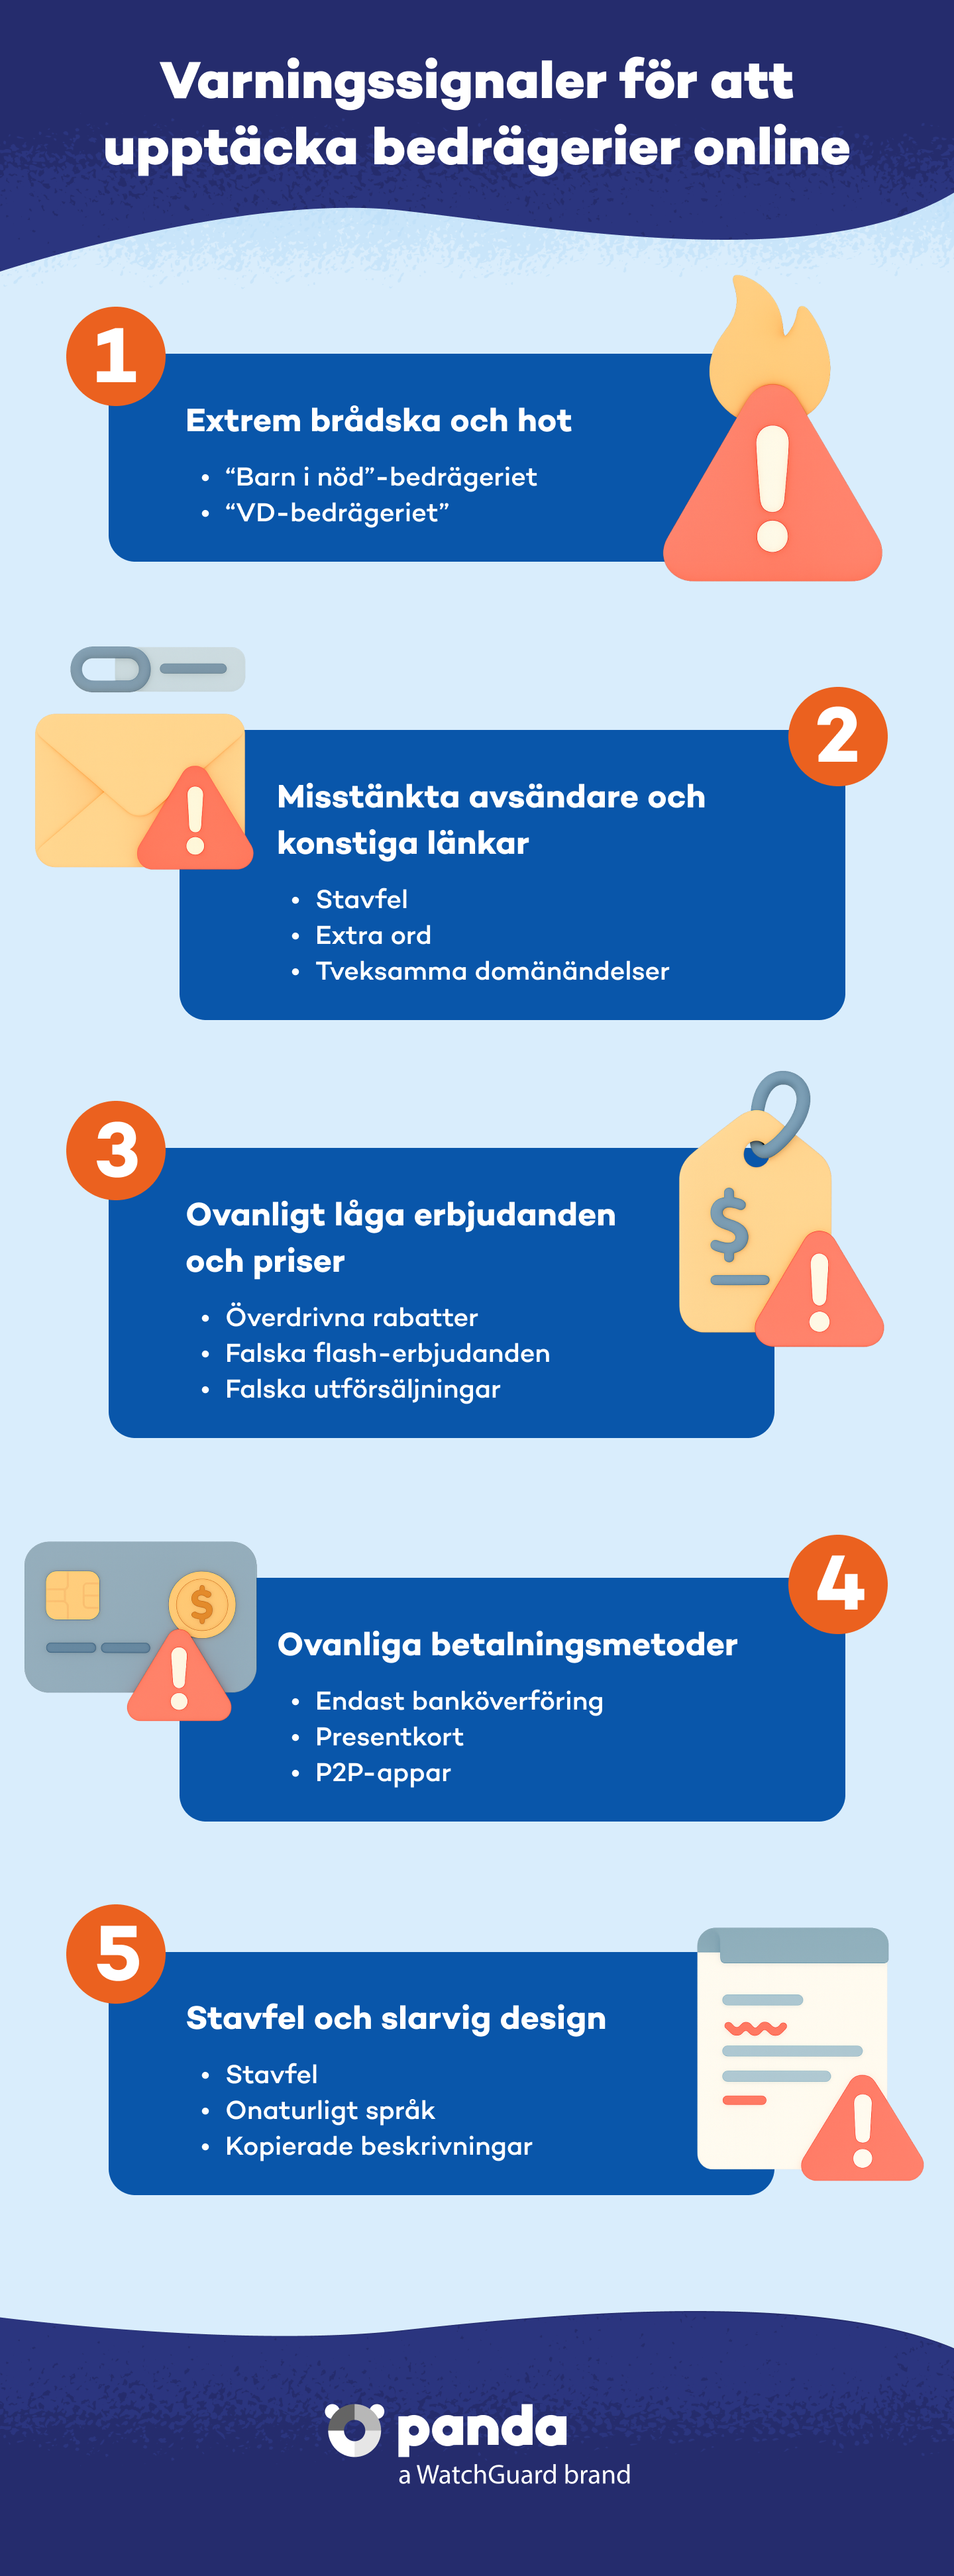
Varningssignaler som hjälper dig att upptäcka digitalt bedrägeri - Panda Security

Extrem brådska och hot

Digitala bedrägerier bygger ofta på rädsla och tidspress för att framkalla ett impulsivt beslut.


  1. Bedrägeriet ”barn i nöd”: En person utger sig för att vara ditt barn och begär en omedelbar överföring från ett okänt nummer.
  2. VD-bedrägeri: En chef imiteras för att pressa en anställd att godkänna en stor eller ovanlig betalning.

Misstänkta avsändare och länkar

Kontrollera alltid webbadressen innan du klickar eller lämnar uppgifter.


  • Stavfel eller utbytta tecken i domänen.
  • Extra ord som lagts till den riktiga domänen.
  • Ovanliga domänändelser som .xyz, .top, .biz eller .shop på en webbplats som påstår sig vara officiell.

Ovanligt låga priser och erbjudanden

Oemotståndliga priser får oss att handla impulsivt innan erbjudandet försvinner. Om en vara kostar bara en bråkdel av sitt verkliga värde är sannolikheten extremt hög att det rör sig om en falsk webbutik:


  • Orimliga rabatter: Priser som är betydligt lägre än hos någon annan officiell återförsäljare.
  • Ständiga falska ”flash-reor”: Nedräkningsklockor och brådskande budskap som är utformade för att pressa dig att köpa omedelbart, även om erbjudandet aldrig egentligen tar slut.
  • Lyxvaror på rea: Exklusiva varumärken eller banbrytande teknik som säljs med omöjliga rabatter under förevändningen att butiken ska stängas.

Ovanliga eller oskyddade betalningsmetoder

Bedrägliga plattformar utformar sina betalningssystem kring metoder som inte går att återkalla eller spåra:


  • Endast banköverföring: Webbplatsen tillåter inte kortbetalningar och tvingar dig att göra en direkt banköverföring för att genomföra beställningen.
  • Krav på presentkort: Du ombeds att ange koder för förbetalda presentkort som betalningssätt, en metod som är helt anonym och oåterkallelig.
  • Användning av P2P-appar: Påtryckningar att skicka pengar via appar för omedelbara peer-to-peer-betalningar istället för reglerade kommersiella betalningsgateways.

Stavfel och bristfällig webbdesign

Många bedrägliga webbplatser skapas i all hast och med det enda syftet att ligga kvar online tillräckligt länge för att samla in data innan de anmäls. Följaktligen är innehållsrelaterade misstag ofta vanliga:


  • Stavfel: Fel som ett officiellt varumärke aldrig skulle tillåta i sin kommunikation.
  • Tafatt eller inkonsekvent språk: Text som känns hastigt sammanställd eller automatiskt översatt ord för ord från ett annat språk.
  • Kopierade produktbeskrivningar: Identiska produkttexter som upprepas i olika delar av webbplatsen utan att ge specifika tekniska detaljer.

Vad ska du göra om du har utsatts för digitalt bedrägeri?

EU:s PSD2-regler ger konsumenter rättigheter vid betalningsbedrägerier. Banken måste utreda transaktionen och kan behöva återbetala beloppet om den inte kan visa att betalningen godkändes på ett säkert sätt.


Agera snabbt. Kontakta banken, spärra kort och försök stoppa eller återkalla pågående överföringar. Spara SMS, e-post, skärmbilder, transaktionsuppgifter, telefonnummer och länkar. Polisanmäl sedan händelsen eller använd den nationella tjänsten för bedrägerirapportering.


Social manipulation är mer komplicerad när offret själv har genomfört överföringen. Du kan ändå klaga hos banken om dess system inte upptäckte en tydligt misstänkt transaktion. Kontakta även relevant dataskyddsmyndighet om personuppgifter har stulits.

Skydda ditt digitala liv mot bedrägerier med Panda Security

Starka och regelbundet uppdaterade lösenord är viktiga, men säkerheten får inte enbart bero på att användaren aldrig gör misstag.


Panda Dome analyserar enhetens beteende och de webbplatser du besöker i realtid. Lösningen kan blockera farliga eller klonade phishingwebbplatser och innehåller verktyg som lösenordshanterare och VPN.

Vanliga frågor om digitalt bedrägeri
Vilka typer av digitalt bedrägeri är vanligast och farligast?
Phishing, smishing och vishing hör till de vanligaste typerna. Falska webbutiker, bedrägerier med teknisk support, identitetsstöld och falska investeringar är också vanliga.
Kan jag reklamera en överföring som jag själv godkände efter att ha blivit lurad?
Ja, du kan lämna in ett klagomål, även om sådana fall är mer komplicerade. Beskriv hur betalningen uppstod och varför bankens bedrägerisystem borde ha reagerat på ett ovanligt transaktionsmönster.
Vilka varningssignaler bör jag känna igen?
Var uppmärksam på extrem brådska, hot, märkliga länkar, små stavfel i domäner, osannolikt låga priser och betalningsmetoder som är svåra att spåra eller återkalla.
Hur skyddar Panda Dome mot nya digitala bedrägerier?
Panda Dome övervakar enhetens beteende och webbtrafik i realtid och kan blockera skadliga eller klonade webbplatser. VPN och lösenordshanterare stärker dessutom skyddet för anslutningar och inloggningar.

Behöver du hjälp?

Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.

Ytterligare resurser

Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.