Rootkits

Wat is een rootkit?

Een rootkit is een set tools of kwaadaardige software die is ontworpen om de aanwezigheid van andere programma’s of processen op een systeem te verbergen, waardoor gebruikers of zelfs antivirusoplossingen ze moeilijk kunnen detecteren. Ze zijn niet altijd op zichzelf gevaarlijk, maar cybercriminelen kunnen ze gebruiken om malware te verbergen en systemen ongemerkt op afstand te benaderen.


Rootkits kunnen besturingssystemen, firmware of zelfs hardware treffen en geven aanvallers blijvende controle over een gecompromitteerd apparaat.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Waarvoor worden rootkits gebruikt?

Het belangrijkste doel van een rootkit is om de aanwezigheid van dreigingen of tools van aanvallers te verbergen, om zo:


  • Ongeoorloofde toegang tot een systeem te verkrijgen en te behouden.
  • Kwaadaardige processen op de achtergrond uit te voeren.
  • Detectie- en forensische analysesystemen te ontwijken.
  • Vertrouwelijke informatie te stelen of de gebruiker te bespioneren.
  • Andere malware te installeren en uit te voeren, zoals Trojans, spyware of keyloggers.

Hoe werken rootkits?

Een rootkit manipuleert componenten diep in een besturingssysteem, zoals de kernel of de processentabel, en verbergt zijn eigen sporen en die van eventuele bijbehorende dreigingen. Het kan worden geïntegreerd in het opstartproces of modules dynamisch laden, waardoor het zelfs met traditionele beveiligingstools onopgemerkt blijft.

Soorten rootkits

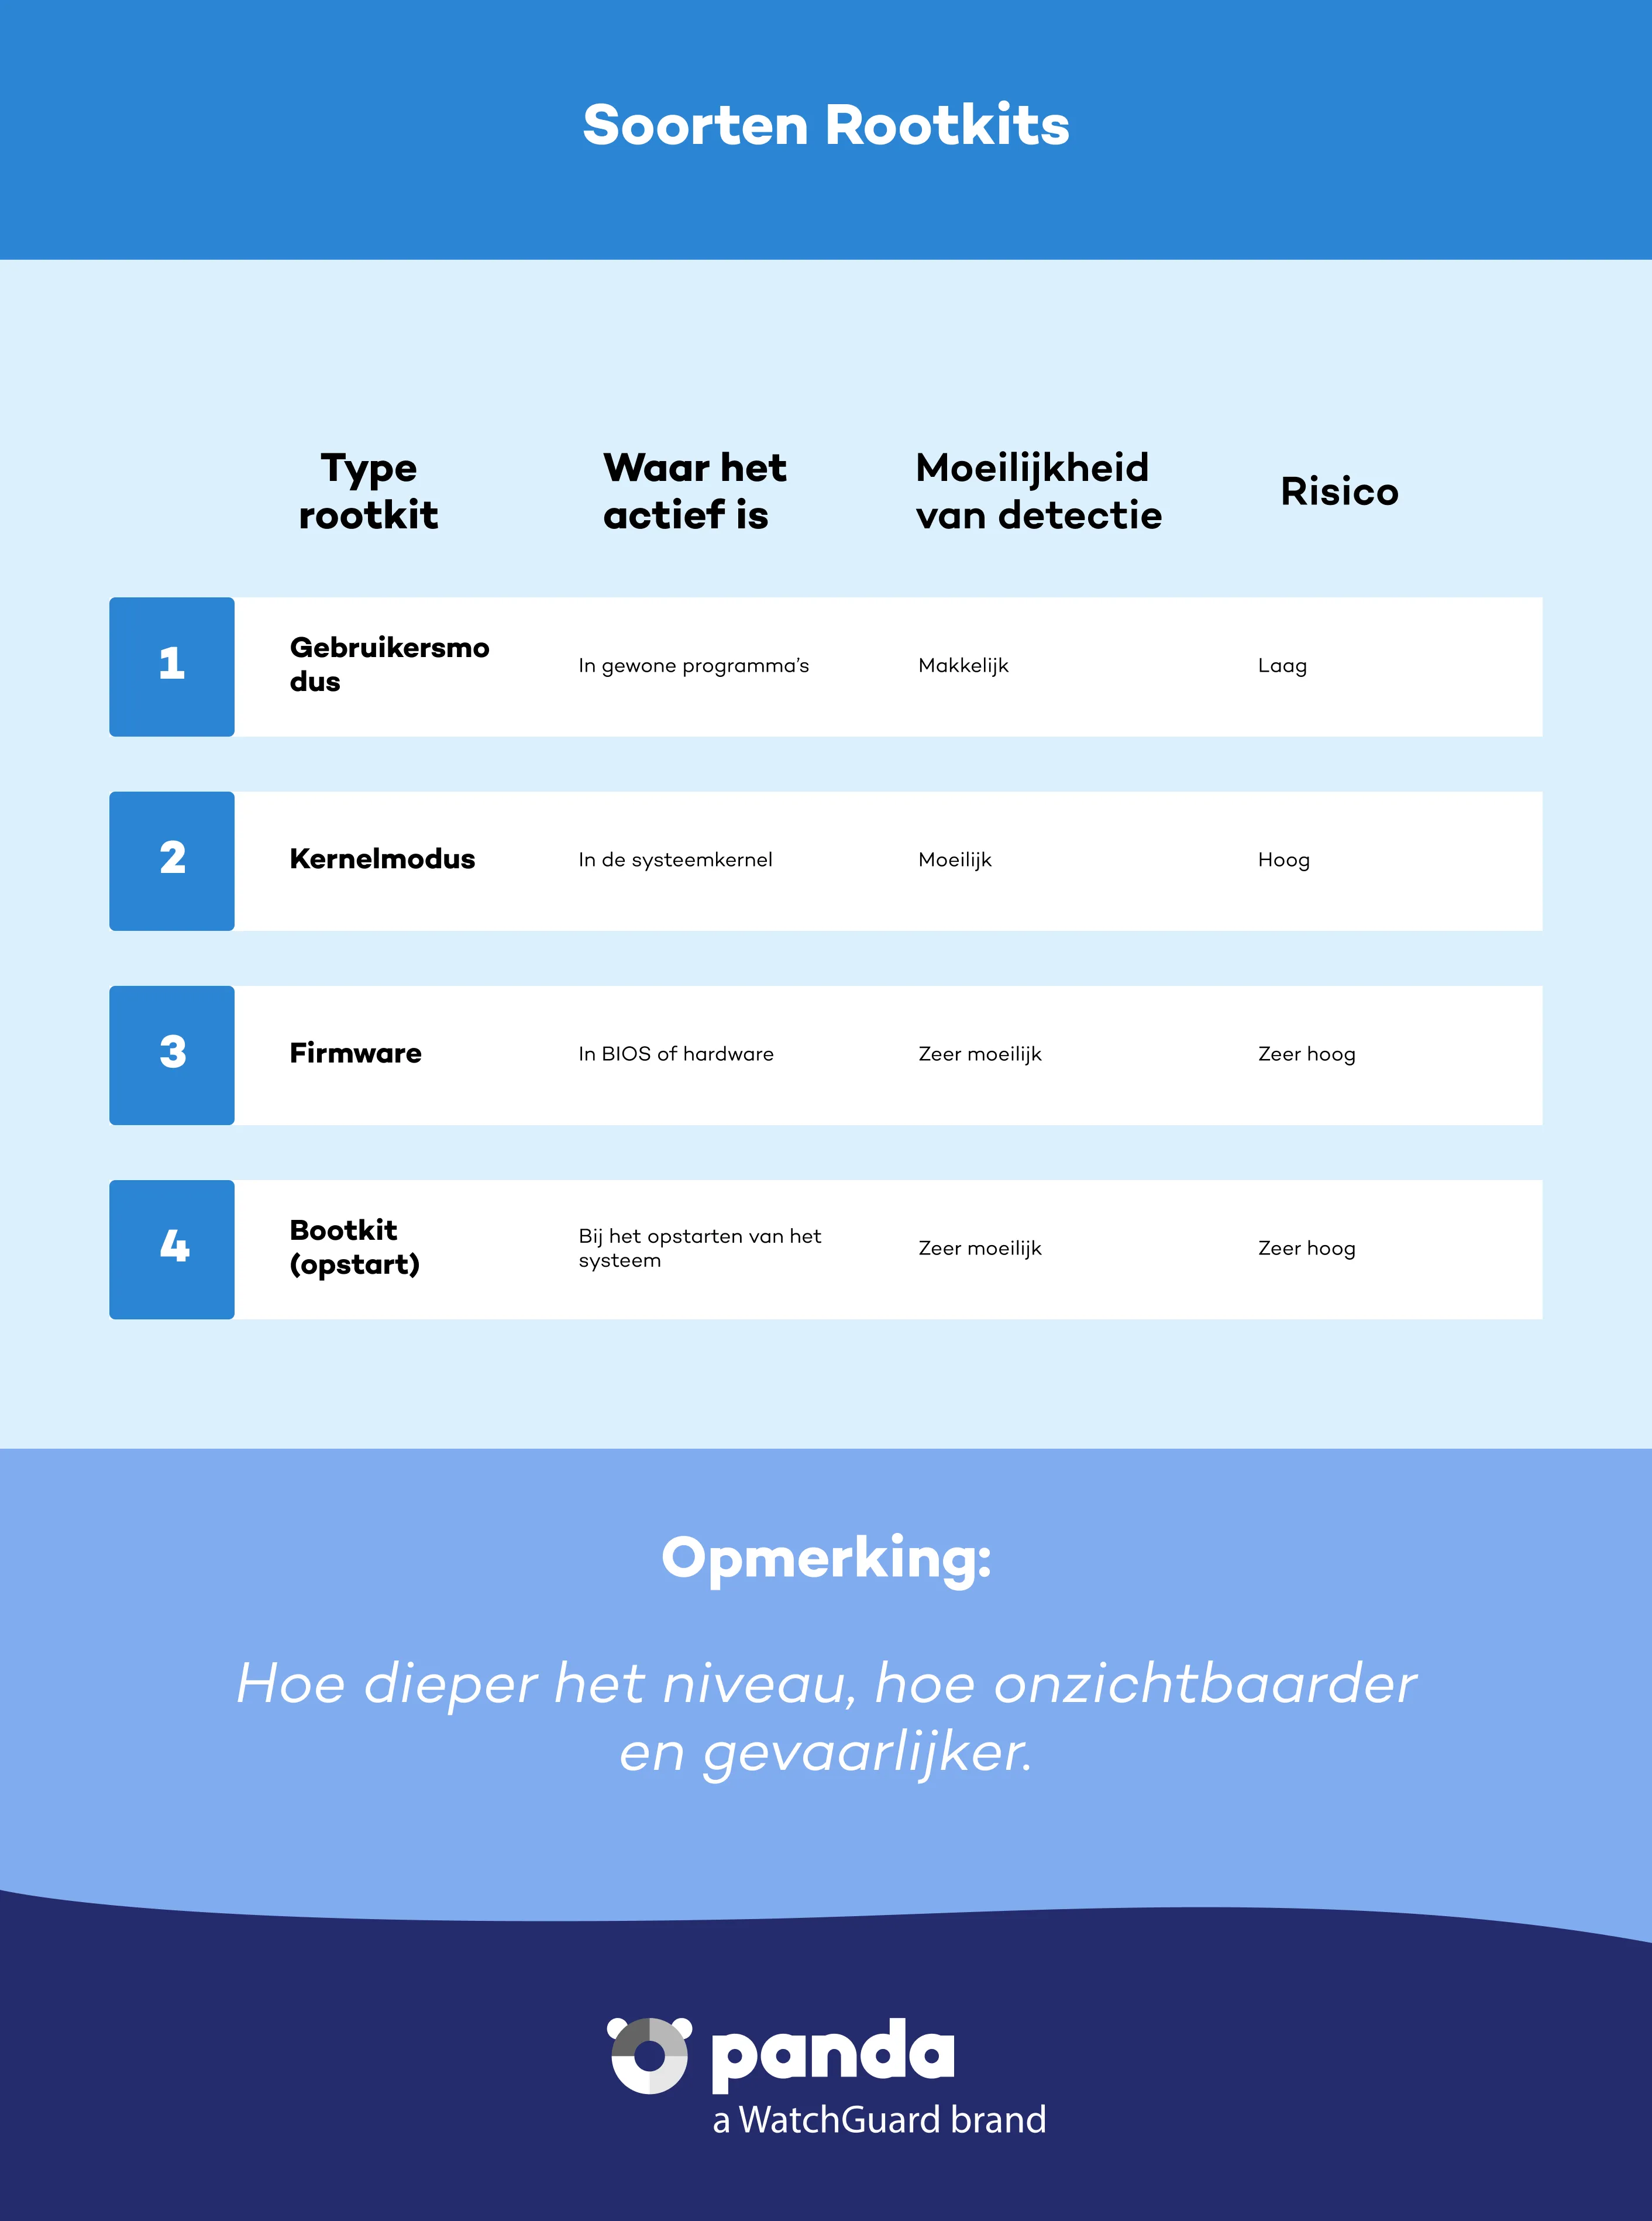
Er zijn verschillende soorten rootkits, ingedeeld naar het systeemniveau waarop ze werken:


Rootkits op gebruikersniveau

Deze draaien als gewone applicaties en zijn makkelijker te detecteren. Ze kunnen bestanden, processen en registersleutels verbergen, maar hebben geen volledige controle over het systeem.


Rootkits op kernelniveau

Deze werken in de kernel van het besturingssysteem, waardoor ze systeemaanroepen kunnen onderscheppen en manipuleren. Ze zijn heel moeilijk te detecteren en te verwijderen.


Firmware-rootkits

Deze worden geïnstalleerd in de firmware van apparaten zoals moederborden of BIOS/UEFI. Ze blijven bestaan, zelfs na het formatteren van de harde schijf of het opnieuw installeren van het besturingssysteem.


Bootkit-rootkits

Deze wijzigen het opstartproces om malware te laden voordat het besturingssysteem wordt geladen, zodat die draait voordat beveiligingssoftware actief kan worden.

Soorten rootkits - Panda Security

Hoe herken je de aanwezigheid van een rootkit?

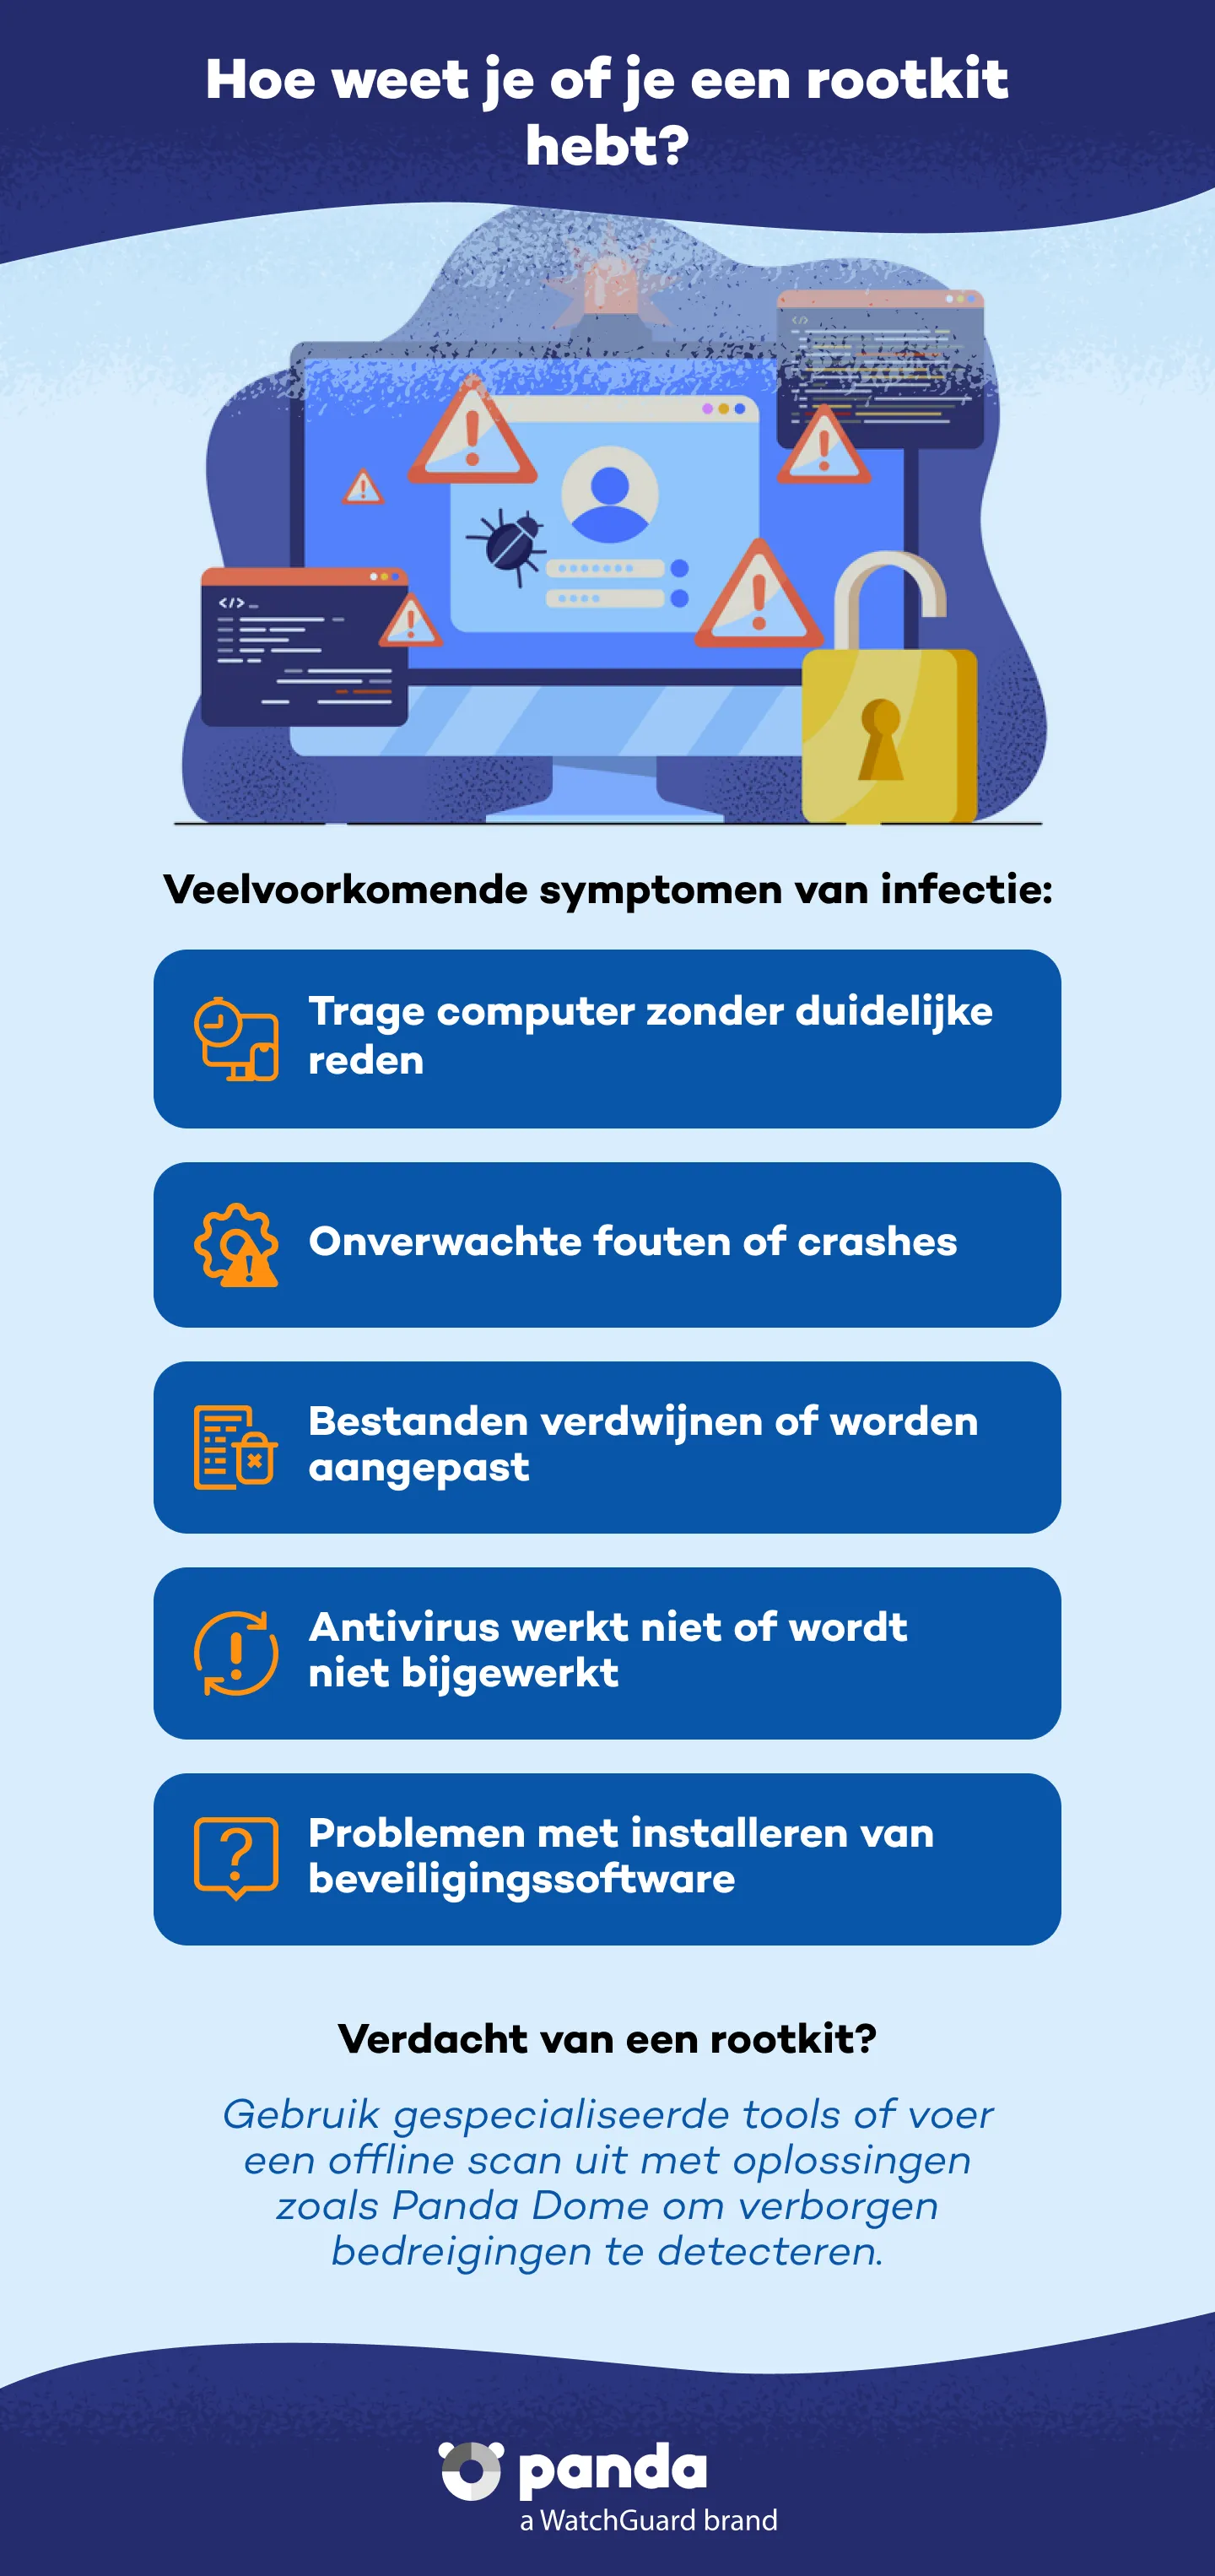
Een rootkit detecteren is lastig door hun vermogen om zich te verbergen. Waarschuwingssignalen zijn:


  • Ongewoon slechte systeemprestaties.
  • Ongebruikelijk systeemgedrag of onverklaarbare fouten.
  • Bestanden die zonder duidelijke reden verdwijnen of worden gewijzigd.
  • Problemen bij het bijwerken of uitvoeren van antivirussoftware.


Om een rootkit te identificeren en te verwijderen, kun je het beste geavanceerde offline scanoplossingen of gespecialiseerde tools gebruiken. Panda Dome kan bij dit proces helpen.

Rootkits voorkomen en verwijderen

Een rootkit verwijderen kan meerdere stappen vergen:


  • 1. Diepgaande scans met oplossingen zoals Panda Dome.
  • 2. Opnieuw opstarten in veilige modus of vanuit een herstelomgeving.
  • 3. Gespecialiseerde rootkit-tools (offline).
  • 4. Formatteren en opnieuw installeren als de rootkit zich op firmware- of bootniveau bevindt.


Soms is de veiligste optie om het besturingssysteem volledig opnieuw te installeren of de firmware bij te werken vanuit officiële bronnen.


Preventie is de beste bescherming tegen rootkits:


  • Houd je besturingssysteem en software up-to-date.
  • Vermijd downloads uit onofficiële of verdachte bronnen.
  • Klik niet op onbekende links.
  • Gebruik geavanceerde oplossingen zoals Panda Dome, die onzichtbare dreigingen proactief detecteert.
  • Stel sterke wachtwoorden in en vermijd onnodige beheerdersrechten.
Hoe weet je of je een rootkit hebt? - Panda Security

Hoe beschermt Panda Dome tegen rootkits?

Panda Dome biedt meerlaagse bescherming met:


  • Anti-exploittechnologie om stille infecties te voorkomen.
  • Scans op basis van kunstmatige intelligentie om verdacht gedrag te detecteren.
  • Een geavanceerde offline scanmodus, ideaal om verborgen rootkits op te sporen.
  • Realtimebescherming tegen nieuwe, opkomende dreigingen.


Je kunt je cyberbeveiliging ook versterken met verschillende oplossingen van Panda Security:


En hulp van ons support center om op elk incident te reageren.

Veelgestelde vragen over rootkits
Wat is het verschil tussen een rootkit en een Trojan?

Beide zijn tools van aanvallers, maar een Trojan vermomt zich als legitieme software om het systeem binnen te komen, terwijl een rootkit zijn eigen aanwezigheid en die van andere malware verbergt.

Kan een rootkit persoonsgegevens stelen?

Ja. Veel rootkits verbergen spyware of keyloggers die vertrouwelijke informatie registreren, zoals wachtwoorden, e-mailadressen of bankgegevens.

Kan ik met een rootkit geïnfecteerd zijn zonder het te weten?

Ja. Een rootkit is ontworpen om detectie te ontwijken, dus je kunt geïnfecteerd zijn zonder symptomen op te merken. De beste verdediging is een oplossing zoals Panda Dome met geavanceerde scans.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.