Petya

Wat is Petya/GoldenEye/NotPetya?

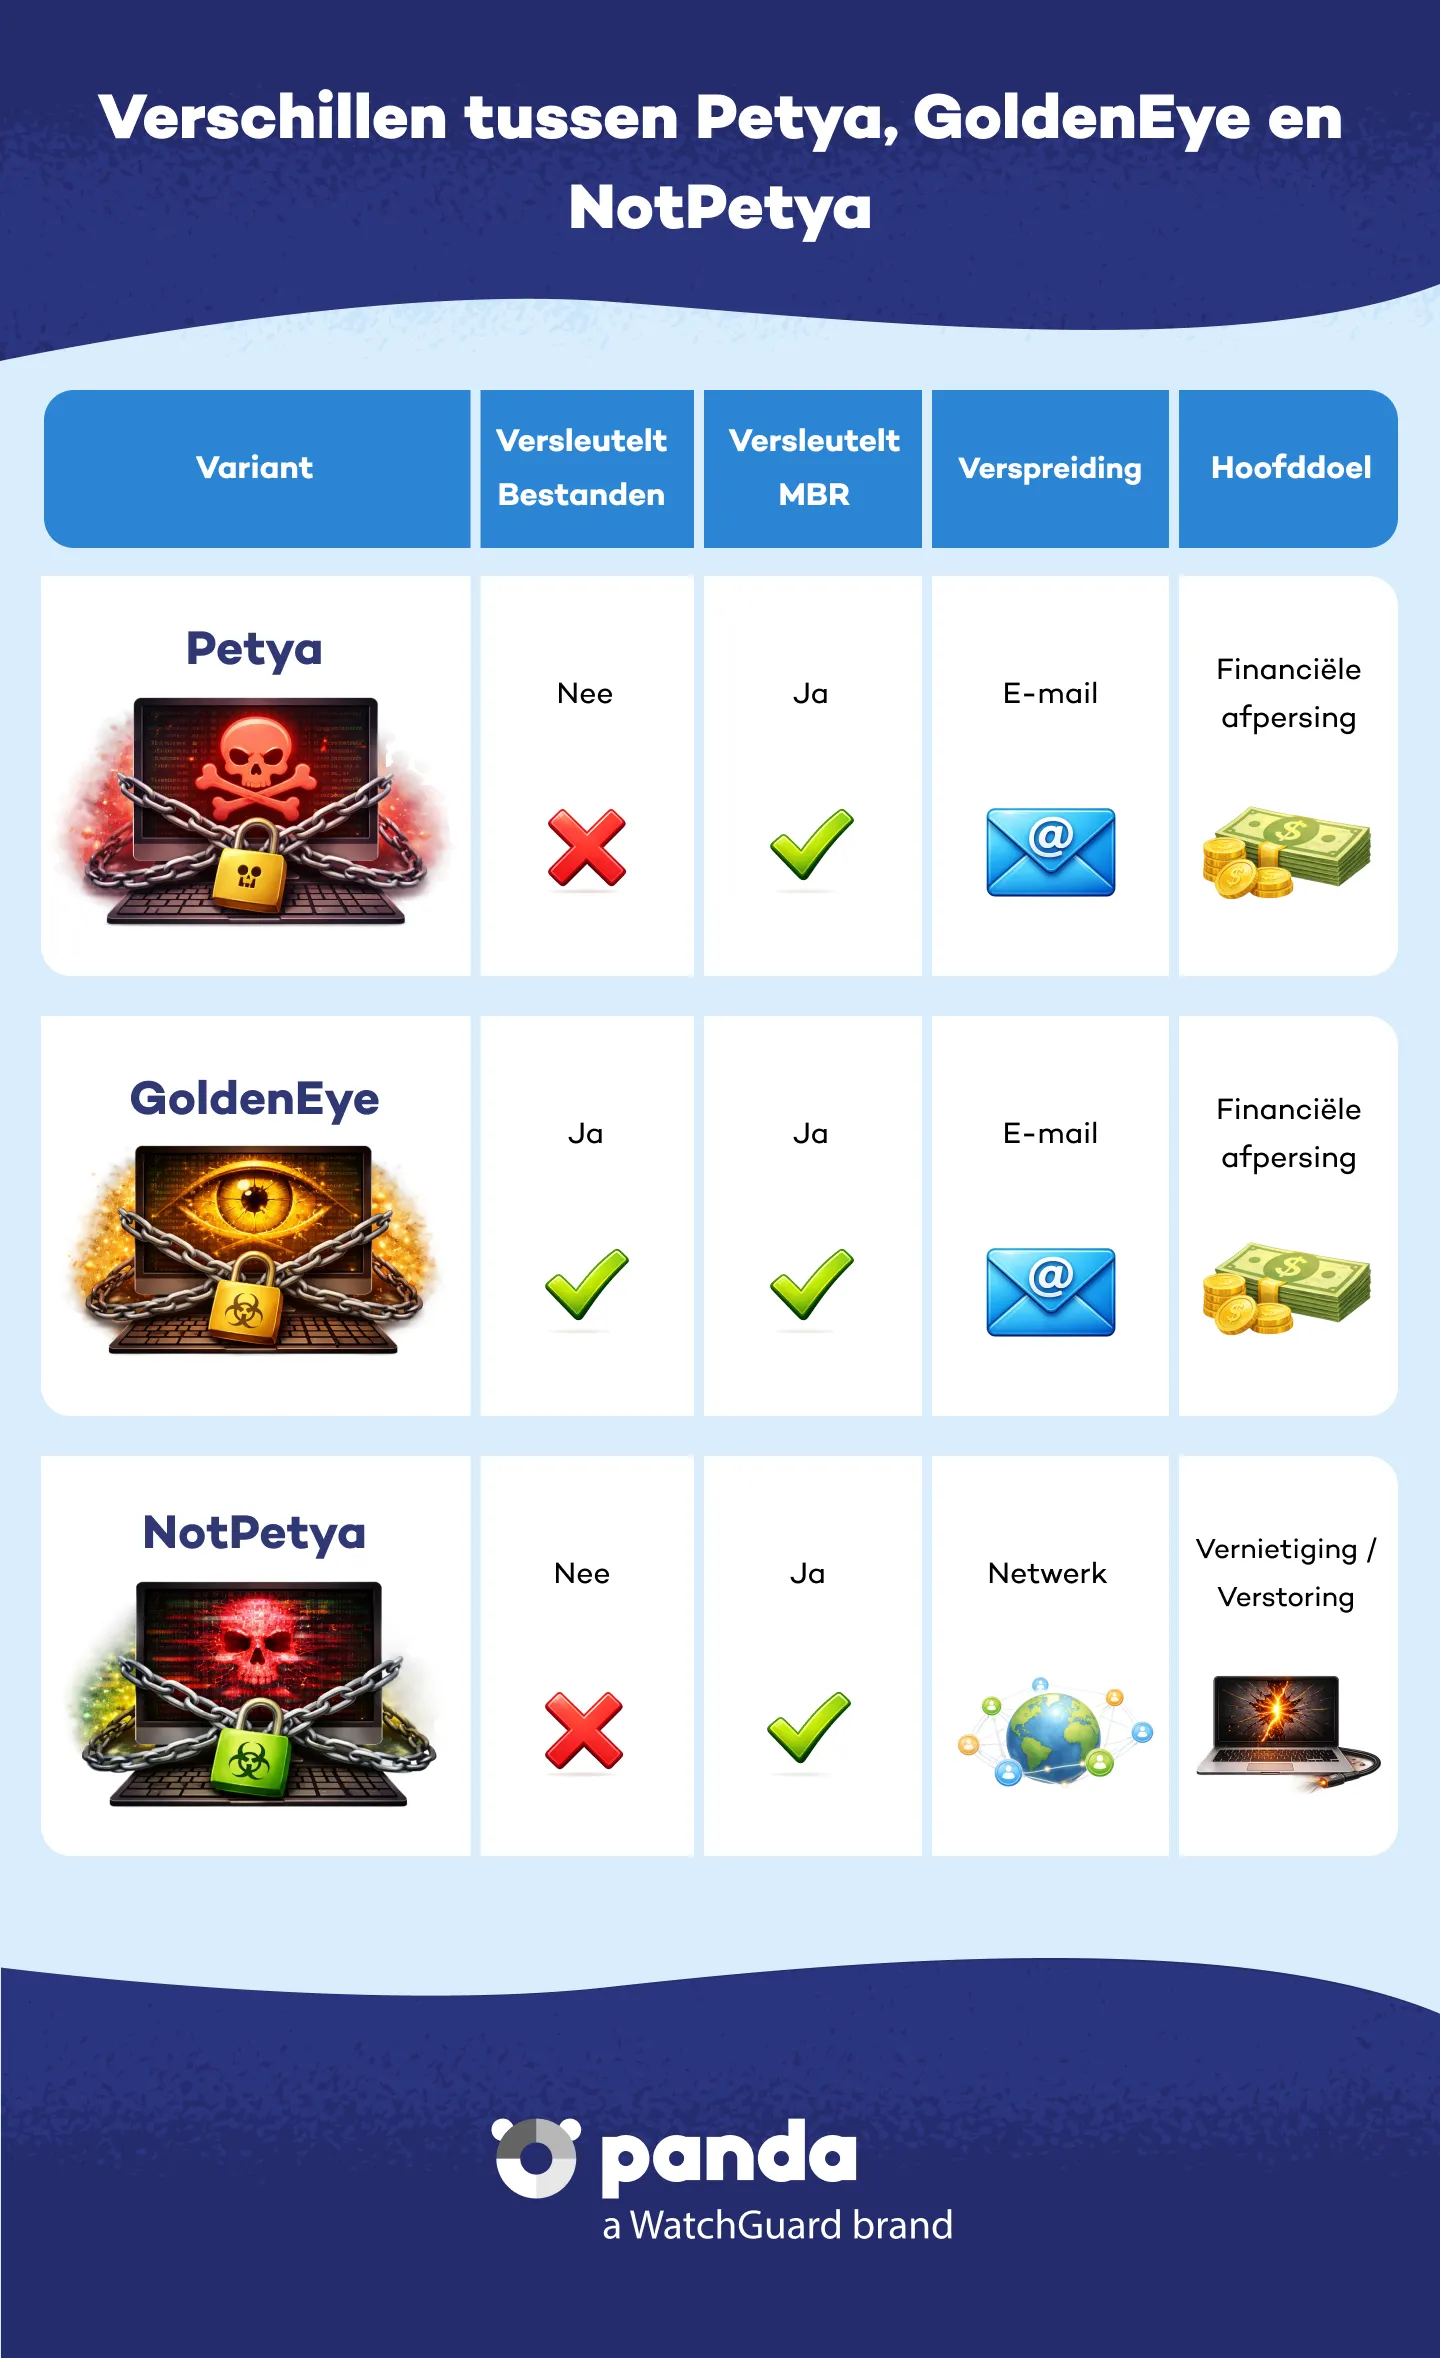
Petya is een ransomwarevariant die voor het eerst opdook in 2016 en bekend werd door zijn grootschalige aanvallen in 2017 onder namen als GoldenEye of NotPetya. Anders dan andere ransomware versleutelt Petya niet alleen bestanden, maar maakt het het systeem onbruikbaar door de master boot record (MBR) te versleutelen, waardoor de toegang tot de harde schijf van het geïnfecteerde apparaat wordt geblokkeerd.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Hoe werkt Petya?

Deze malware verspreidt zich vooral via phishing-e-mails met geïnfecteerde bijlagen of via kwetsbaarheden in verouderde besturingssystemen, zoals de beruchte EternalBlue op Windows. Na het infecteren van een computer herstart Petya het systeem, versleutelt het de MBR en toont het een losgeldbericht met de eis om in cryptovaluta te betalen om de machine weer bruikbaar te maken.

Belangrijkste kenmerken

  • Versleutelt de MBR, niet alleen bestanden.
  • Maakt het systeem onbruikbaar.
  • Doet zich voor als een Windows-update.
  • Gebruikt mechanismen om zich via het netwerk te verspreiden.

Wat is NotPetya?

Hoewel het op Petya lijkt, is NotPetya nog destructiever. Deze malware verspreidde zich in 2017 razendsnel via een gecompromitteerde update van de Oekraïense software M.E.Doc. NotPetya was niet gericht op financieel gewin, maar vooral ontworpen om gegevens te vernietigen, waardoor het eerder een wiper dan ransomware was.

Verschillen tussen Petya, GoldenEye en NonPetya - Panda Security

Hoe weet ik of mijn apparaat is geïnfecteerd?

Symptomen zijn onder meer: onverwachte herstarts, geen toegang tot het besturingssysteem en losgeldberichten in rood waarin betaling in Bitcoin wordt geëist. Het is heel belangrijk dat je het losgeld niet betaalt. Bij veel varianten zoals NotPetya is gegevensherstel zelfs na betaling niet mogelijk.

Hoe bescherm je je tegen Petya?

Je beste verdediging is een geavanceerde beveiligingsoplossing zoals de Panda Dome product-reeks, gecombineerd met goede digitale gewoonten:


  • Houd je besturingssysteem en software altijd up-to-date.
  • Open geen bijlagen of links van onbekende afzenders.
  • Gebruik veilige wachtwoorden en een wachtwoordmanager zoals Panda Dome Password Manager.
  • Maak regelmatig back-ups van je bestanden.
  • Bescherm je verbinding met Panda Dome VPN.

Wat moet je doen als je al geïnfecteerd bent?

1. Koppel je apparaat los van het netwerk of internet om verdere verspreiding van de malware te voorkomen.


2. Betaal het losgeld niet. Het biedt geen garantie op gegevensherstel.


3. Gebruik een veilige opstartschijf om te proberen de controle over het systeem terug te krijgen.


4. Neem contact op met Panda Security Support.

Veelgestelde vragen over Petya
Vormt Petya in 2025 nog een dreiging?

Ja, al lag de piek van zijn activiteit in 2017. Veel varianten zijn nog actief en kunnen verouderde systemen misbruiken. Blijf op de hoogte van de nieuwste trends en dreigingen op onze blog Panda Security Media Center.

Wat is het verschil tussen een gewone ransomware-aanval en NotPetya?

NotPetya is niet bedoeld om geld af te persen, maar om permanente schade aan systemen aan te richten.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.