Malware

Wat is malware?

Malware (MALicious softWARE) wordt gedefinieerd als elk programma, document of bericht dat schade kan toebrengen aan gebruikers van IT-systemen.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Wat is het doel van malware?

Er zijn verschillende soorten malware en uiteenlopende gevarenniveaus. Over het algemeen is het doel van malware doorgaans een van de volgende:


  • Een aanvaller op afstand controle geven over een geïnfecteerde computer.
  • Spam versturen vanaf een geïnfecteerde computer naar nietsvermoedende doelwitten.
  • Toegang krijgen tot een lokaal netwerk vanaf een geïnfecteerd systeem.
  • Gevoelige gegevens stelen.
Soorten malware- Panda Security

Soorten malware

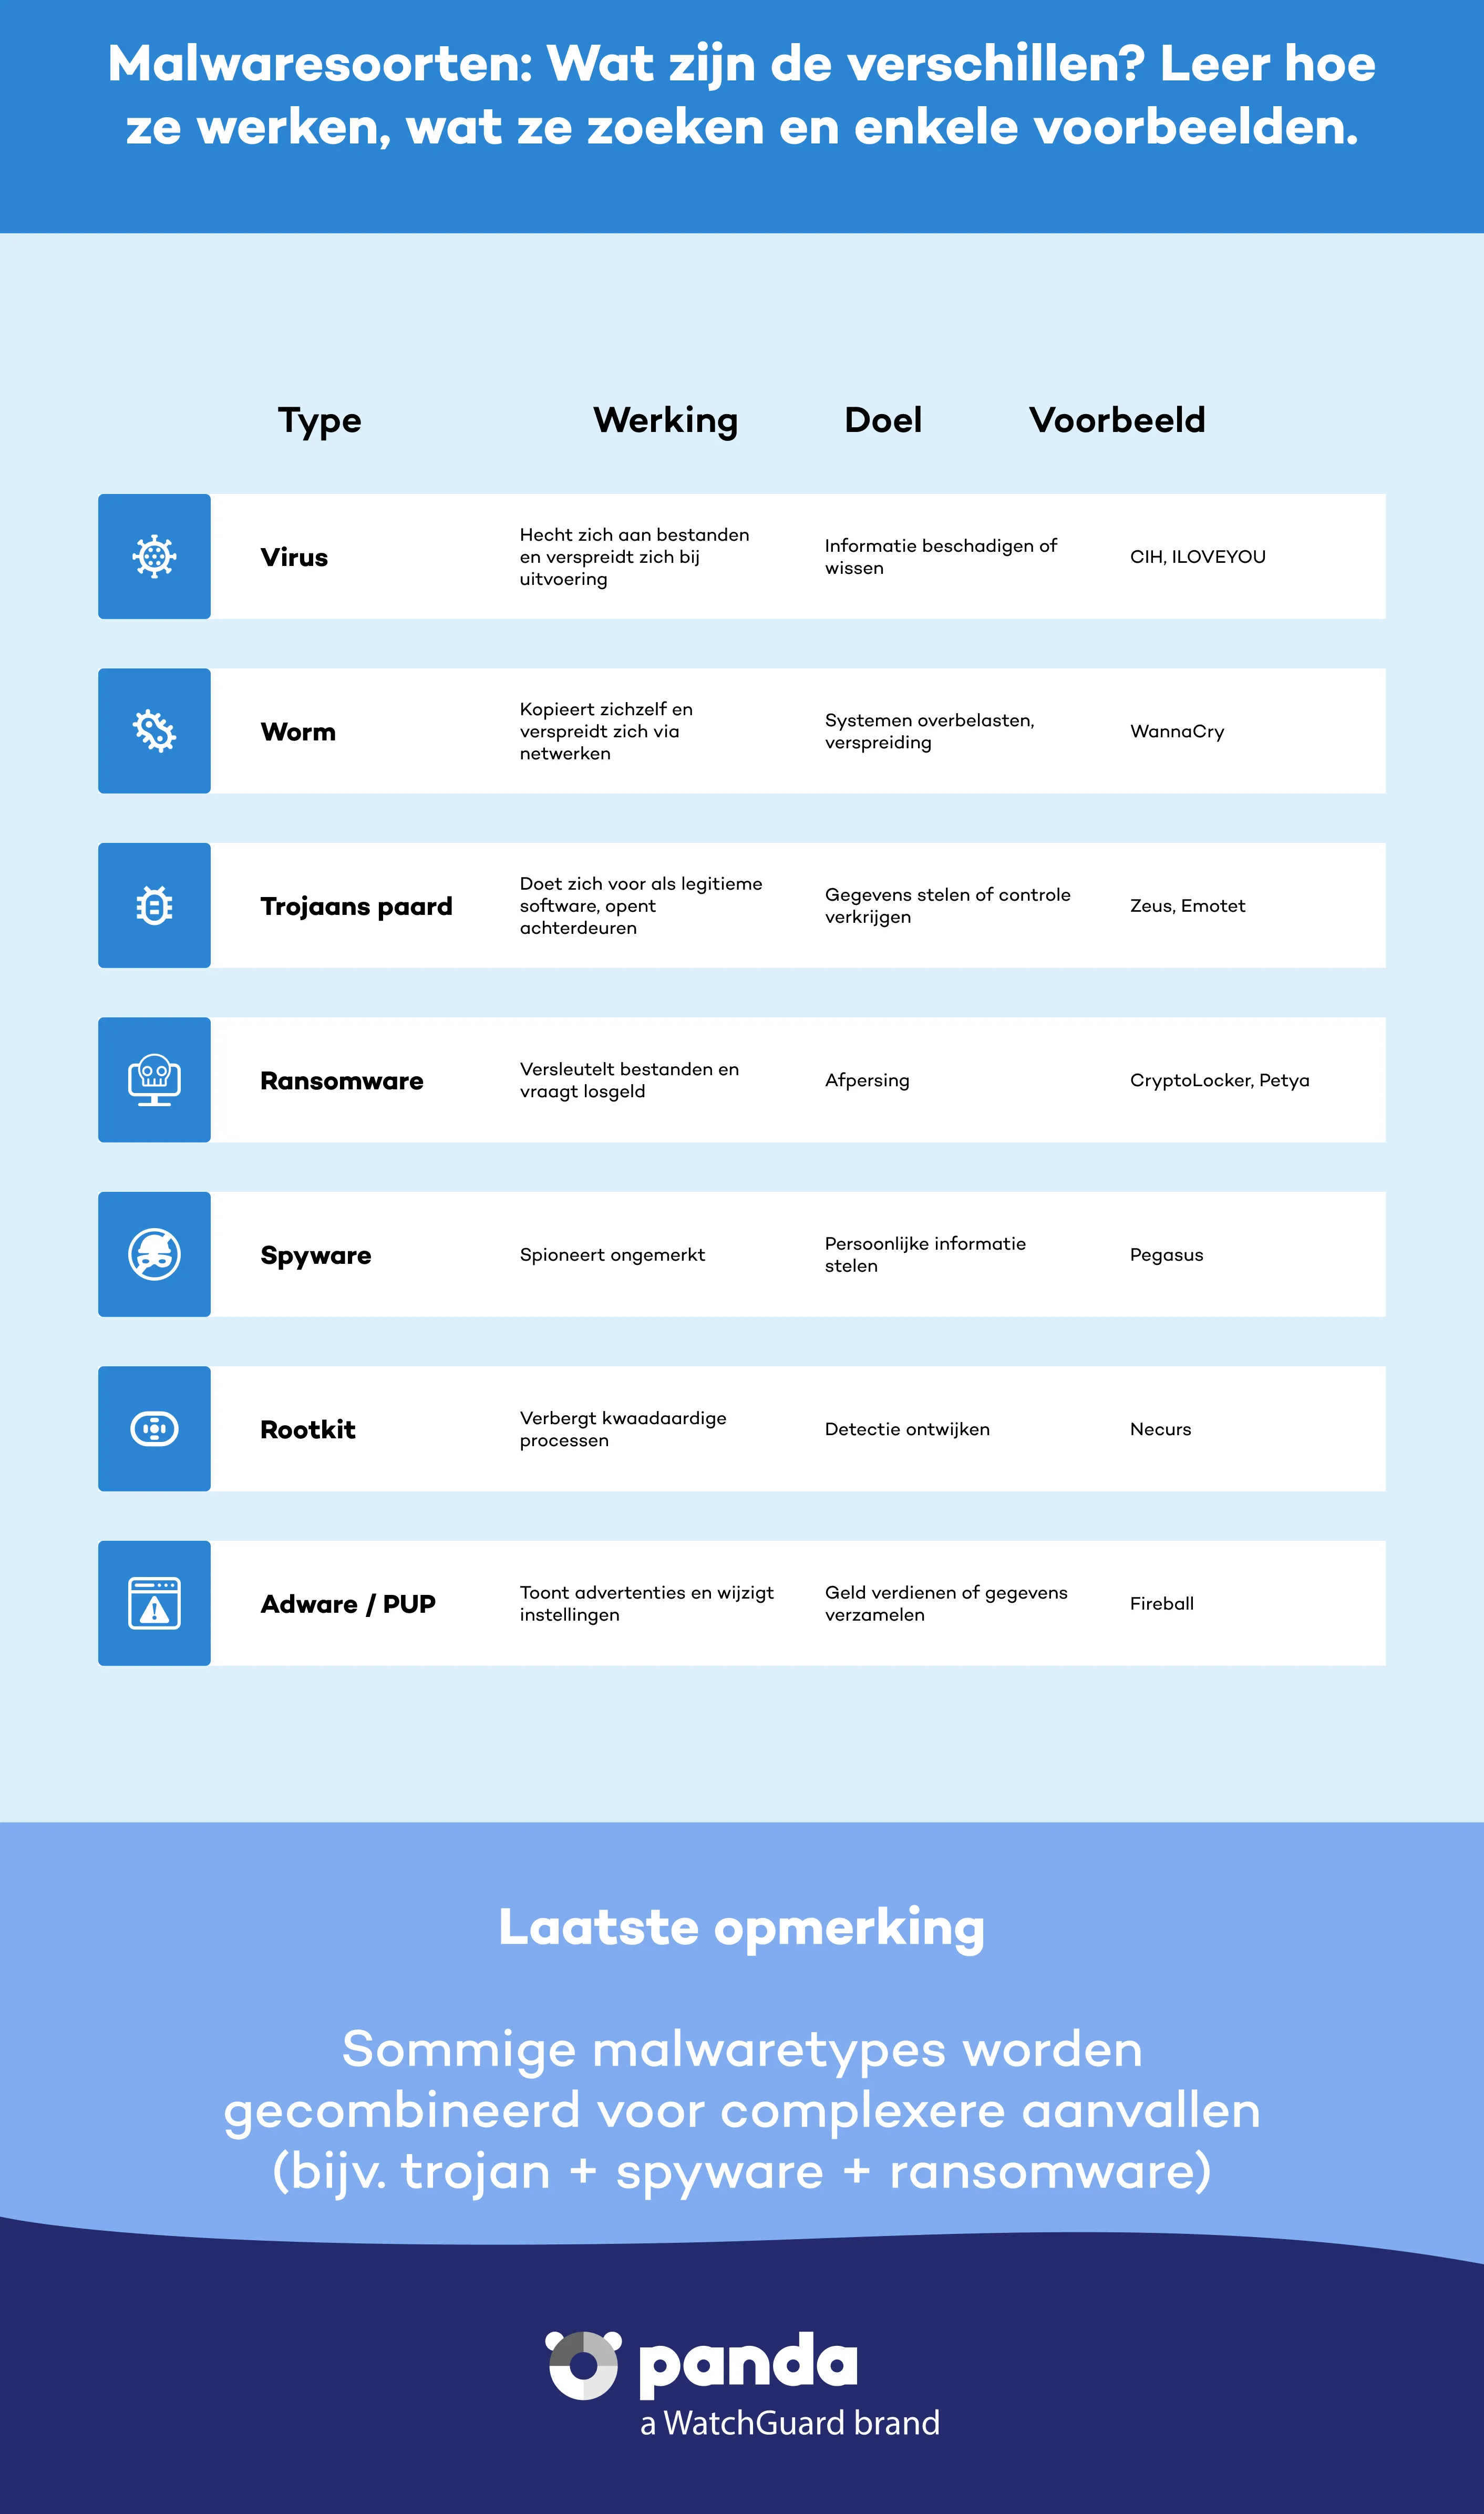
Virus

Een virus is een programma dat op verschillende manieren computers en IT-systemen binnendringt, met gevolgen die variëren van louter vervelend tot zeer destructief en onherstelbaar.


Worm

Een worm is een programma dat lijkt op een virus, maar dat — anders dan een virus — alleen kopieën van zichzelf of delen daarvan maakt.


Trojan

Strikt genomen is een Trojan geen virus, ook al wordt dat vaak gedacht. Het is eigenlijk een programma dat computers bereikt vermomd als onschuldige software, om zich te installeren en acties uit te voeren die de vertrouwelijkheid van de gebruiker in gevaar brengen. De naam komt van de mythologische geschiedenis van het paard van Troje.


Rootkit

Een rootkit is een programma dat is ontworpen om elementen te verbergen, zoals processen, bestanden of vermeldingen in het Windows-register, inclusief die van zichzelf. Het is op zichzelf niet kwaadaardig, maar cybercriminelen gebruiken het om activiteiten en tools op gecompromitteerde systemen te verbergen. Sommige malware bevat rootkits om onvindbaar te blijven en op een geïnfecteerd systeem te blijven bestaan.

Ransomware en specifieke varianten

Wat is ransomware?

Ransomware is een soort malware die de gebruiker de toegang tot zijn systeem ontzegt tot er losgeld wordt betaald. Bekende ransomwarevarianten zijn onder meer:


Wannacry

WannaCry viel op door het misbruiken van een kwetsbaarheid in het Windows-besturingssysteem, waardoor het zich massaal kon verspreiden en zowel individuele gebruikers als grote organisaties trof.


Cryptolocker

CryptoLocker CryptoLocker versleutelt bestanden op het systeem van een gebruiker en eist betaling in Bitcoin in ruil voor de ontsleutelsleutel.


Petya

Petya versleutelt de master boot record (MBR) van geïnfecteerde systemen en blokkeert de toegang tot het besturingssysteem door de toegang tot de harde schijf volledig te blokkeren. Petya en varianten zoals NotPetya zijn gebruikt bij grootschalige aanvallen op zowel bedrijven als individuele gebruikers.

Mogelijk ongewenste programma’s (PUP’s) en malware

PUP

PUP's zijn applicaties die, hoewel ze niet als malware gelden, zonder uitdrukkelijke toestemming van de gebruiker of via misleiding worden geïnstalleerd. Ze kunnen de systeemprestaties aantasten of instellingen wijzigen zonder toestemming.


Adware

Adware is software die is ontworpen om opdringerige advertenties op het systeem van een gebruiker weer te geven, vaak zonder toestemming. Het kan gegevens over de internetgewoonten van een gebruiker verzamelen om advertenties te personaliseren of slachtoffers naar verdachte websites te leiden.


Spyware

Spyware is een soort kwaadaardige software die zonder medeweten van gebruikers informatie verzamelt, zoals inloggegevens, browsegeschiedenis of persoonsgegevens, en die naar derden stuurt voor reclame- of frauduleuze doeleinden.


Scareware

Scareware is een programma dat valse beveiligingsmeldingen genereert om gebruikers te laten geloven dat hun systeem is geïnfecteerd. Het zet gebruikers er vaak toe aan om frauduleuze software te kopen of kwaadaardige programma’s te downloaden.


Rogueware

Rogueware is een variant van scareware die zich voordoet als legitieme beveiligingssoftware, zoals een nep-antivirus, om gebruikers te laten betalen voor een ineffectieve of zelfs potentieel gevaarlijke beveiligingsoplossing.

Inbraak- en afstandsbedieningstechnieken

Cybercriminelen gebruiken inbraak- en afstandsbedieningstechnieken om ongeoorloofde toegang te krijgen tot computersystemen en die te besturen zonder medeweten van de gebruiker. Met deze tools kunnen ze kwaadaardige acties uitvoeren, zoals informatie stelen, een systeem manipuleren of andere malware installeren.


Backdoor

Een backdoor is een soort kwaadaardige software of code die toegang op afstand tot een systeem mogelijk maakt zonder te worden gedetecteerd door beveiligingsoplossingen. Aanvallers kunnen hem gebruiken om geïnfecteerde apparaten te besturen, informatie te stelen of opdrachten op de achtergrond uit te voeren zonder toestemming van de gebruiker.


Dialer

Een dialer is een kwaadaardig programma dat zonder toestemming van de gebruiker verbinding maakt met betaalnummers. Hoewel het vaker voorkwam in het tijdperk van modemverbindingen, vormt het vandaag de dag nog steeds een dreiging op sommige kwetsbare apparaten en zorgt het voor onverwachte kosten op de telefoonrekening.


Keylogger

Een keylogger is kwaadaardige software of hardware die is ontworpen om de toetsaanslagen van een gebruiker te registreren, om zo inloggegevens, bankgegevens en andere gevoelige informatie te stelen die later kan worden gebruikt bij fraude of identiteitsdiefstal. Deze programma’s werken vaak stil om detectie te ontlopen.

Verspreiding en propagatie van malware

Malware verspreidt zich op verschillende manieren om zo veel mogelijk apparaten te infecteren. Een van de meest voorkomende methoden is verspreiding via P2P-netwerken (peer-to-peer), waar kwaadaardige bestanden worden vermomd als legitieme content om gebruikers te misleiden.


BitTorrent en de verspreiding van malware

Platforms om bestanden te delen, zoals BitTorrent, worden door cybercriminelen gebruikt om malware te verspreiden die vermomd is als legitieme software, games, films en andere bestanden. Door bestanden uit onbetrouwbare bronnen te downloaden, loop je het risico je apparaten te infecteren met virussen, Trojans of ransomware. Het is essentieel om de bron van bestanden te controleren voordat je ze downloadt, om mogelijke dreigingen te voorkomen.

Verspreiding en propagatie van malware - Panda Security

Hoe bescherm je je met Panda Dome tegen malware?

De beste verdediging tegen malware is preventie en het gebruik van geschikte beveiligingstools. Volg deze aanbevelingen en versterk je bescherming met Panda Dome, een geavanceerde beveiligingsoplossing met meerdere verdedigingslagen:


Denk na voordat je klikt

Klik niet op verdachte links of links van onbekende bronnen. Panda Dome bevat anti-malware- en anti-phishingbescherming en blokkeert kwaadaardige websites voordat ze je apparaat kunnen infecteren.


Wie biedt de app aan?

Download software alleen uit officiële bronnen. Panda Dome heeft een app- en bestandsscanner die malware detecteert en blokkeert nog voordat die wordt geïnstalleerd.


Stel het niet uit tot morgen!

Houd besturingssystemen en programma’s up-to-date om kwetsbaarheden te verhelpen. Panda Dome biedt tools om kwetsbaarheden te scannen, zodat je zwakke plekken op je apparaten opspoort.


Gebruik sterke wachtwoorden

Bescherm je identiteit met sterke, unieke inloggegevens. Panda Dome Password Manager maakt wachtwoordbeheer eenvoudig en voorkomt dat wachtwoorden worden gestolen door keyloggers of brute-force-aanvallen.


Gebruik een geavanceerd beveiligingsplatform

Panda Security biedt realtime anti-malware, een firewall, bescherming tegen ransomware en een VPN, voor een complete verdediging tegen elke digitale dreiging.

Malware FAQs - Veelgestelde vragen
Waarvoor wordt malware gebruikt?
Hoewel er veel soorten malware bestaan, hebben de meeste een of meer van de volgende doelen: persoonlijke of bankgegevens stelen, de controle over je computer of mobiele telefoon overnemen, spam verzenden, aanvallen uitvoeren vanaf je apparaat of zonder toestemming toegang krijgen tot privé- of bedrijfsnetwerken.
Wat is het verschil tussen adware, spyware, scareware en rogueware?

Adware: Toont ongewenste en opdringerige advertenties. Spyware: Houdt je activiteiten in de gaten om persoonlijke gegevens te stelen. Scareware: Toont valse waarschuwingen om je bang te maken en je ertoe aan te zetten andere software te downloaden. Rogueware: Doet zich voor als legitieme antivirussoftware, maar is in werkelijkheid ontworpen om je op te lichten.

Hoe verspreidt malware zich?

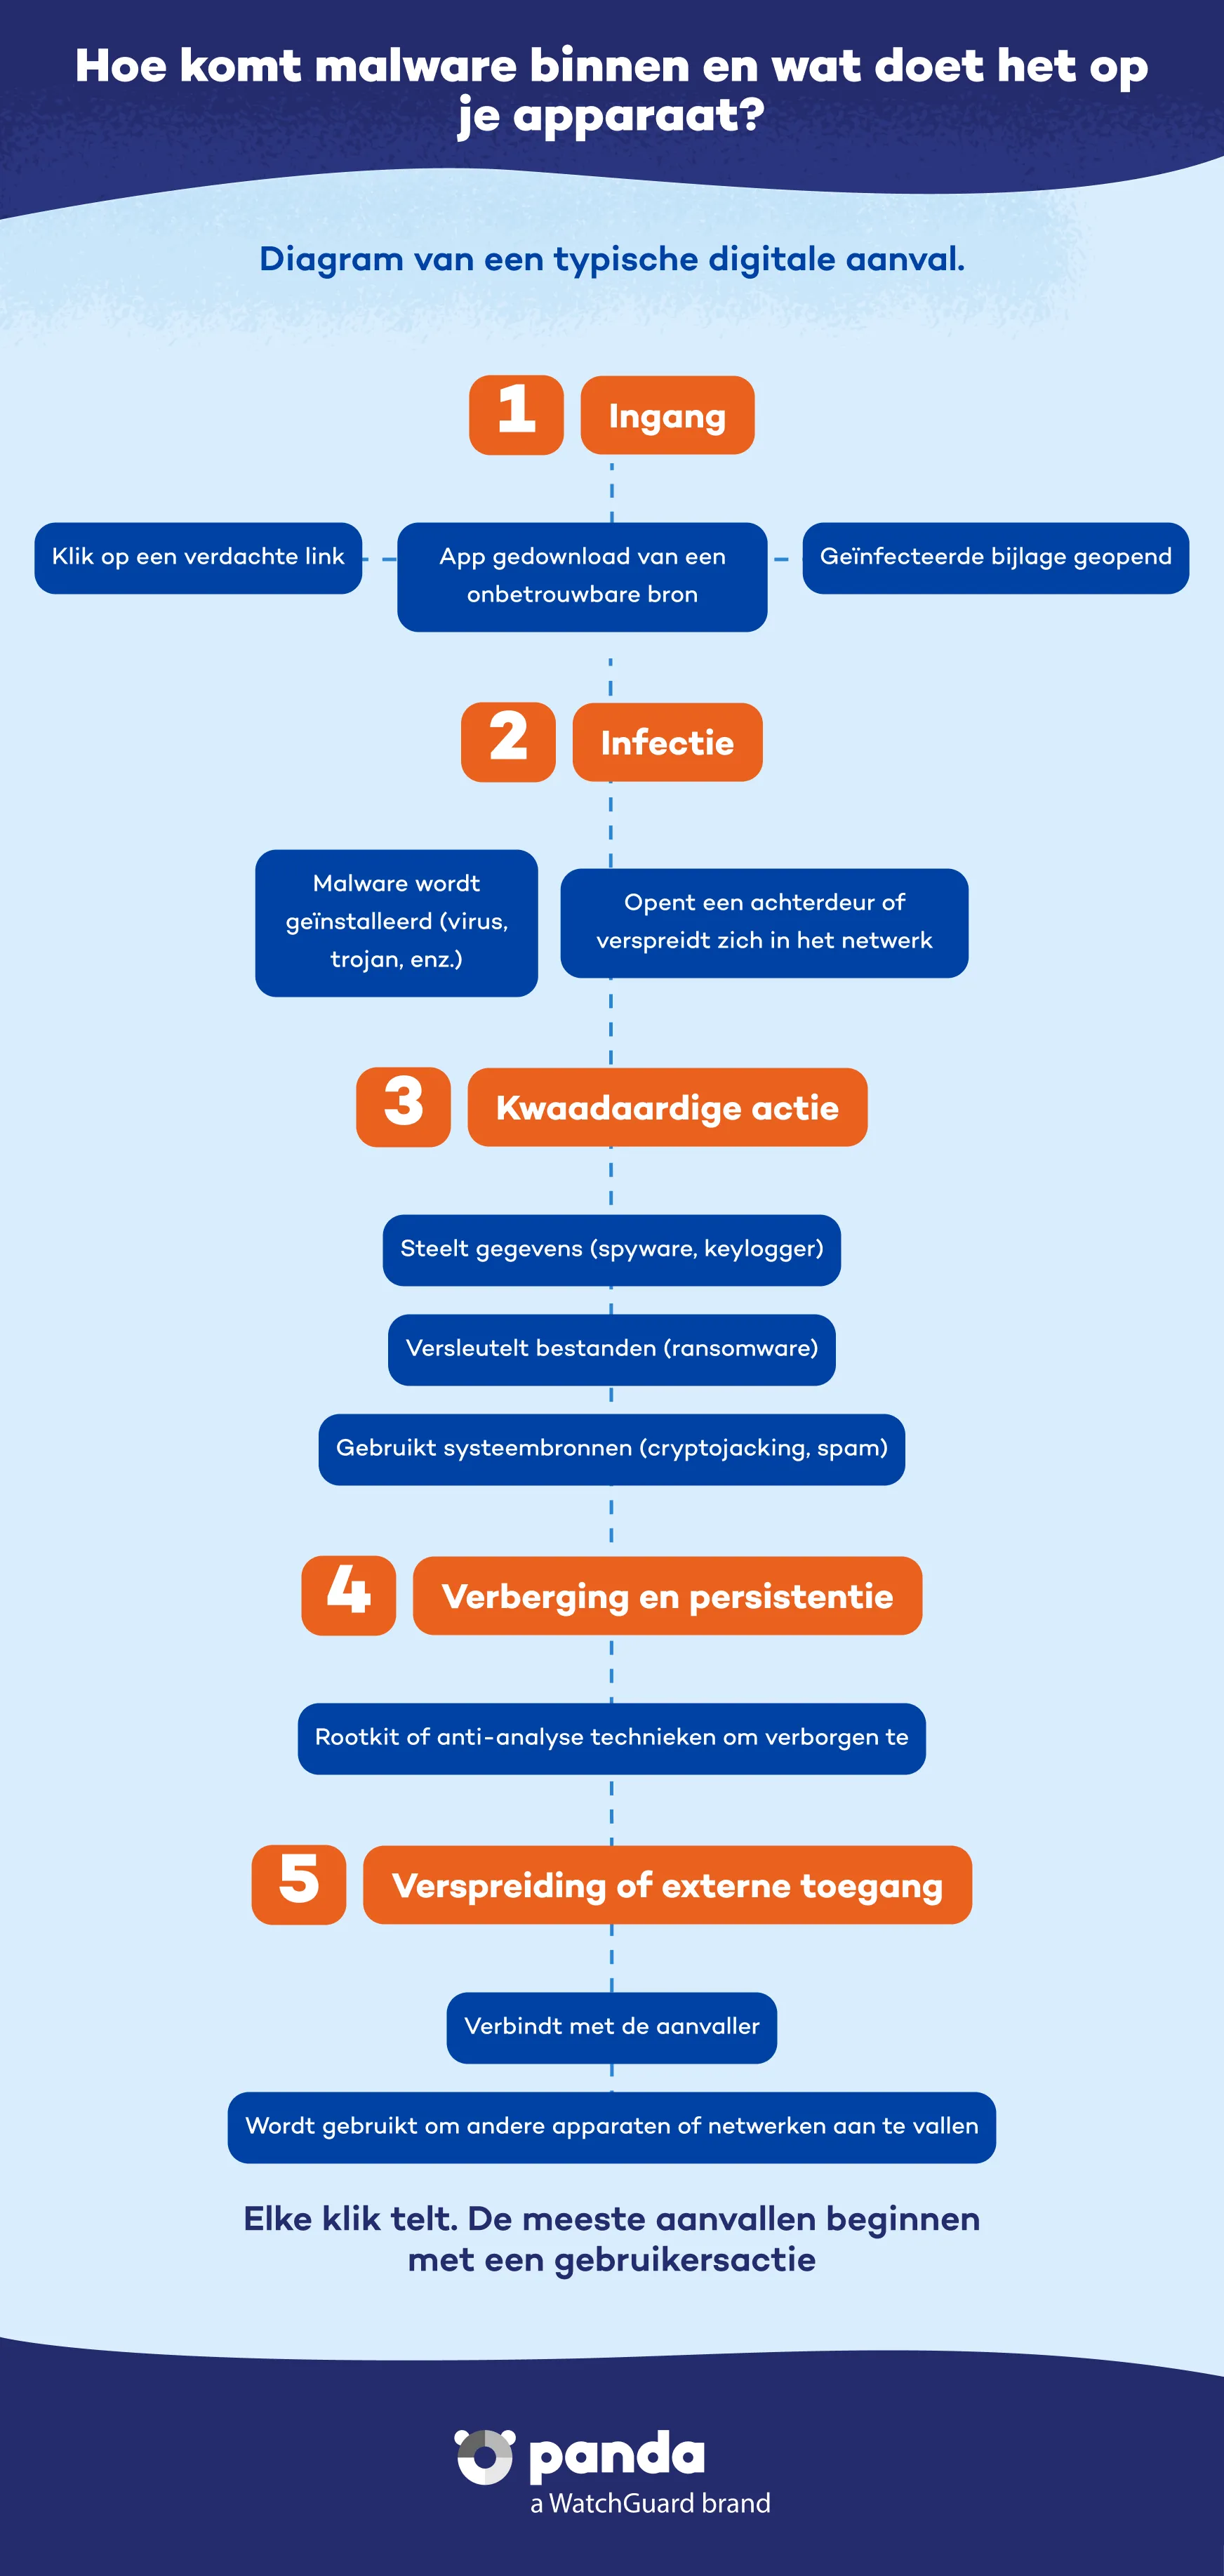
Malware komt vaak binnen via valse e-mails, onveilige downloads, P2P-netwerken of geïnfecteerde USB-sticks. Het kan ook misbruik maken van beveiligingslekken in apparaten die niet zijn bijgewerkt.

Wat kan malware met mijn apparaat doen?

Het kan wachtwoorden stelen, bestanden beschadigen, je systeem vertragen, je activiteiten monitoren of zelfs de controle over je apparaat overnemen om aanvallen uit te voeren of spam te verzenden.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.