WannaCry

Wat is WannaCry?

WannaCry (ook bekend als WannaCrypt0r 2.0) is een soort ransomware die zich vanaf 12 mei 2017 massaal verspreidde als een computerworm. Het **versleutelde gegevens op Windows-apparaten en eiste losgeld in Bitcoin om ze vrij te geven**.


Wat WannaCry bijzonder verwoestend maakte, was het vermogen om EternalBlue te misbruiken, een **kwetsbaarheid in het SMB-protocol van Windows** die oorspronkelijk door de NSA was ontwikkeld en door The Shadow Brokers werd gelekt. WannaCry misbruikte dit lek om zich automatisch via lokale en externe netwerken te verspreiden, vooral via TCP-poort 445.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Waarom verspreidde WannaCry zich zo snel?

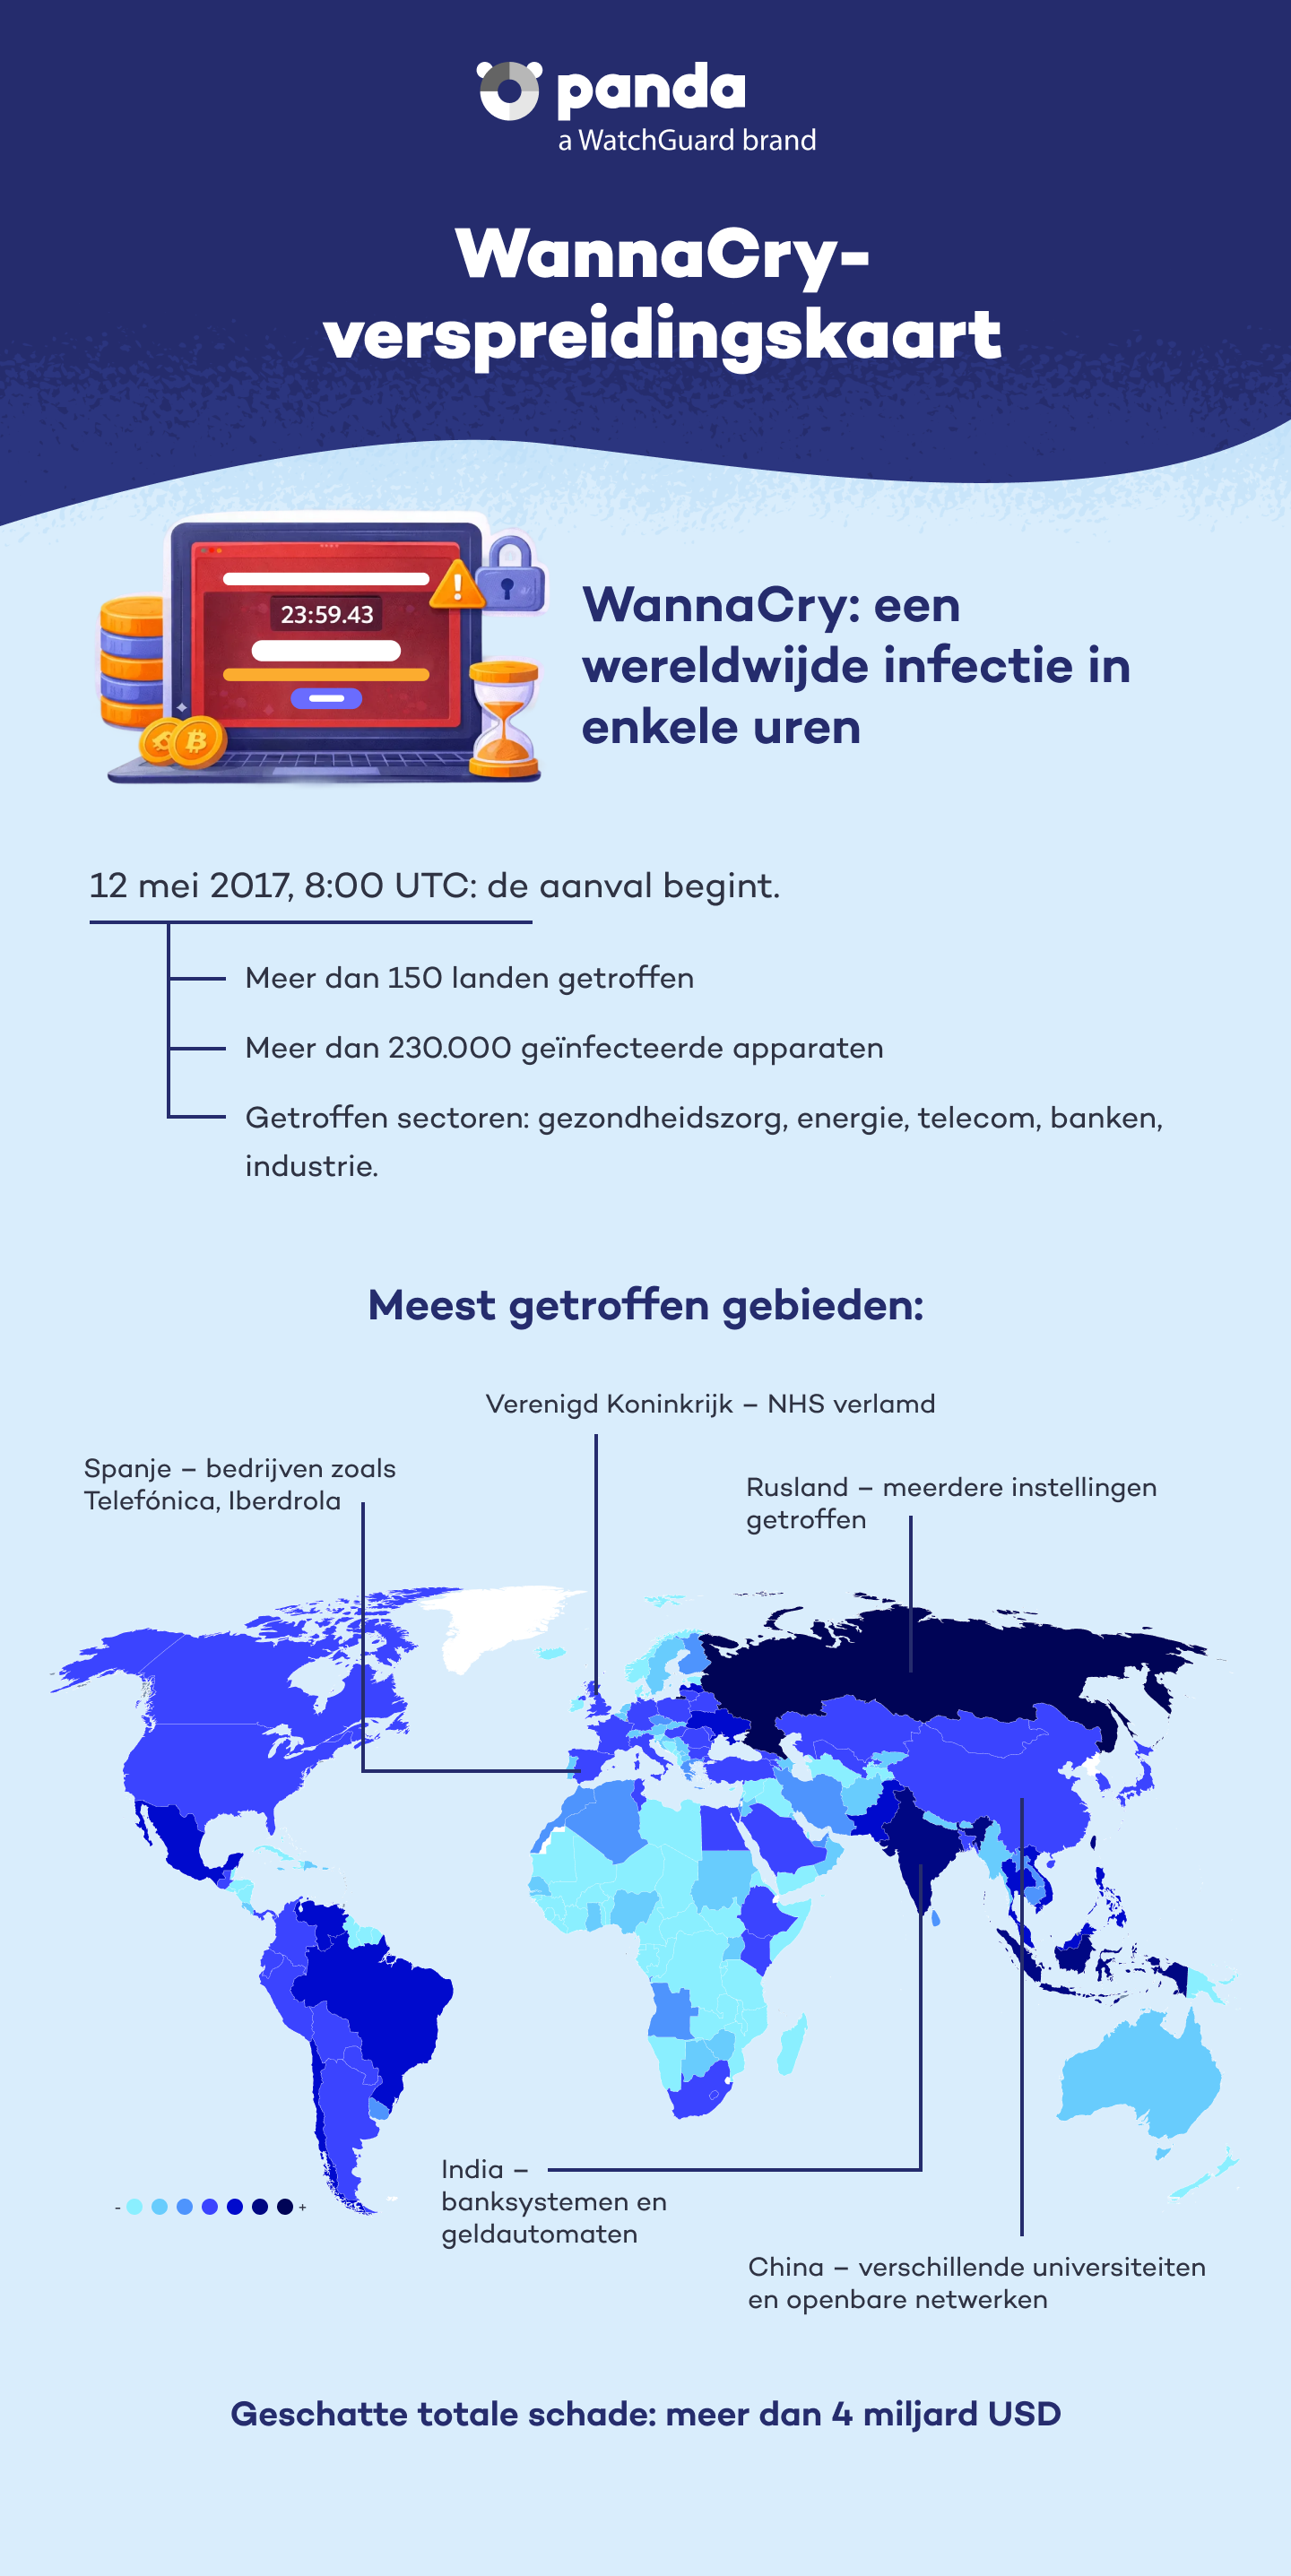
WannaCry was op 12 mei 2017 actief tussen 8:00 en 17:08 UTC. In slechts enkele uren infecteerde het meer dan 230.000 computers in ongeveer 150 landen. De ransomware trof kritieke instanties zoals de Britse National Health Service (NHS), de Spaanse telecomgigant Telefónica, de Spaanse energiebedrijven Iberdrola en Gas Natural, en talloze financiële instellingen.


WannaCry was een cryptoworm: een ransomware die zichzelf automatisch via netwerken kon repliceren. Het verspreidde zich zonder tussenkomst van de gebruiker door te scannen op open SMB-poorten en niet-gepatchte apparaten aan te vallen.

Verspreidingskaart van WannaCry - Panda Security

Tijdlijn van de aanval

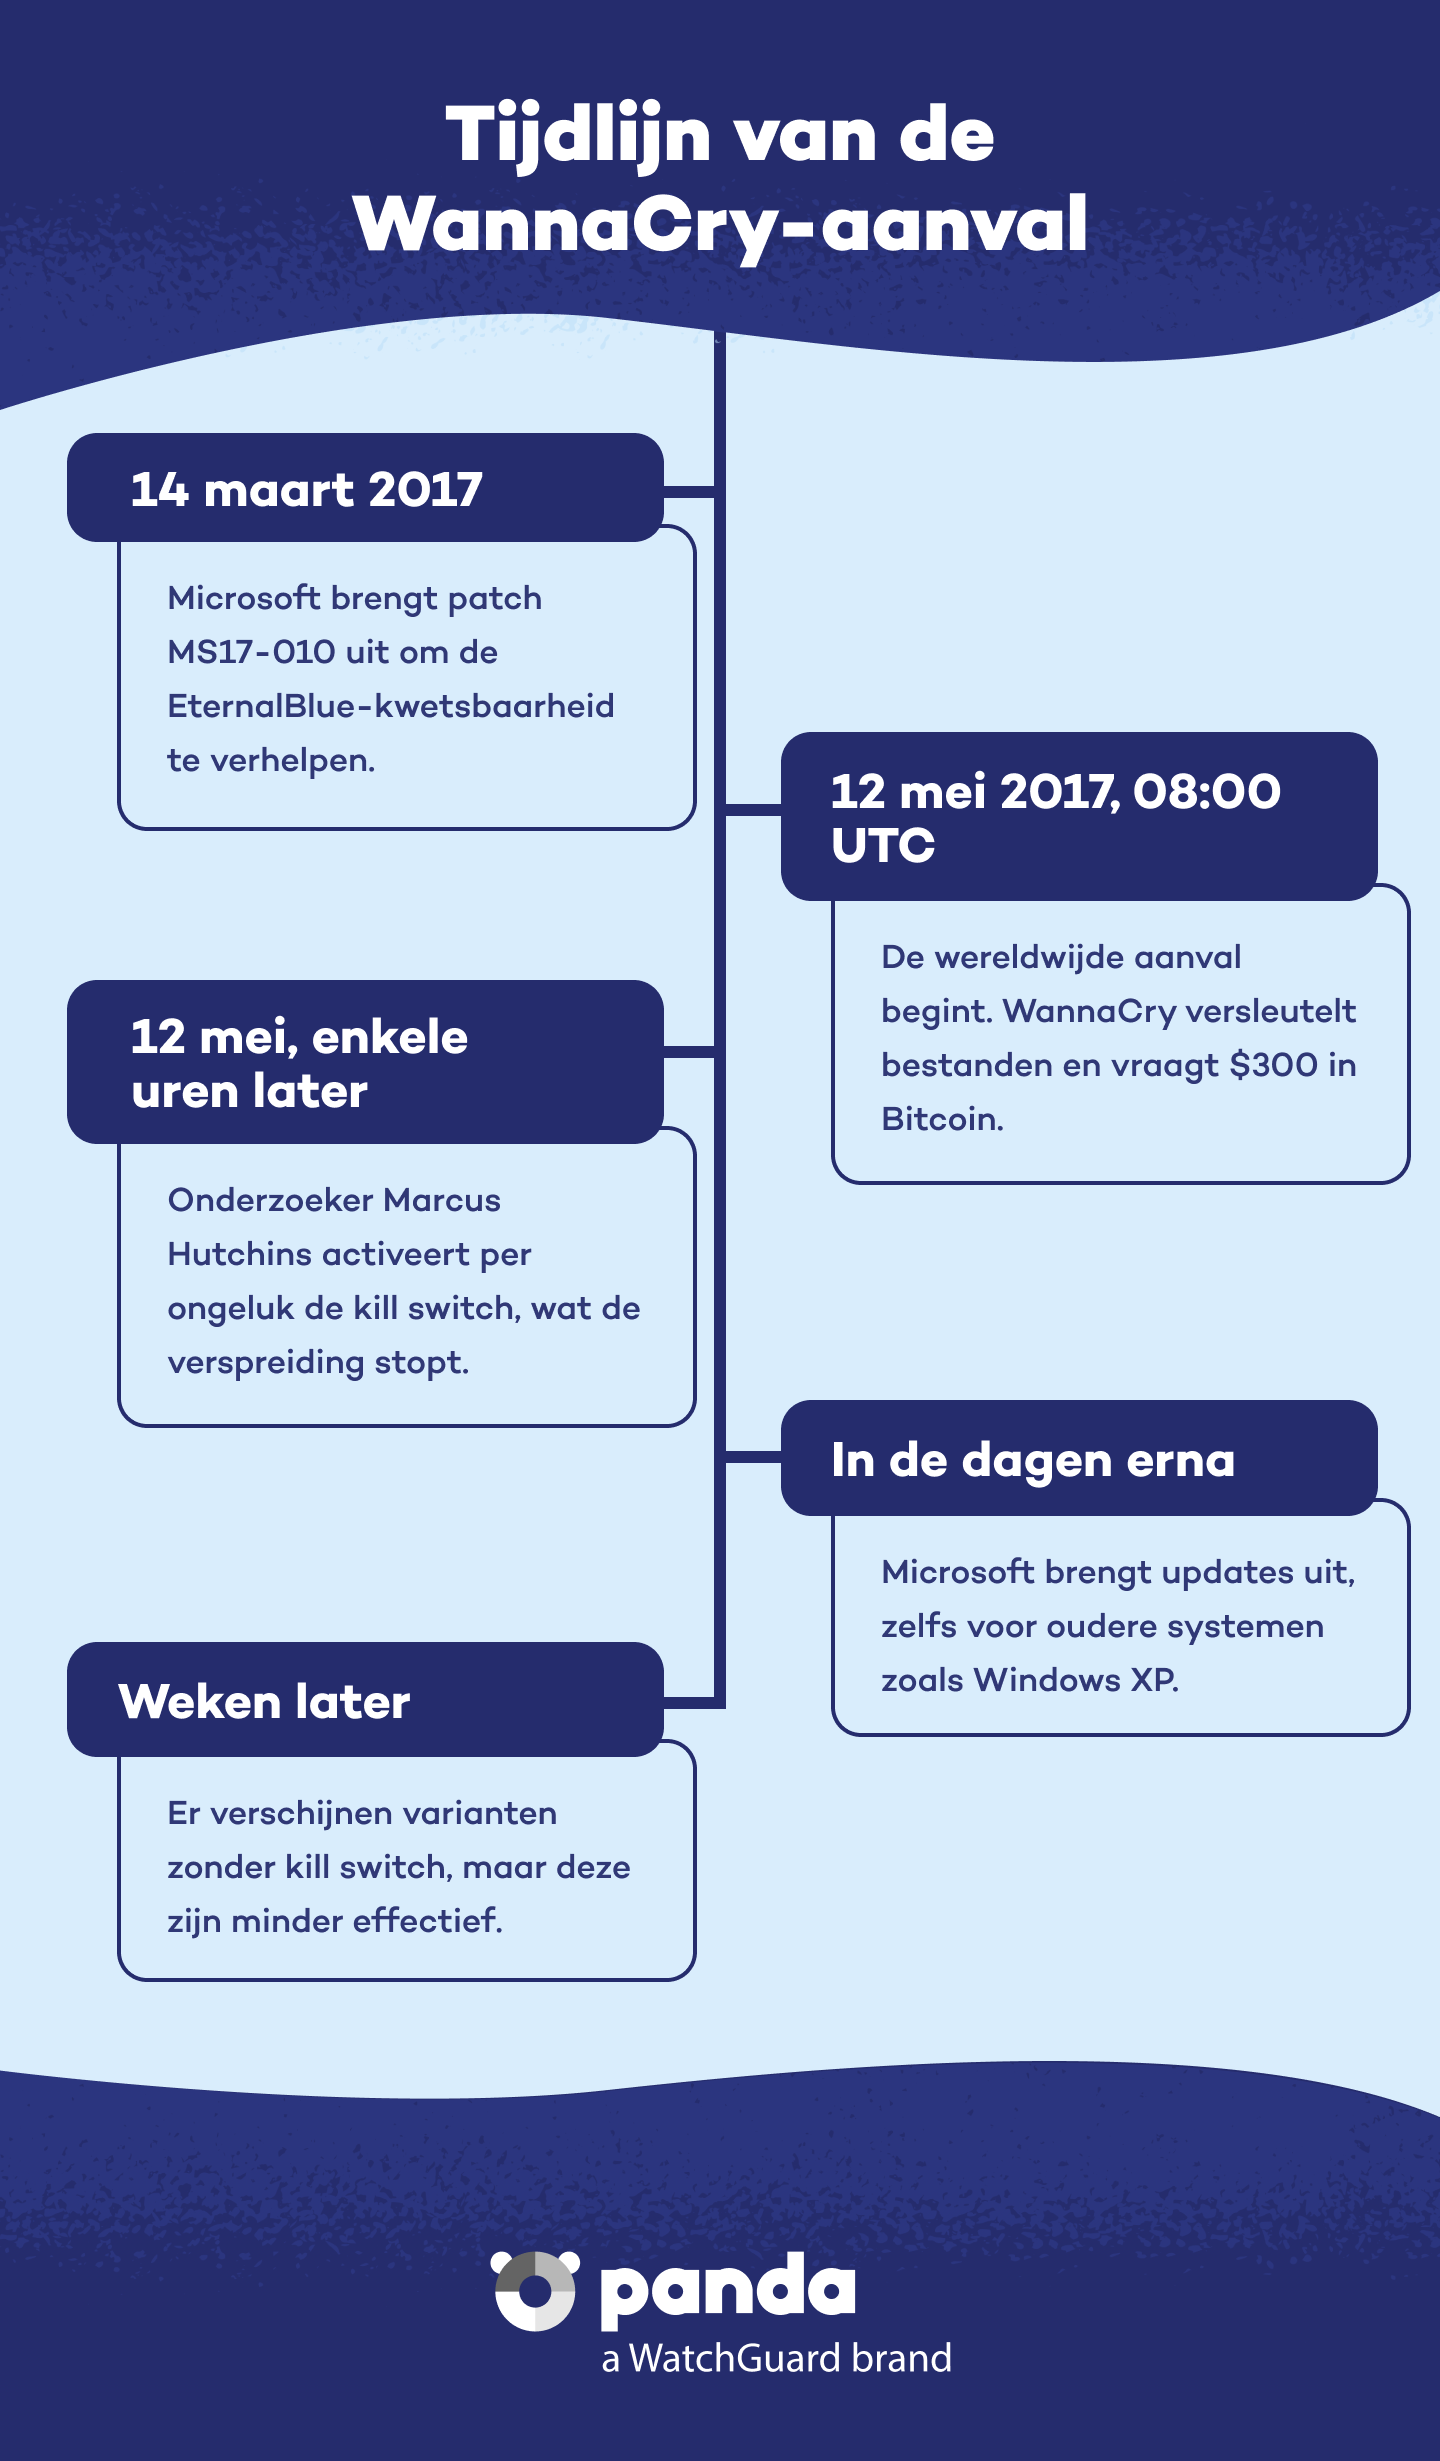
14 maart 2017: Microsoft bracht de beveiligingspatch MS17-010 uit, die de EternalBlue-kwetsbaarheid verhielp.


12 mei 2017: de grootschalige aanval begon. WannaCry begon bestanden te versleutelen en eiste 300 USD in Bitcoin om ze te ontgrendelen.


Enkele uren later: beveiligingsonderzoeker Marcus Hutchins vond een niet-geregistreerd domein in de code van de malware. Hij registreerde het, wat als ‘kill switch’ fungeerde en de aanvankelijke verspreiding stopte.


Verspreiding van de patch: gebruikers en organisaties werkten hun systemen bij. Microsoft bracht zelfs updates uit voor verouderde versies zoals Windows XP.


Nieuwe varianten: na de ontdekking van de ‘kill switch’ doken nieuwe versies van WannaCry op zonder die functie. Ze hadden echter niet hetzelfde bereik als de eerste variant.

Tijdlijn van WannaCry - Panda Security

Impact en gevolgen

WannaCry trof medische, industriële en zakelijke apparaten en veroorzaakte uitval van kritieke diensten, stillegging van de industriële productie en aanzienlijke economische schade. Naar schatting infecteerde de malware tussen de 141.000 en 230.000 computers in 150 landen, met miljoenenverliezen tot gevolg.


Tot de bekendste slachtoffers behoorden NHS-ziekenhuizen (met zo’n 70.000 getroffen apparaten), autofabrikant Renault-Nissan en grote energie- en telecombedrijven.

Waarom was WannaCry zo gevaarlijk?

  • Vermogen tot zelfverspreiding: door ransomware te combineren met de EternalBlue-exploit kon WannaCry zich vanzelf verspreiden.
  • Genegeerde patches: op de meeste computers was de MS17-010-fix niet geïnstalleerd.
  • Toevallige ‘kill switch’: Hutchins vond en activeerde per ongeluk een ‘kill switch’, die de verspreiding van de malware tijdelijk stopte. Zonder hem had de schade nog groter kunnen zijn.

Hoe bescherm je je tegen WannaCry en vergelijkbare dreigingen?

Dit zijn enkele goede gewoonten die Panda Security aanbeveelt:


  • Houd systemen up-to-date en let vooral op kritieke patches.
  • Installeer geavanceerde beveiligingsoplossingen, zoals de Panda Dome-reeks, met realtimedetectie, exploitmonitoring en ransomwarebescherming.
  • Voer een beleid voor kwetsbaarhedenbeheer en regelmatige back-ups in.
  • Schakel firewalls in en beperk de toegang tot poort 445 op je netwerken.


Train gebruikers in cyberbeveiliging, vooral op het gebied van updates en patchbeheer.

Verspreiding van malware

Malware kan zich op verschillende manieren verspreiden om zoveel mogelijk apparaten te infecteren. Een van de meest gebruikte methoden is verspreiding via P2P-netwerken (peer-to-peer), waarbij schadelijke bestanden worden vermomd als legitieme content om gebruikers te misleiden.


BitTorrent en de verspreiding van malware

Platforms voor het delen van bestanden, zoals BitTorrent, worden door cybercriminelen gebruikt om malware te verspreiden die vermomd is als legitieme software, games, films of andere bestanden. Wie bestanden downloadt van onbetrouwbare bronnen, loopt het risico het apparaat te infecteren met virussen, Trojans of ransomware. Controleer daarom altijd de bron voordat u een bestand downloadt om mogelijke bedreigingen te vermijden.

Hoe u zich met Panda Dome tegen malware kunt beschermen

De beste verdediging tegen malware is preventie en het gebruik van geschikte beveiligingstools. Volg deze aanbevelingen en versterk uw bescherming met Panda Dome, een geavanceerde cyberbeveiligingsoplossing die meerdere verdedigingslagen biedt:


Denk na voordat u klikt. Klik niet op verdachte links of links die afkomstig zijn van onbekende bronnen. Panda Dome biedt bescherming tegen malware en phishing en blokkeert schadelijke websites voordat ze uw apparaat kunnen infecteren.


Wie biedt de app aan? Download software alleen via officiële bronnen. Panda Dome heeft een app- en bestandsscanner die malware detecteert en blokkeert nog voordat deze wordt geïnstalleerd.


Stel het niet uit tot morgen! Houd besturingssystemen en programma’s up-to-date om kwetsbaarheden te verhelpen. Panda Dome biedt tools voor het scannen op kwetsbaarheden, waarmee u zwakke plekken op uw apparaten kunt opsporen.


Gebruik sterke wachtwoorden. Bescherm uw identiteit met sterke, unieke inloggegevens. De wachtwoordbeheerder van Panda Dome maakt wachtwoordbeheer eenvoudig en voorkomt dat wachtwoorden worden gestolen door keyloggers of brute-force-aanvallen.


Gebruik een geavanceerd cyberbeveiligingsplatform. Panda Security biedt realtime bescherming tegen malware, een firewall, bescherming tegen ransomware en een VPN, waardoor een uitgebreide verdediging tegen alle digitale bedreigingen wordt gegarandeerd.

Veelgestelde vragen over WannaCry
Is WannaCry vandaag de dag nog actief?

De oorspronkelijke varianten werken niet meer, dankzij de ‘kill switch’ en de patches. Maar er zijn klonen zonder die functie, dus de dreiging blijft bestaan als er geen goede bescherming is.

Hoe stopte een onderzoeker de aanval?

Marcus Hutchins, online ook bekend als ‘MalwareTech’, vond een niet-geregistreerd domein in de code van de malware dat als ‘kill switch’ fungeerde. Door het te registreren stopte hij de verspreiding van de oorspronkelijke variant.

Hoeveel losgeld werd er gevraagd?

WannaCry eiste 300 USD in Bitcoin om de bestanden te ontsleutelen. Werd er niet binnen een bepaalde termijn betaald, dan zou de prijs volgens de melding verdubbelen.

Moet ik het losgeld betalen?

Nee. Betalen biedt geen garantie dat je weer toegang tot je gegevens krijgt. Bovendien moedig je er verdere criminele activiteit mee aan. Preventie is de beste verdediging.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.