Pharming

O que é pharming?

O Pharming é um tipo de ciberataque projetado para redirecionar um usuário de um site legítimo para um site falso, mesmo que ele tenha digitado a URL corretamente. Essa técnica silenciosa e sofisticada representa uma evolução perigosa do phishing, porque pode operar sem que a vítima clique em um link malicioso. Isso a torna especialmente difícil de detectar e combater.


O termo 'pharming' combina as palavras 'phishing' e 'farming' (cultivo) e refere-se à forma como os cibercriminosos 'cultivam' vítimas ao redirecionar automaticamente o tráfego da internet para sites fraudulentos em grande escala.


Ele usa dois métodos principais:


  • Modificar o arquivo Hosts no computador do usuário.
  • Envenenar o cache DNS de um servidor para redirecionar vários usuários remotamente.


O pharming se destaca por sua capacidade de agir de forma invisível, direcionando o tráfego web sem exigir que as vítimas cliquem em nenhum link malicioso.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

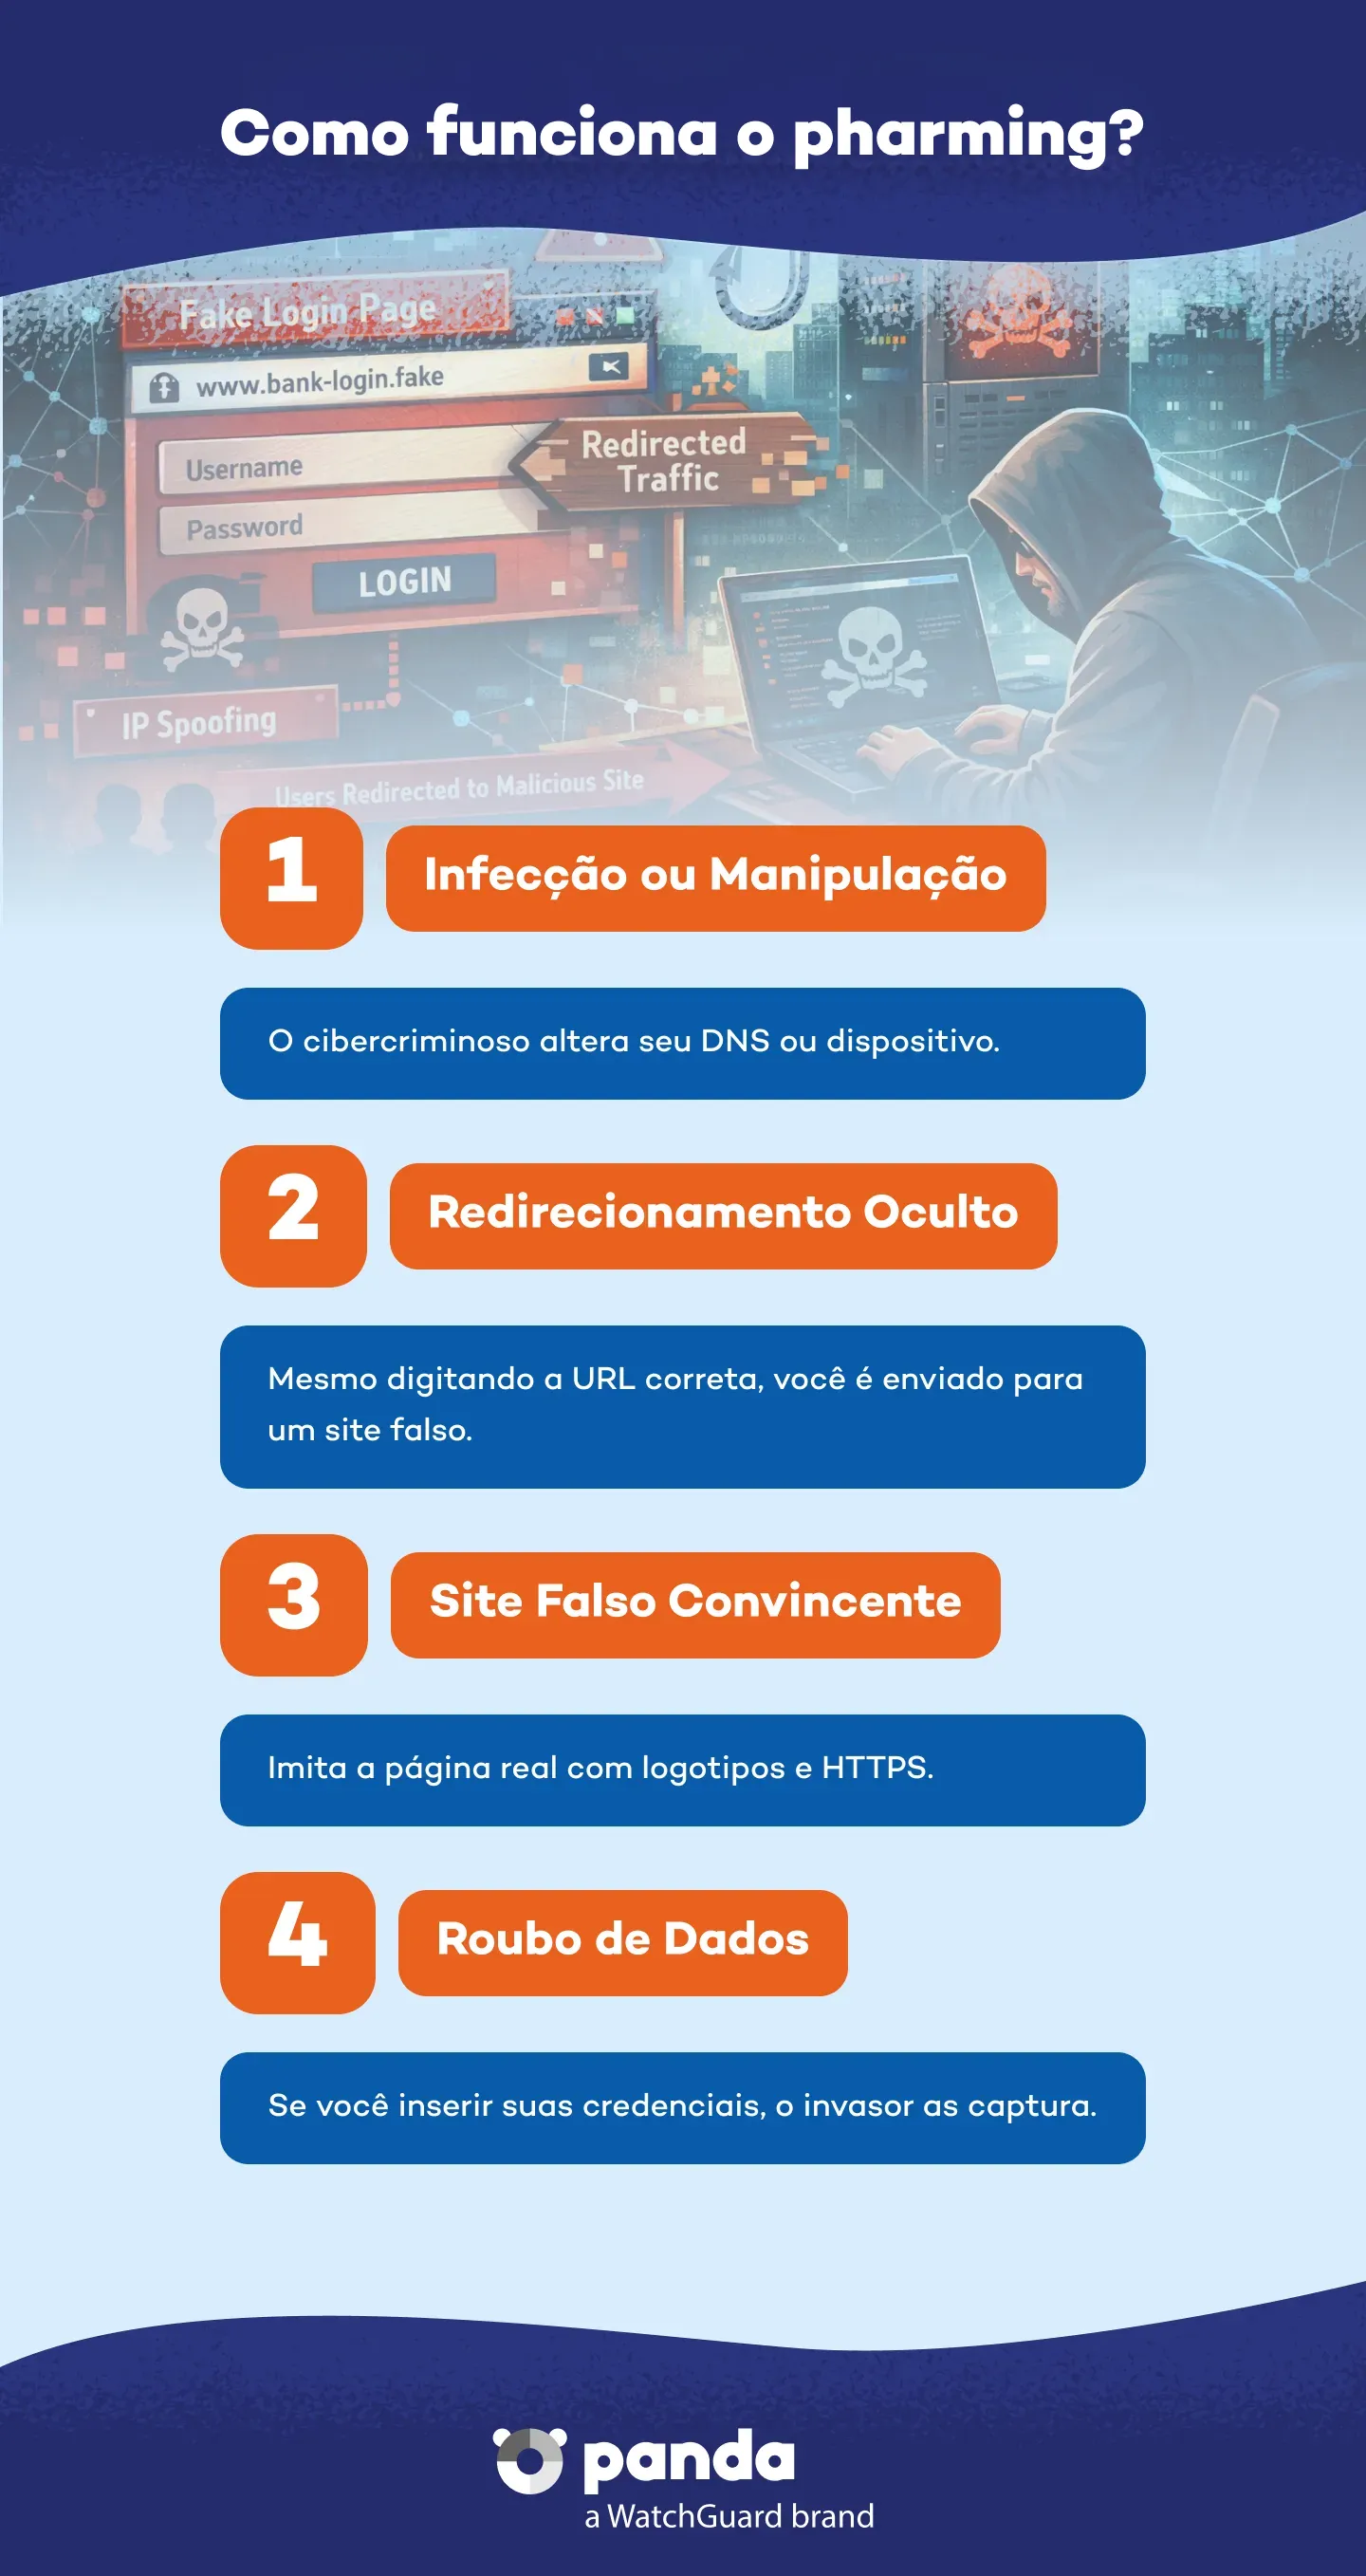
Como funciona o pharming?

Para entender a gravidade do pharming, é importante conhecer os detalhes técnicos de como ele funciona e por que pode ser tão eficaz até contra os usuários mais cautelosos.


1. Envenenamento de DNS

O DNS (Domain Name System) traduz endereços de domínio legítimos em endereços IP numéricos. Se um invasor conseguir modificar as entradas de um servidor DNS Se um invasor conseguir modificar as entradas de um servidor.


2. Manipulação do arquivo Hosts

Esse arquivo local também traduz nomes de domínio. O Malware pode editar o arquivo Hosts do seu computador, de modo que, mesmo sem conexão com a internet, seu dispositivo associe um site legítimo a um endereço IP falso controlado pelos adversários.


3. Servidores proxy maliciosos

Usuários que utilizam servidores proxy anônimos e não confiáveis para ocultar seu endereço IP podem ser vítimas se esse proxy tiver sido comprometido. Mesmo que o sistema DNS local funcione bem, o proxy manipulado pode redirecionar o usuário para sites falsos que parecem legítimos.

Como funciona o pharming?  - Panda Security

A verdadeira ameaça do pharming está no fato de que, ao contrário do phishing, ele pode ser executado sem a intervenção do usuário, burlando até as práticas básicas de navegação segura.

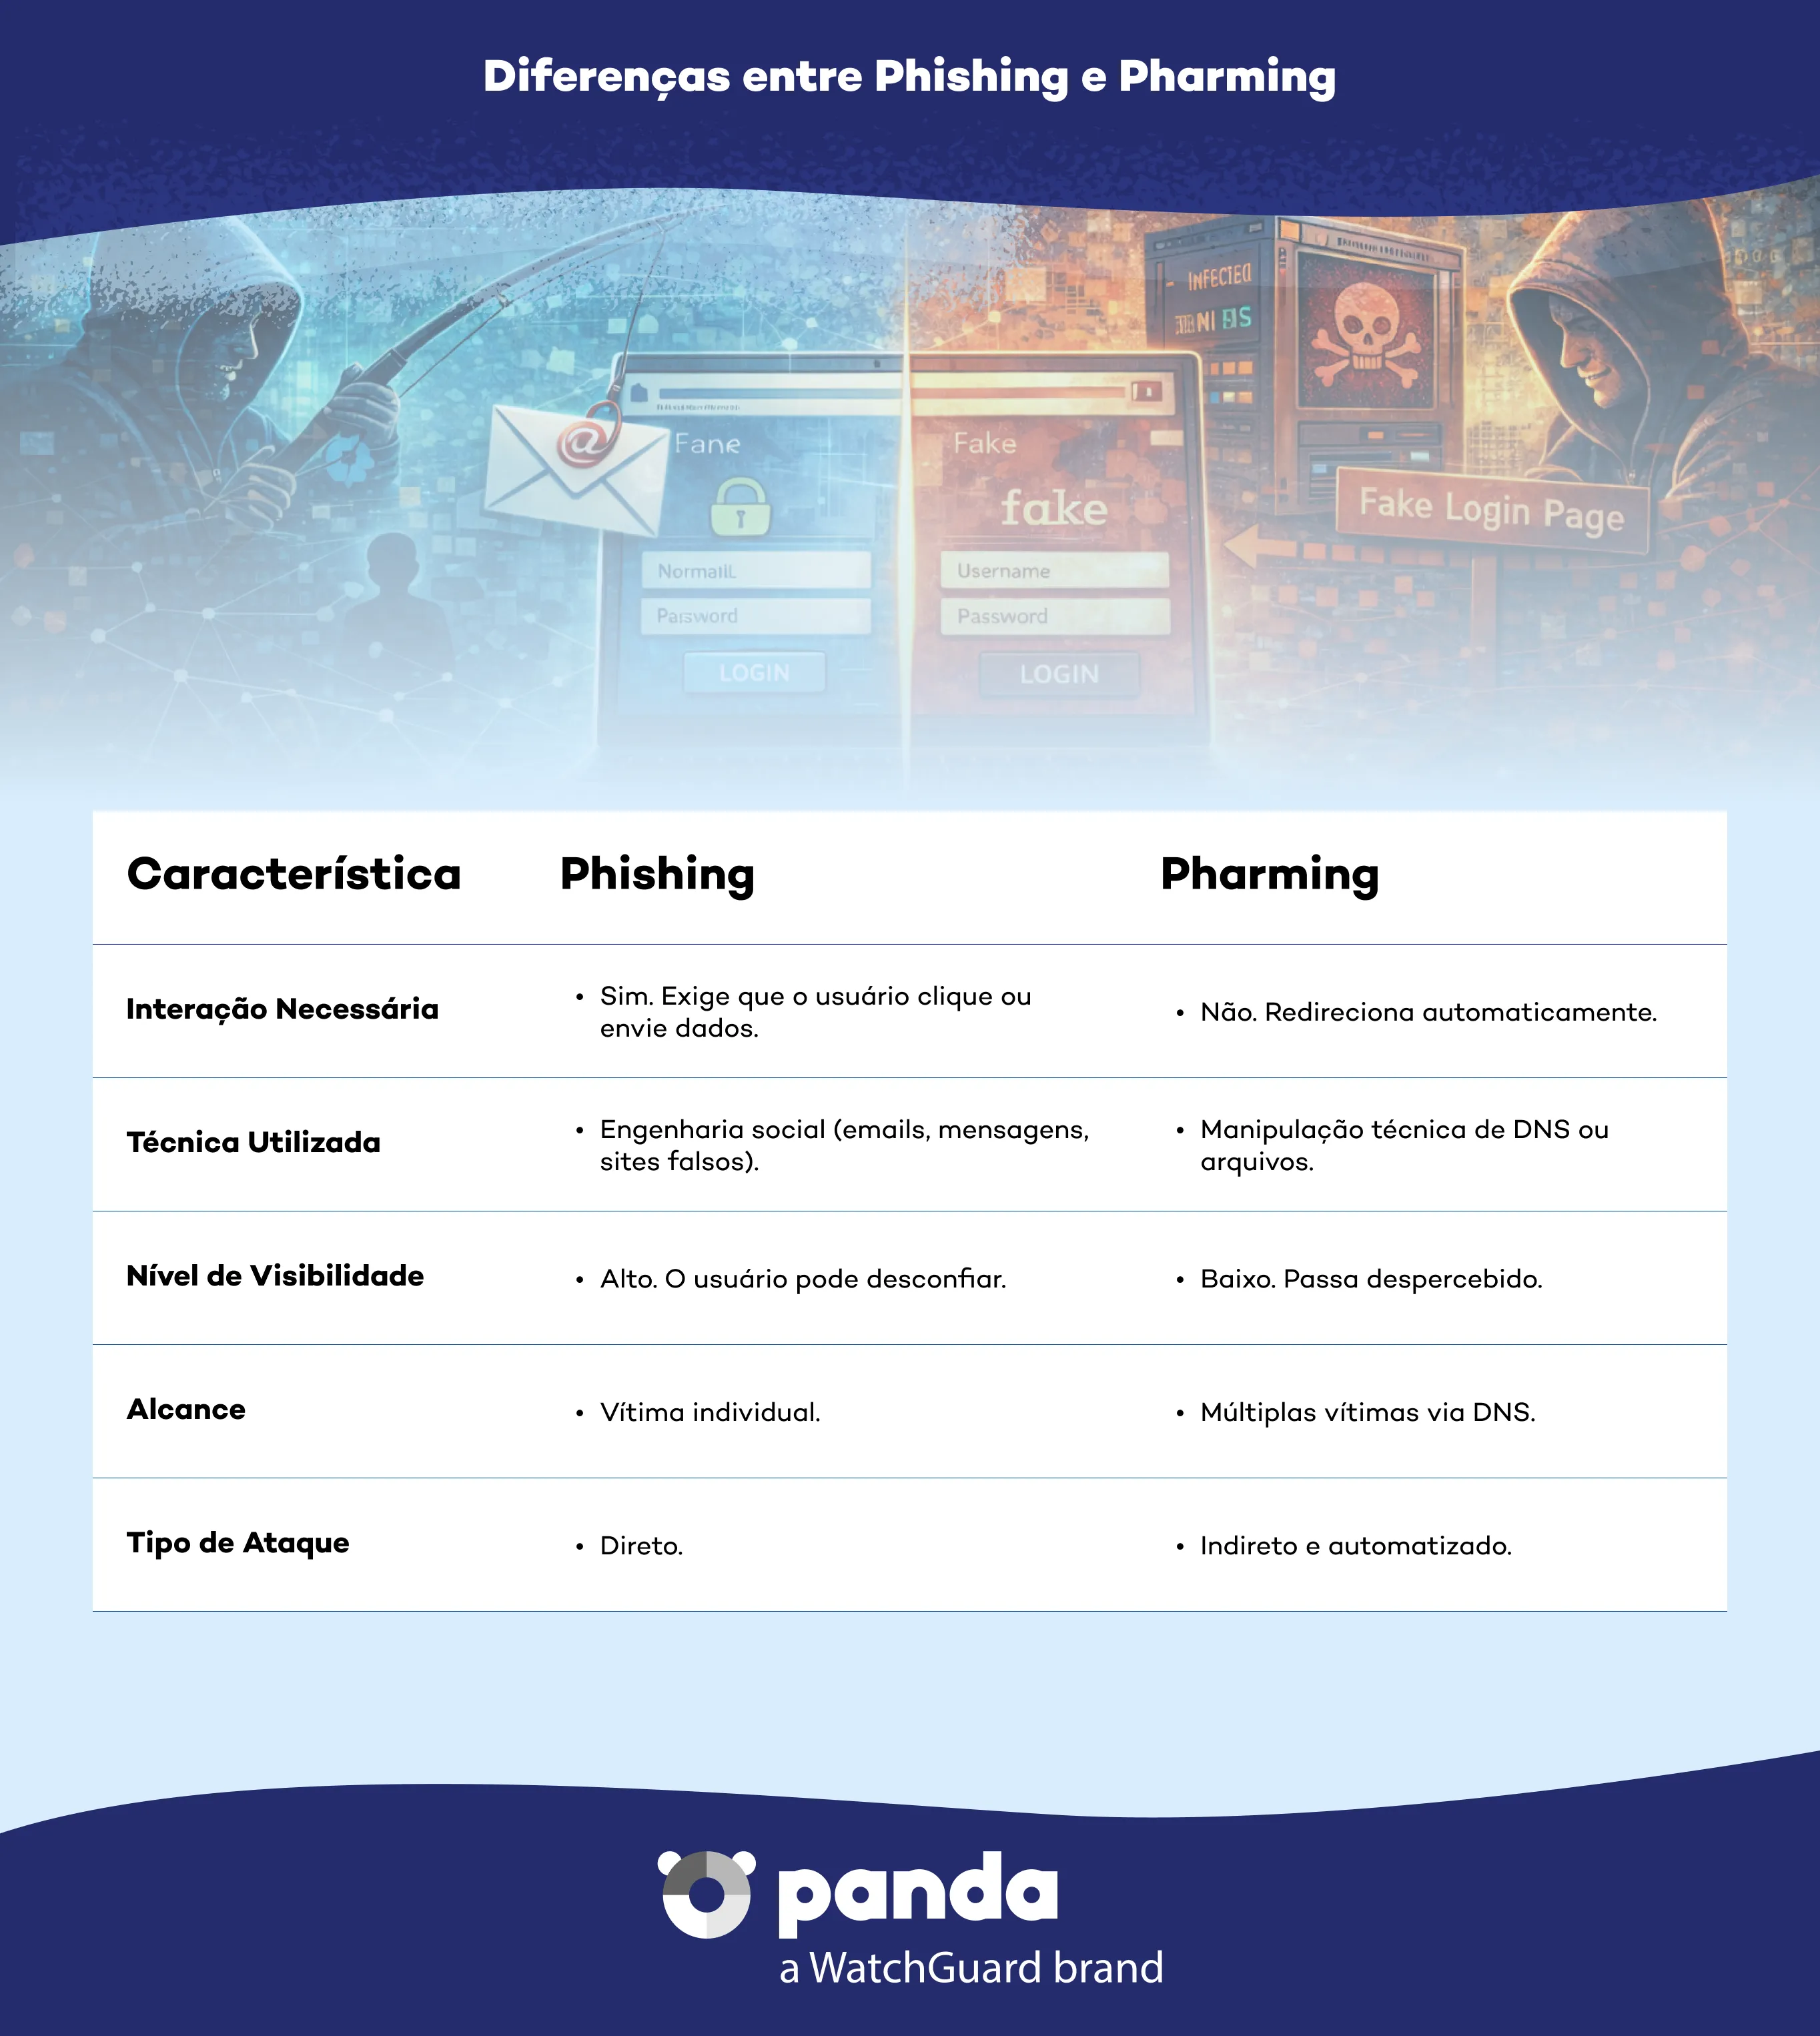
Diferenças entre phishing e pharming

No mundo da cibersegurança, não é raro confundir phishing com pharming, porque ambos os tipos de ataque têm o mesmo objetivo: enganar os usuários para que revelem informações pessoais ou financeiras. No entanto, embora suas consequências possam parecer semelhantes, seus métodos, nível de sofisticação e modo de operação são radicalmente diferentes. É fundamental diferenciá-los, porque seus mecanismos, objetivos e métodos de detecção são distintos.


Enquanto o phishing se apoia em técnicas de engenharia social e manipulação emocional para enganar os usuários, o pharming opera em um nível mais técnico, redirecionando as vítimas para páginas fraudulentas sem que precisem realizar nenhuma ação que possa ser percebida como suspeita. Em outras palavras, o phishing depende do erro humano, ao passo que o pharming aproveita vulnerabilidades na infraestrutura de rede.


Uma das diferenças mais notáveis é o nível de visibilidade. O phishing costuma ter indicadores óbvios: links de aparência estranha, erros de ortografia, remetentes suspeitos ou histórias falsas que alegam urgência. Por outro lado, o pharming opera de forma muito mais discreta. O que parecem ser sites legítimos, sem diferenças óbvias no endereço do navegador, o torna especialmente perigoso para usuários menos técnicos.


Outra diferença fundamental está no alcance. O phishing costuma ter como alvo indivíduos ou grupos específicos, enviando mensagens personalizadas ou em grupo para enganar alguns usuários. Em contrapartida, o pharming pode afetar milhares de pessoas de uma só vez se comprometer um servidor DNS ou um roteador, compartilhado, redirecionando todos os usuários sem que percebam.


A complexidade técnica de cada ataque também varia. O phishing pode ser realizado por cibercriminosos com conhecimentos relativamente básicos, graças a ferramentas automatizadas e modelos de e-mail facilmente disponíveis. Em contrapartida, o pharming exige maior domínio técnico, porque envolve modificar arquivos do sistema ou comprometer dispositivos de rede para redirecionar o tráfego de forma persistente.

Diferença entre phishing e pharming - Panda Security

Embora o phishing e o pharming busquem alcançar o mesmo resultado — o roubo de dados confidenciais —, fazem isso por meios muito diferentes. O primeiro se apoia no engano direto do usuário, enquanto o segundo manipula a infraestrutura de rede para redirecionar a navegação sem levantar suspeitas. Entender essas diferenças é essencial para aplicar as medidas de proteção adequadas contra cada tipo de ameaça e garantir uma defesa digital

Por que o pharming é perigoso?

Além do engano, o verdadeiro risco do pharming está em sua capacidade de enganar vários usuários ao mesmo tempo, incluindo até os mais experientes.


  • Automático: não requer interação do usuário nem erro humano para operar.
  • Invisível: o redirecionamento ocorre mesmo quando a URL é inserida corretamente, e muitas vítimas não detectam o ataque até já terem revelado, sem saber, suas informações pessoais ou bancárias.
  • Massivo: pode afetar milhares de usuários simultaneamente ao comprometer um único servidor DNS.
  • Imitação perfeita: as páginas falsas imitam com precisão os sites reais, até com certificados HTTPS roubados ou mal configurados.


O pharming representa uma ameaça silenciosa, mas altamente eficaz, capaz de comprometer as informações confidenciais de usuários individuais e de organizações inteiras sem levantar suspeitas.

Como se proteger contra o pharming

Embora o pharming seja difícil de detectar, há medidas preventivas eficazes que empresas e usuários podem implementar para minimizar o risco.


Use soluções de segurança avançadas com proteção de DNS

O Panda Dome detecta o redirecionamento fraudulento de sites, protege contra o malware que modifica o arquivo Hosts e bloqueia sites maliciosos em tempo real para uma navegação segura.


Acesse apenas sites com um HTTPS válido

Embora não garanta sua segurança, a presença do HTTPS e de um certificado legítimo é um primeiro indicador para evitar sites falsos. Verifique o símbolo do cadeado e o certificado digital.


Evite proxies desconhecidos e redes públicas

Usar servidores proxy públicos ou gratuitos pode expor seu tráfego ao envenenamento de DNS sem que você saiba. . A Panda oferece funcionalidade de VPN para proteger sua identidade online e navegar com segurança sem restrições.


Atualize sistemas e roteadores

Os sistemas operacionais e o firmware de roteadores e navegadores devem ser atualizados para evitar vulnerabilidades exploradas pelo pharming. Os invasores exploram vulnerabilidades não corrigidas. Mantenha tudo atualizado, incluindo as bases de dados do antivirus.


Configure servidores DNS seguros

Use servidores DNS confiáveis (como Google DNS, Cloudflare ou os do seu provedor) e altere as configurações padrão da sua rede.
O pharming é uma evolução silenciosa da fraude online. Não depende da ingenuidade dos usuários, mas de fraquezas técnicas na infraestrutura de rede. Embora seja difícil de detectar, não é impossível de prevenir. A combinação de boas práticas digitais e soluções de cibersegurança avançadas como o Panda Dome pode proteger com eficácia tanto usuários quanto empresas contra essa ameaça sofisticada.

Perguntas frequentes
Qual é a diferença entre phishing e pharming?

Enquanto o phishing se apoia em enganar os usuários para que cliquem em links falsos, o pharming manipula as redes para redirecionar automaticamente os usuários a um site falso sem que percebam.

O que acontece se eu digitar a URL corretamente?

O pharming não precisa que você digite o endereço incorretamente. Se o DNS tiver sido comprometido, você será redirecionado de qualquer forma.

É possível saber se sou vítima de pharming?

Nem sempre é evidente e é muito difícil de detectar visualmente. Algumas pistas incluem:


  • Erros ou diferenças no design do site.
  • Problemas com o certificado HTTPS.
  • URL ligeiramente diferente ou ausência do símbolo do cadeado.
  • Solicitações incomuns de dados pessoais.
Um antivírus pode deter ou detectar um ataque de pharming?

Um antivírus tradicional pode não ser suficiente. É necessária uma solução de cibersegurança completa que inclua proteção de DNS, bloqueio de sites maliciosos, antiphishing e detecção de malware, como a linha Panda Dome.

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.