Fraude digital

O que é fraude digital?

Fraude digital é qualquer forma de engano, golpe ou atividade ilegal realizada pela internet para roubar dinheiro, dados pessoais ou credenciais bancárias. Para isso, os cibercriminosos costumam combinar software malicioso com técnicas de manipulação psicológica.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

Como funciona a fraude digital?

Há alguns anos, o phishing era associado a e-mails em massa, mal escritos e fáceis de identificar. Hoje, os ataques são muito mais convincentes e podem ser difíceis de distinguir de comunicações legítimas. A Panda Security observa que os golpes digitais evoluíram para uma combinação avançada de engenharia social e recursos técnicos.

Passo a passo: como acontece uma fraude digital

A maioria das fraudes digitais segue quatro etapas:


  1. O primeiro impacto: Um SMS sobre uma conta bloqueada ou uma mensagem urgente de um suposto familiar cria medo e pressão.
  2. A captura de dados: A vítima acessa um link fraudulento e informa suas credenciais em um site falso.
  3. O momento decisivo: A página solicita o código de verificação de uso único recebido por SMS.
  4. O golpe final: A transação é concluída antes que a vítima consiga reagir.
Os tipos mais comuns de fraude digital - Panda Security

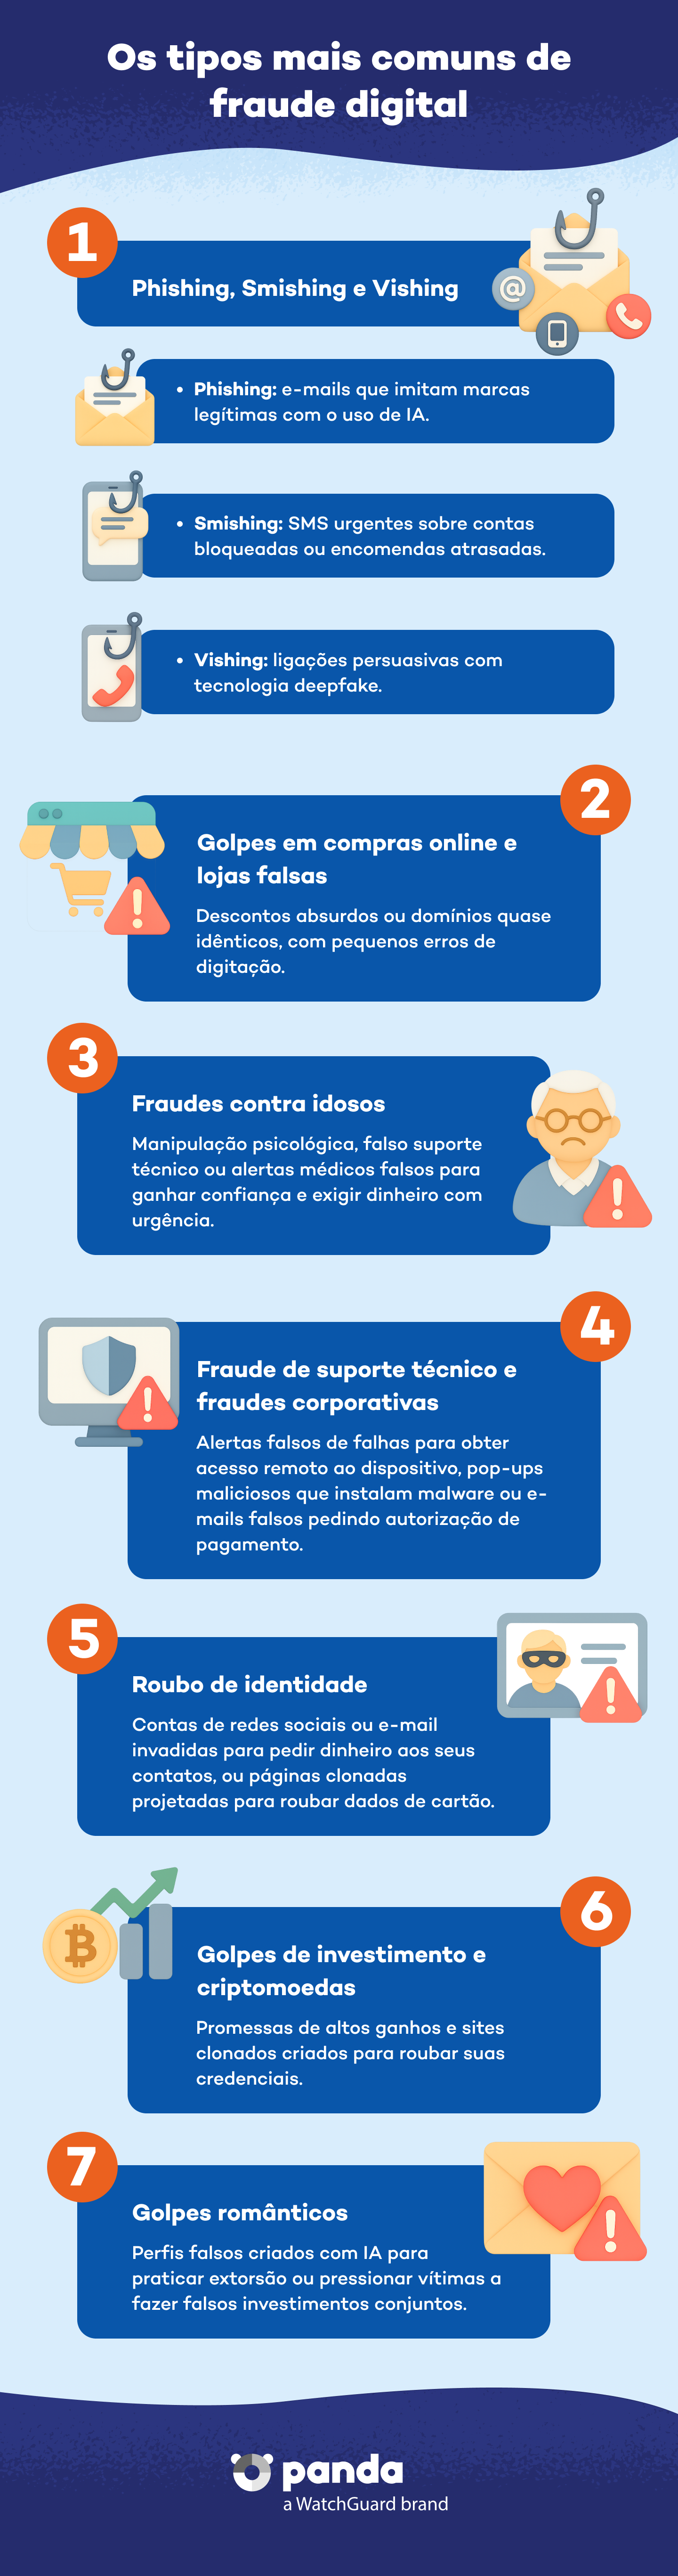
Phishing, Smishing and Vishing

O crime cibernético evoluiu de golpes genéricos para ataques altamente direcionados, graças a ferramentas mais sofisticadas e difíceis de detectar. Os criminosos exploram nossos canais de comunicação cotidianos de três maneiras principais:


  • Phishing por e-mail:: A IA ajuda criminosos a criar mensagens convincentes e imitar marcas e domínios legítimos.
  • Smishing por SMS: Alertas urgentes sobre contas bloqueadas ou encomendas levam a páginas falsas.
  • Vishing por telefone: Golpistas utilizam persuasão e, em alguns casos, deepfakes para obter dados confidenciais ou autorizações de pagamento.

Fraudes em compras online e lojas falsas

Uma loja virtual falsa tenta fazer a vítima pagar por um produto que nunca será entregue e, ao mesmo tempo, roubar os dados do cartão.


  1. Lojas falsas com ofertas irresistíveis: Sites são criados com descontos absurdos e desaparecem depois de receber pedidos.
  2. Domínios semelhantes e páginas clonadas: Pequenas alterações ou erros de digitação fazem o endereço parecer o de uma loja conhecida.

Fraudes digitais contra idosos

O isolamento social, a confiança e a menor familiaridade com ambientes digitais podem ser explorados por meio de manipulação psicológica.


  • Criação de credibilidade: O golpista finge representar o banco ou o suporte técnico.
  • Construção de confiança: O discurso é adaptado e o contato é mantido para criar uma falsa proximidade.
  • Exploração e urgência: A vítima recebe pedidos de dinheiro ou dados sensíveis ligados a uma suposta emergência.

Fraude de suporte técnico

Os cibercriminosos não têm mais como alvo apenas usuários individuais, mas também as empresas para as quais trabalham, manipulando os funcionários por meio de uma falsa sensação de urgência:


  • Suporte técnico falso:: alertas urgentes (por e-mail, telefone ou site) sobre um problema no sistema, nos quais os golpistas manipulam a vítima para que conceda acesso remoto ao seu dispositivo, forneça dados de cartão de crédito ou divulgue informações confidenciais.
  • Atualizações falsas (Scareware): janelas pop-up em sites que imitam alertas do sistema operacional ou do navegador e pressionam os usuários a baixar patches ou ferramentas antivírus falsas que, na verdade, instalam malware.
  • Falsificação de identidade no local de trabalho: e-mails fraudulentos que imitam a identidade de um colega ou executivo com o objetivo de induzir os funcionários a realizar transferências, revelar credenciais ou baixar arquivos infectados.


Roubo de identidade digital

Isso se refere ao uso ilegal dos dados pessoais de uma pessoa ou da imagem de marca de uma empresa por cibercriminosos. Esse tipo de fraude geralmente se manifesta de três formas estratégicas:


  • Falsificação de identidade de marcas e entidades: sites clonados idênticos, criados para induzir os usuários a fornecerem suas credenciais de login ou dados de cartão de crédito.
  • Perfis clonados em redes sociais: contas falsas criadas usando nomes e fotos de pessoas reais para solicitar transferências urgentes de dinheiro ou redirecionar seguidores para sites fraudulentos.
  • Apropriação de conta: criminosos obtêm controle total sobre uma conta de e-mail ou perfil em redes sociais para aplicar golpes em contatos ou realizar transações bancárias não autorizadas.

Fraudes de investimento e criptomoedas

As transações com criptoativos geralmente são irreversíveis, o que pode dificultar a recuperação do dinheiro roubado.


  • Golpes de manipulação: Promessas de altos rendimentos atraem vítimas para rug pulls ou ofertas fraudulentas de moedas.
  • Golpes de acesso: Links de phishing e alertas falsos imitam plataformas oficiais para roubar credenciais.

Golpes românticos e perfis falsos

Aplicativos de namoro e redes sociais são os principais cenários para golpes românticos.. Graças à inteligência artificial, os golpistas aprimoraram seus métodos:


  • Automação romântica: eles usam IA e ferramentas de deepfake para falsificar rostos ou clonar vozes, a fim de pressionar as vítimas a enviar dinheiro.
  • Chantagem: as vítimas são manipuladas a compartilhar imagens ou vídeos comprometedores e, caso não efetuem um pagamento imediato, são ameaçadas com a divulgação do conteúdo.
  • “Pig Butchering”: um relacionamento fictício é construído ao longo do tempo, e a vítima é persuadida a investir em plataformas falsas de criptomoedas.
Sinais de alerta para detectar uma fraude digital - Panda Security

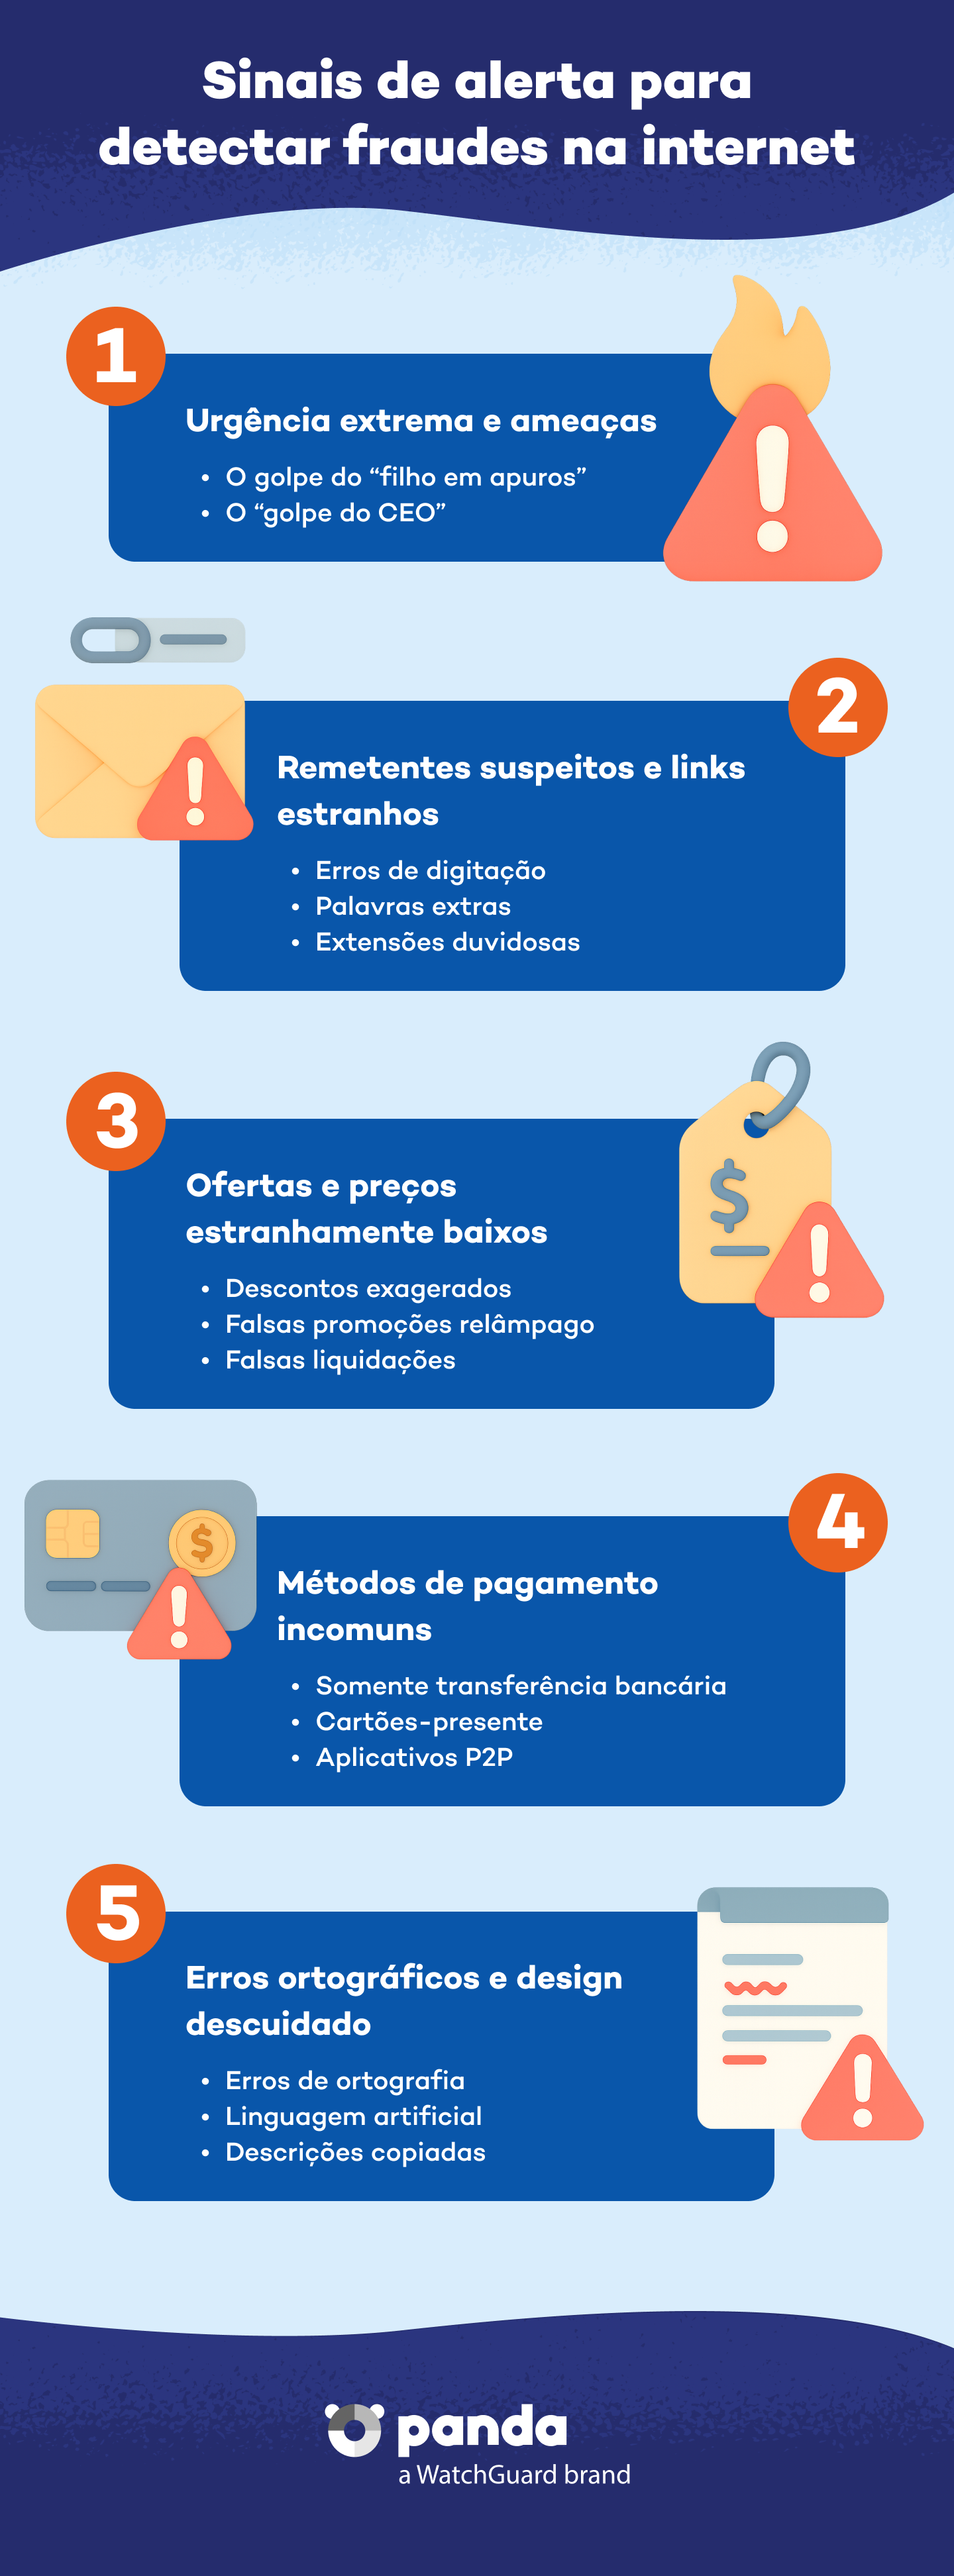
Urgência extrema e ameaças

Os golpistas usam medo e pressão para provocar decisões impulsivas:


  1. O golpe do “filho em apuros”: Um número desconhecido se passa por um filho e pede uma transferência urgente.
  2. O golpe do CEO: Um executivo é imitado para pressionar um funcionário a aprovar um pagamento incomum ou de alto valor.

Remetentes suspeitos e links estranhos

Os cibercriminosos contam com a pressa e a falta de atenção para nos impedir de examinar os links com cuidado e nos fazer cair na armadilha. Aprender a examinar uma URL é uma das maneiras mais eficazes de desmascarar o golpe:


  • Erros ortográficos ou letras alteradas: Substituir a letra “l” por um “I”. À primeira vista, elas parecem idênticas, mas levam a servidores fraudulentos.
  • Palavras extras adicionadas ao domínio original: extensões artificiais criadas para gerar uma falsa sensação de confiança.
  • Extensões de domínio incomuns: terminações como .xyz, .top, .biz ou .shop em sites que supostamente pertencem a organizações oficiais.

Preços e ofertas estranhamente baixos

Preços irresistíveis nos levam a comprar por impulso antes que a oferta acabe. Se um produto custa apenas uma fração do seu valor real, é extremamente provável que você esteja lidando com uma loja virtual fraudulenta:


  • Descontos excessivos: preços muito mais baixos do que os oferecidos por qualquer outro revendedor oficial.
  • “Promoções relâmpago” falsas e permanentes: contadores regressivos e táticas de urgência criadas para pressioná-lo a comprar imediatamente, mesmo que a oferta nunca termine de fato..
  • Itens de luxo em liquidação: marcas exclusivas ou tecnologia de ponta vendidas com descontos impossíveis sob o pretexto de um suposto fechamento da loja.

Métodos de pagamento incomuns ou desprotegidos

Plataformas fraudulentas projetam seus sistemas de pagamento com base em métodos que não podem ser revertidos ou rastreados:


  • Apenas transferência bancária: o site não permite pagamentos com cartão e obriga você a fazer uma transferência bancária direta para processar o pedido.
  • Exigência de cartões-presente: você é solicitado a fornecer códigos de cartões-presente pré-pagos como forma de pagamento, um método totalmente anônimo e irreversível.
  • Uso de aplicativos P2P: pressão para enviar dinheiro por meio de aplicativos de pagamento instantâneo entre pares, em vez de gateways de pagamento comerciais regulamentados.

Erros ortográficos e design inadequado do site

Muitos sites fraudulentos são criados às pressas e com o único objetivo de permanecerem no ar o tempo suficiente para coletar dados antes de serem denunciados. Como resultado, erros relacionados ao conteúdo costumam ser comuns:


  • Erros ortográficos: erros que uma marca oficial jamais permitiria em suas comunicações.
  • Linguagem desajeitada ou inconsistente: texto que parece ter sido escrito às pressas ou traduzido automaticamente, palavra por palavra, de outro idioma.
  • Descrições duplicadas: textos idênticos sobre produtos repetidos em diferentes seções do site, sem fornecer detalhes técnicos específicos.

O que fazer se você foi vítima de fraude digital?

A regulamentação europeia PSD2 oferece direitos aos consumidores em casos de fraude em pagamentos. Os bancos devem investigar as transações e podem ter de devolver o dinheiro quando não conseguem provar que o pagamento foi autorizado de forma segura.


Aja rapidamente. Entre em contato com o banco, bloqueie os cartões e tente interromper ou recuperar transferências em andamento. Guarde mensagens, e-mails, capturas de tela, dados das transações, números de telefone e links. Em seguida, registre a ocorrência junto às autoridades competentes.


Os golpes de engenharia social são mais complexos quando a própria vítima realizou a transferência. Ainda assim, é possível contestar junto ao banco se os sistemas de segurança não identificaram uma transação claramente suspeita. Caso dados pessoais tenham sido roubados, procure também a autoridade de proteção de dados competente.

Proteja sua vida digital contra fraudes com a Panda Security

Senhas fortes e atualizadas são importantes, mas a proteção não pode depender apenas de nunca cometer um erro.


O Panda Dome analisa em tempo real o comportamento do dispositivo e os sites visitados, bloqueia páginas perigosas ou clonadas de phishing e inclui ferramentas como gerenciador de senhas e VPN.

Perguntas frequentes sobre fraude digital
Quais são os tipos mais comuns e perigosos de fraude digital?
Phishing, smishing e vishing estão entre os mais comuns. Também são frequentes lojas falsas, golpes de suporte técnico, roubo de identidade e investimentos fraudulentos.
Posso contestar uma transferência que autorizei depois de ser enganado?
Sim, embora esses casos sejam mais complexos. Explique como o pagamento ocorreu e por que o sistema antifraude do banco deveria ter reagido a um padrão de transação claramente incomum.
Quais sinais de alerta ajudam a identificar uma fraude digital?
Desconfie de urgência extrema, ameaças, links estranhos, pequenas alterações em domínios, preços baixos demais e métodos de pagamento difíceis de rastrear ou reverter.
Como o Panda Dome protege contra novas formas de fraude digital?
O Panda Dome monitora o comportamento do dispositivo e a navegação em tempo real e pode bloquear páginas maliciosas ou clonadas. A VPN e o gerenciador de senhas também fortalecem a proteção das conexões e dos acessos diários.

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.