Infectietechnieken

Wat zijn infectietechnieken?

Infectietechnieken zijn methoden die cybercriminelen gebruiken om malware op apparaten en netwerken te plaatsen. Daarbij horen vectoren zoals phishing, exploits, drive-by downloads, social engineering of manipulatie van systeemonderdelen. Met deze methoden kan malware zich installeren, verborgen blijven en doelen bereiken zoals gegevensdiefstal, bediening op afstand of afpersing.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Veelvoorkomende doelen van infectietechnieken

Aanvallers streven met deze technieken doorgaans verschillende doelen na:


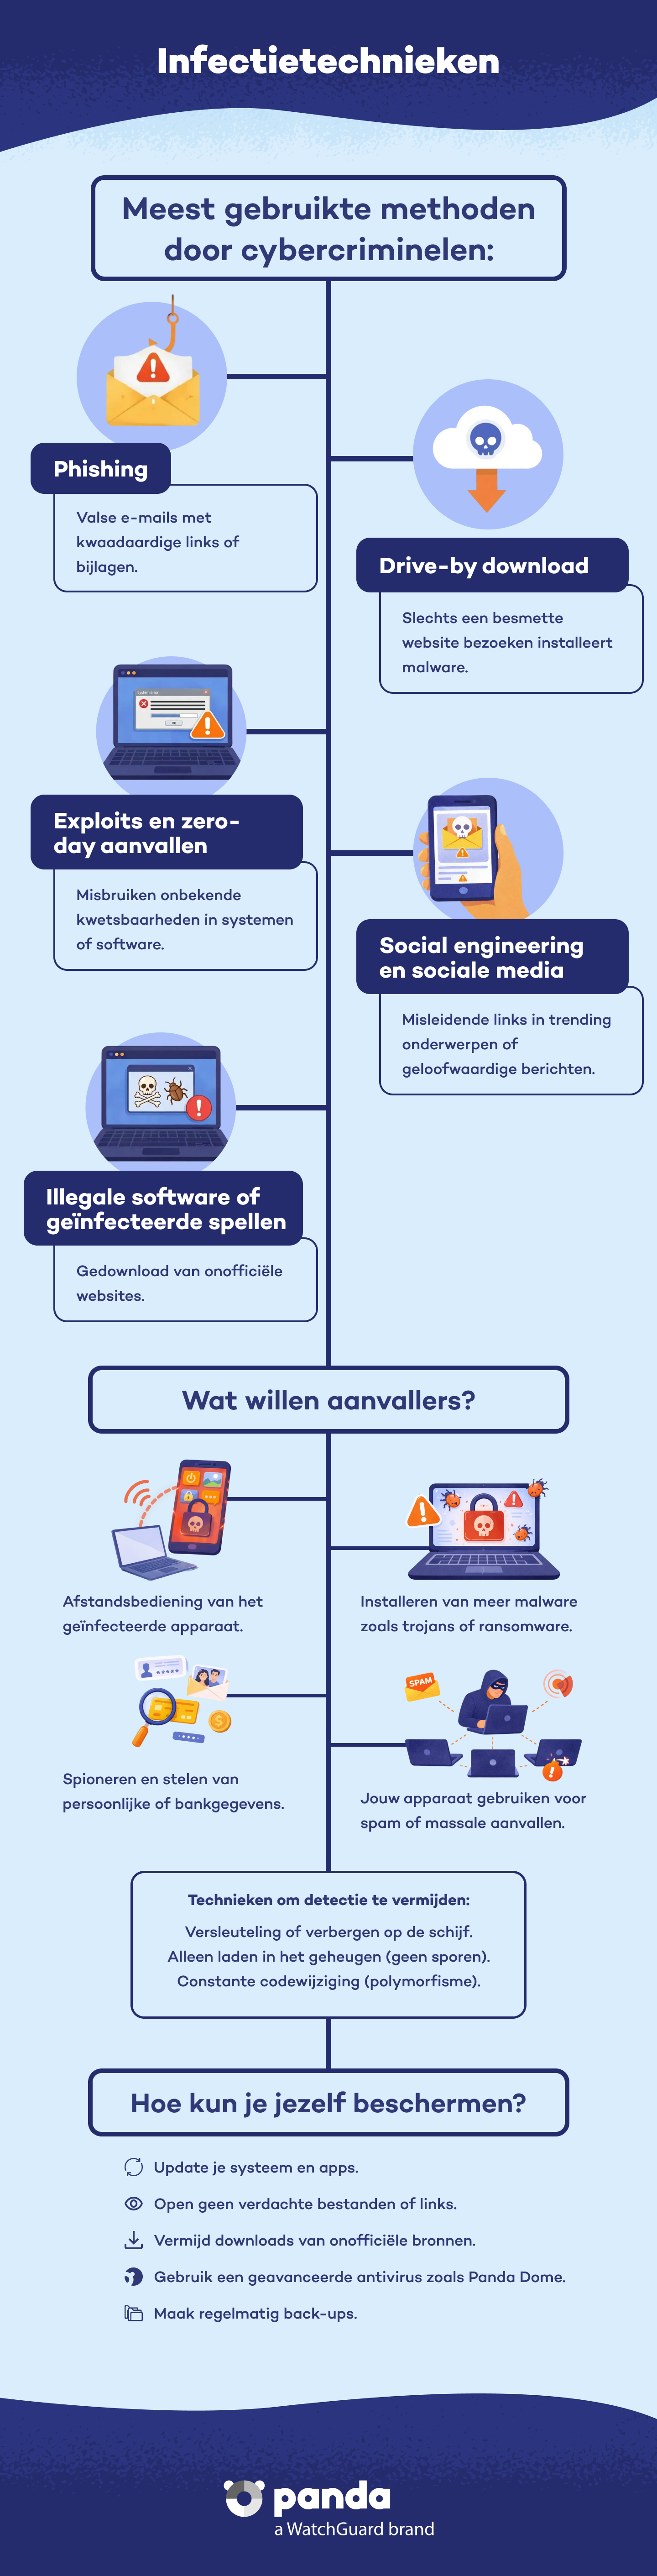
  • Het geïnfecteerde apparaat op afstand overnemen.
  • Extra malware installeren (Trojans, ransomware, cryptominers, enzovoort).
  • Gebruikers bespioneren en gevoelige informatie verzamelen.
  • Geïnfecteerde computers gebruiken om spam te verspreiden of gecoördineerde aanvallen uit te voeren (botnets).
Infectietechnieken - Panda Security

Belangrijkste toegangspoorten voor malware

1. Phishing en kwaadaardige bijlagen

Phishing-e-mails zijn een van de meest voorkomende infectievormen. Deze e-mails lijken legitiem (banken, diensten, bedrijven), maar bevatten Word- of Excel-bestanden met schadelijke macro’s of verborgen links die malware downloaden als de gebruiker erop klikt.


2. Drive-by downloads

Het bezoeken van een gecompromitteerde website kan downloads in gang zetten zonder dat de gebruiker het weet. Ze misbruiken kwetsbaarheden in de browser of plug-ins (ActiveX, Java) en downloaden malware zonder je toestemming.


3. Zero-day-aanvallen en in-memory-exploits

SSommige aanvallen hebben geen bestanden nodig. Ze maken gebruik van onbekende kwetsbaarheden (zero-day-aanvallen) of tools zoals PowerShell, die code rechtstreeks in het geheugen uitvoeren om traditionele detectie te omzeilen.


4. Social engineering en sociale media

Hackers misbruiken het vertrouwen van gebruikers op sociale media zoals Twitter door kwaadaardige links in trending topics (‘PhishTube Broadcast’) te plaatsen om gebruikers te misleiden en hen naar met malware geïnfecteerde sites te leiden.


5. Illegale software en geïnfecteerde games

Illegale software of games kunnen verborgen malware bevatten, die gebruikers onbewust installeren. Recent zijn campagnes ontdekt waarbij aanvallers gebruikers misleiden en dreigingen verspreiden via CAPTCHA’s.

Ontwijkingstechnieken van malware

Naast het infiltreren van systemen probeert malware ook detectie te ontwijken:


  • Obfuscatie en schijfversleuteling om statische signatures te omzeilen.
  • Laden in het geheugen om geen sporen op de schijf achter te laten. Hiervoor gebruikt malware aanvalsvectoren zoals PowerShell.
  • Polymorfisme en basisversleuteling, waarbij de malwarecode bij elke infectie verandert.

Hoe bescherm je je tegen infectietechnieken?

Panda Security raadt aan om:


  1. Geavanceerde oplossingen te gebruiken zoals Panda Dome, die gedragsanalyse, AI en cloudbescherming combineren.
     
  2. Je software bij te werken en patches te installeren om exploits te voorkomen. Houd je browsers, plug-ins en besturingssystemen up-to-date.
     
  3. Je firewalls te configureren en onnodige diensten te beperken, zoals RDP of open poorten.
     
  4. Jezelf te trainen en bij te scholen. Klik niet op verdachte links of bijlagen, ook al lijken ze legitiem. En voor meer tips en het laatste nieuws over cyberbeveiliging, privacy en digitale bescherming kun je onze blog Panda Media Center bezoeken.
     
  5. Regelmatig back-ups te maken zodat je bij een infectie snel kunt herstellen. Bekijk onze artikelen ‘Een back-up van je iPhone maken’ en ‘Een back-up van je pc maken’.
Veelgestelde vragen over infectietechnieken
Wat is een drive-by download?

Het is het stille downloaden van malware via exploits in de browser of plug-ins wanneer je een kwetsbare site bezoekt.

Hoe detecteer ik fileless malware op mijn systeem?

Daarvoor heb je meestal een oplossing nodig die gedrag in het geheugen en PowerShell-sessies kan monitoren.

Kan een worm deze technieken gebruiken?

Ja. Veel wormen verspreiden zich automatisch via niet-gepatchte kwetsbaarheden of netwerkvectoren, zonder tussenkomst van de gebruiker.

Hoe voorkom ik dat ik slachtoffer word van phishing?

Controleer altijd de afzender, klik niet op links zonder ze eerst te checken en gebruik antiphishingfilters zoals die in Panda Dome.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.