 Hervé Lambert
L’IA ha cambiato tutto e ha stravolto completamente lo scenario. Nel mio lavoro quotidiano come Global Consumer Operations Manager di Panda Security, vedo in prima persona come questa tecnologia abbia ridefinito la cybersicurezza per le PMI. Da un lato, ottimizza i processi dei cybercriminali consentendo loro di automatizzare gli attacchi contro le piccole e medie imprese, individuare le vulnerabilità a velocità record e personalizzare i punti di accesso. Dall’altro, mette a disposizione delle PMI capacità avanzate di rilevamento e mitigazione che prima erano inaccessibili a causa dei costi.
La mancanza di budget, di personale specializzato e di strumenti adeguati ha tradizionalmente lasciato le PMI in una posizione vulnerabile. Oggi vedo come gli attaccanti usino l’IA per analizzare le reti, sfruttare le vulnerabilità ed eseguire furti massivi di credenziali. Comprendere il funzionamento di queste tecniche è il primo fondamentale passo per fermarle.
Come l’IA sta trasformando i cyberattacchi
Negli ultimi mesi ho constatato che l’intelligenza artificiale non solo ha aumentato il volume dei cyberattacchi, ma ne ha anche ridotto drasticamente i tempi di esecuzione. Se prima preparare una campagna malevola richiedeva elevate competenze tecniche e molto tempo, oggi gli strumenti generativi permettono di lanciare attacchi estremamente credibili a una velocità mai vista prima.
Phishing iper-personalizzato e deepfake
L’inganno basato sull’ingegneria sociale è diventato molto più sofisticato. Attraverso l’uso di modelli linguistici e intelligenza artificiale generativa, i cybercriminali creano e-mail, messaggi e persino bot di conversazione quasi impossibili da distinguere da una comunicazione legittima. A questo si aggiunge l’uso dei deepfake, capaci di clonare la voce o l’immagine di dirigenti e fornitori per autorizzare trasferimenti di denaro fraudolenti o richiedere credenziali di accesso.
Rischi per la privacy negli assistenti virtuali di IA
L’integrazione degli assistenti di IA nella routine aziendale ha introdotto un rischio importante: la perdita della privacy dei dati. In molte organizzazioni, vedo dipendenti interagire con questi strumenti condividendo dati confidenziali o informazioni sensibili dei clienti senza valutarne le conseguenze. Se queste piattaforme non dispongono di rigide configurazioni di sicurezza, le informazioni rimangono esposte a possibili fughe di dati o all’addestramento di modelli esterni.
Prompt Injection e vulnerabilità delle password
Una delle minacce emergenti che monitoriamo più da vicino è il Prompt Injection, che consiste nell’inviare istruzioni malevole all’IA per manipolarla ed estrarre dati confidenziali. Inoltre, gli attaccanti utilizzano l’IA per testare milioni di combinazioni e decifrare le password a velocità record, trasformando le chiavi deboli nel punto più vulnerabile dell’azienda.
5 strategie chiave per rafforzare la sicurezza della tua PMI
Per difendersi dai cyberattacchi automatizzati con l’IA, le PMI non hanno bisogno di ingenti investimenti finanziari, ma di un piano d’azione chiaro. La chiave per proteggere una piccola o media impresa risiede nel prioritizzare quelle misure che eliminano immediatamente i rischi più comuni.
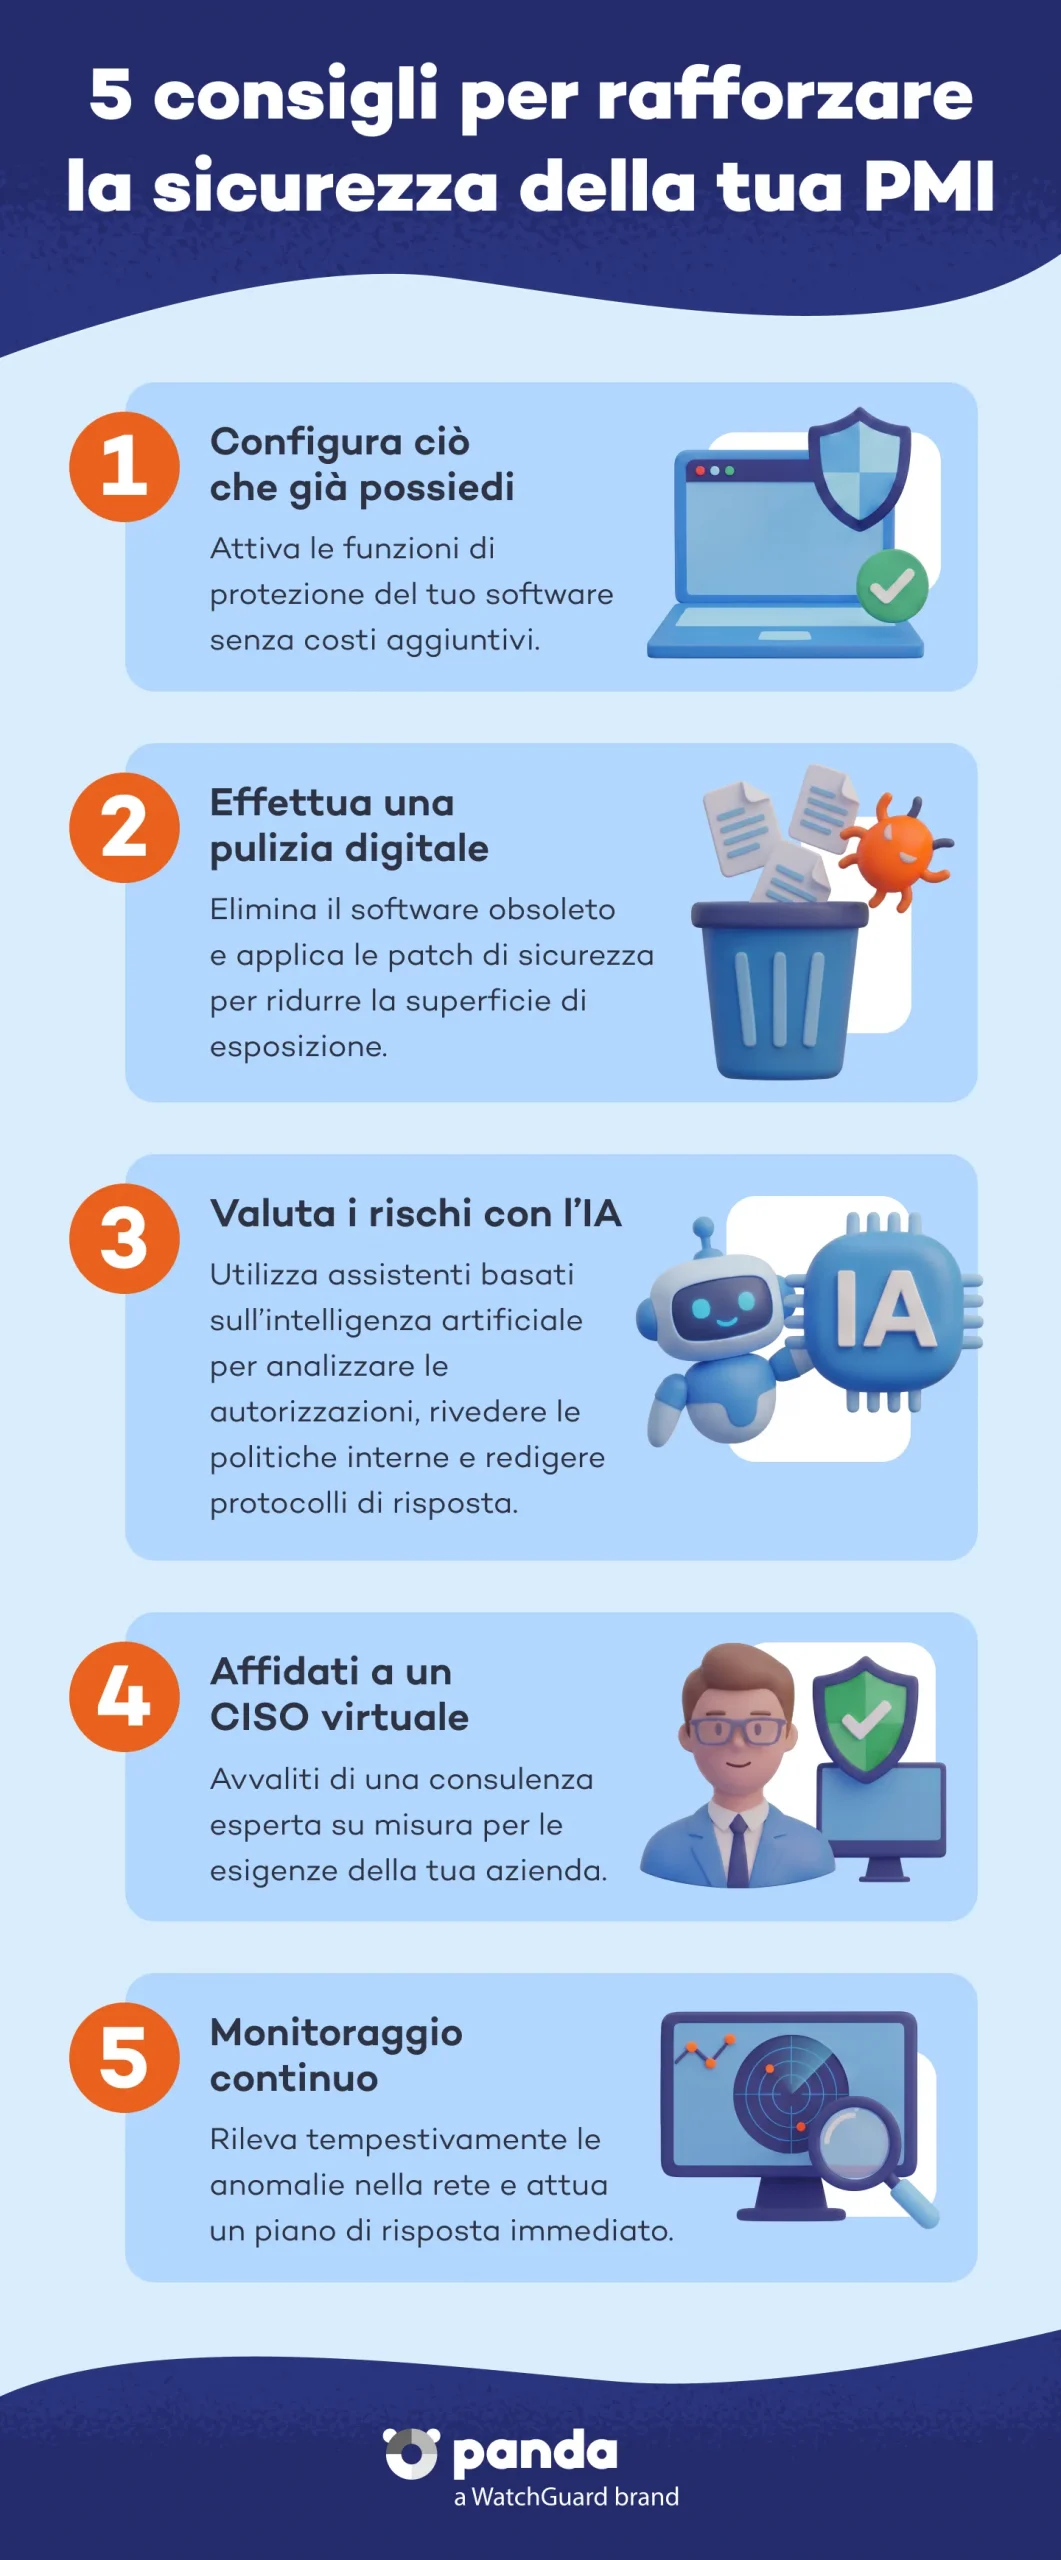
Attiva e configura le funzionalità di sicurezza già disponibili
Gran parte dei software e delle infrastrutture già utilizzate dalle PMI include funzionalità di protezione avanzate che rimangono inattive. Attivare l’autenticazione a due fattori (MFA), limitare i permessi di accesso ai dati o sfruttare i software di sicurezza integrati nei dispositivi non comporta alcun costo aggiuntivo e blocca la maggior parte dei cyberattacchi.
Fai pulizia digitale: elimina i sistemi obsoleti e gli aggiornamenti pendenti
I programmi obsoleti e i sistemi operativi non aggiornati rappresentano una delle principali vie d’accesso sfruttate dai cybercriminali. Rimuovere il software non più supportato e mantenere aggiornate le patch di sicurezza riduce drasticamente la superficie esposta della tua azienda.
Utilizza gli assistenti di IA per valutare i rischi e le politiche di sicurezza
Gli strumenti di IA non sono ad uso esclusivo degli attaccanti; le PMI possono impiegarli per rafforzare le proprie difese. Utilizzare un assistente di IA per verificare le politiche interne, individuare falle di sicurezza o redigere procedure di gestione degli incidenti consente di prendere decisioni rapide e correggere le vulnerabilità senza dover assumere specialisti dedicati.
Affidati alla figura del CISO virtuale (CISO)
Assumere un responsabile della sicurezza delle informazioni (CISO) a tempo pieno è spesso fuori dalla portata della maggior parte delle PMI. Il modello del CISO Virtuale permette alle piccole e medie imprese di accedere a una consulenza esperta, progettare una strategia di cybersicurezza efficace e supervisionare la conformità normativa attraverso un servizio esterno adattato al proprio budget.
Monitoraggio continuo e risposta rapida agli incidenti
La protezione di un’azienda richiede una vigilanza costante. Disporre di sistemi di monitoraggio consente di individuare comportamenti anomali nella rete prima che causino danni gravi. È altrettanto fondamentale definire un piano di risposta agli incidenti che stabilisca le azioni immediate per contenere l’attacco, isolare i dispositivi coinvolti e ripristinare rapidamente le attività.
Controlli di base che l’IA non può sostituire
Sebbene l’intelligenza artificiale ottimizzi il rilevamento e la risposta agli attacchi, insisto sempre sul fatto che la cybersicurezza richiede il mantenimento di una solida base di controlli essenziali. Senza le giuste misure preventive di base, gli strumenti di IA perdono gran parte della loro efficacia.
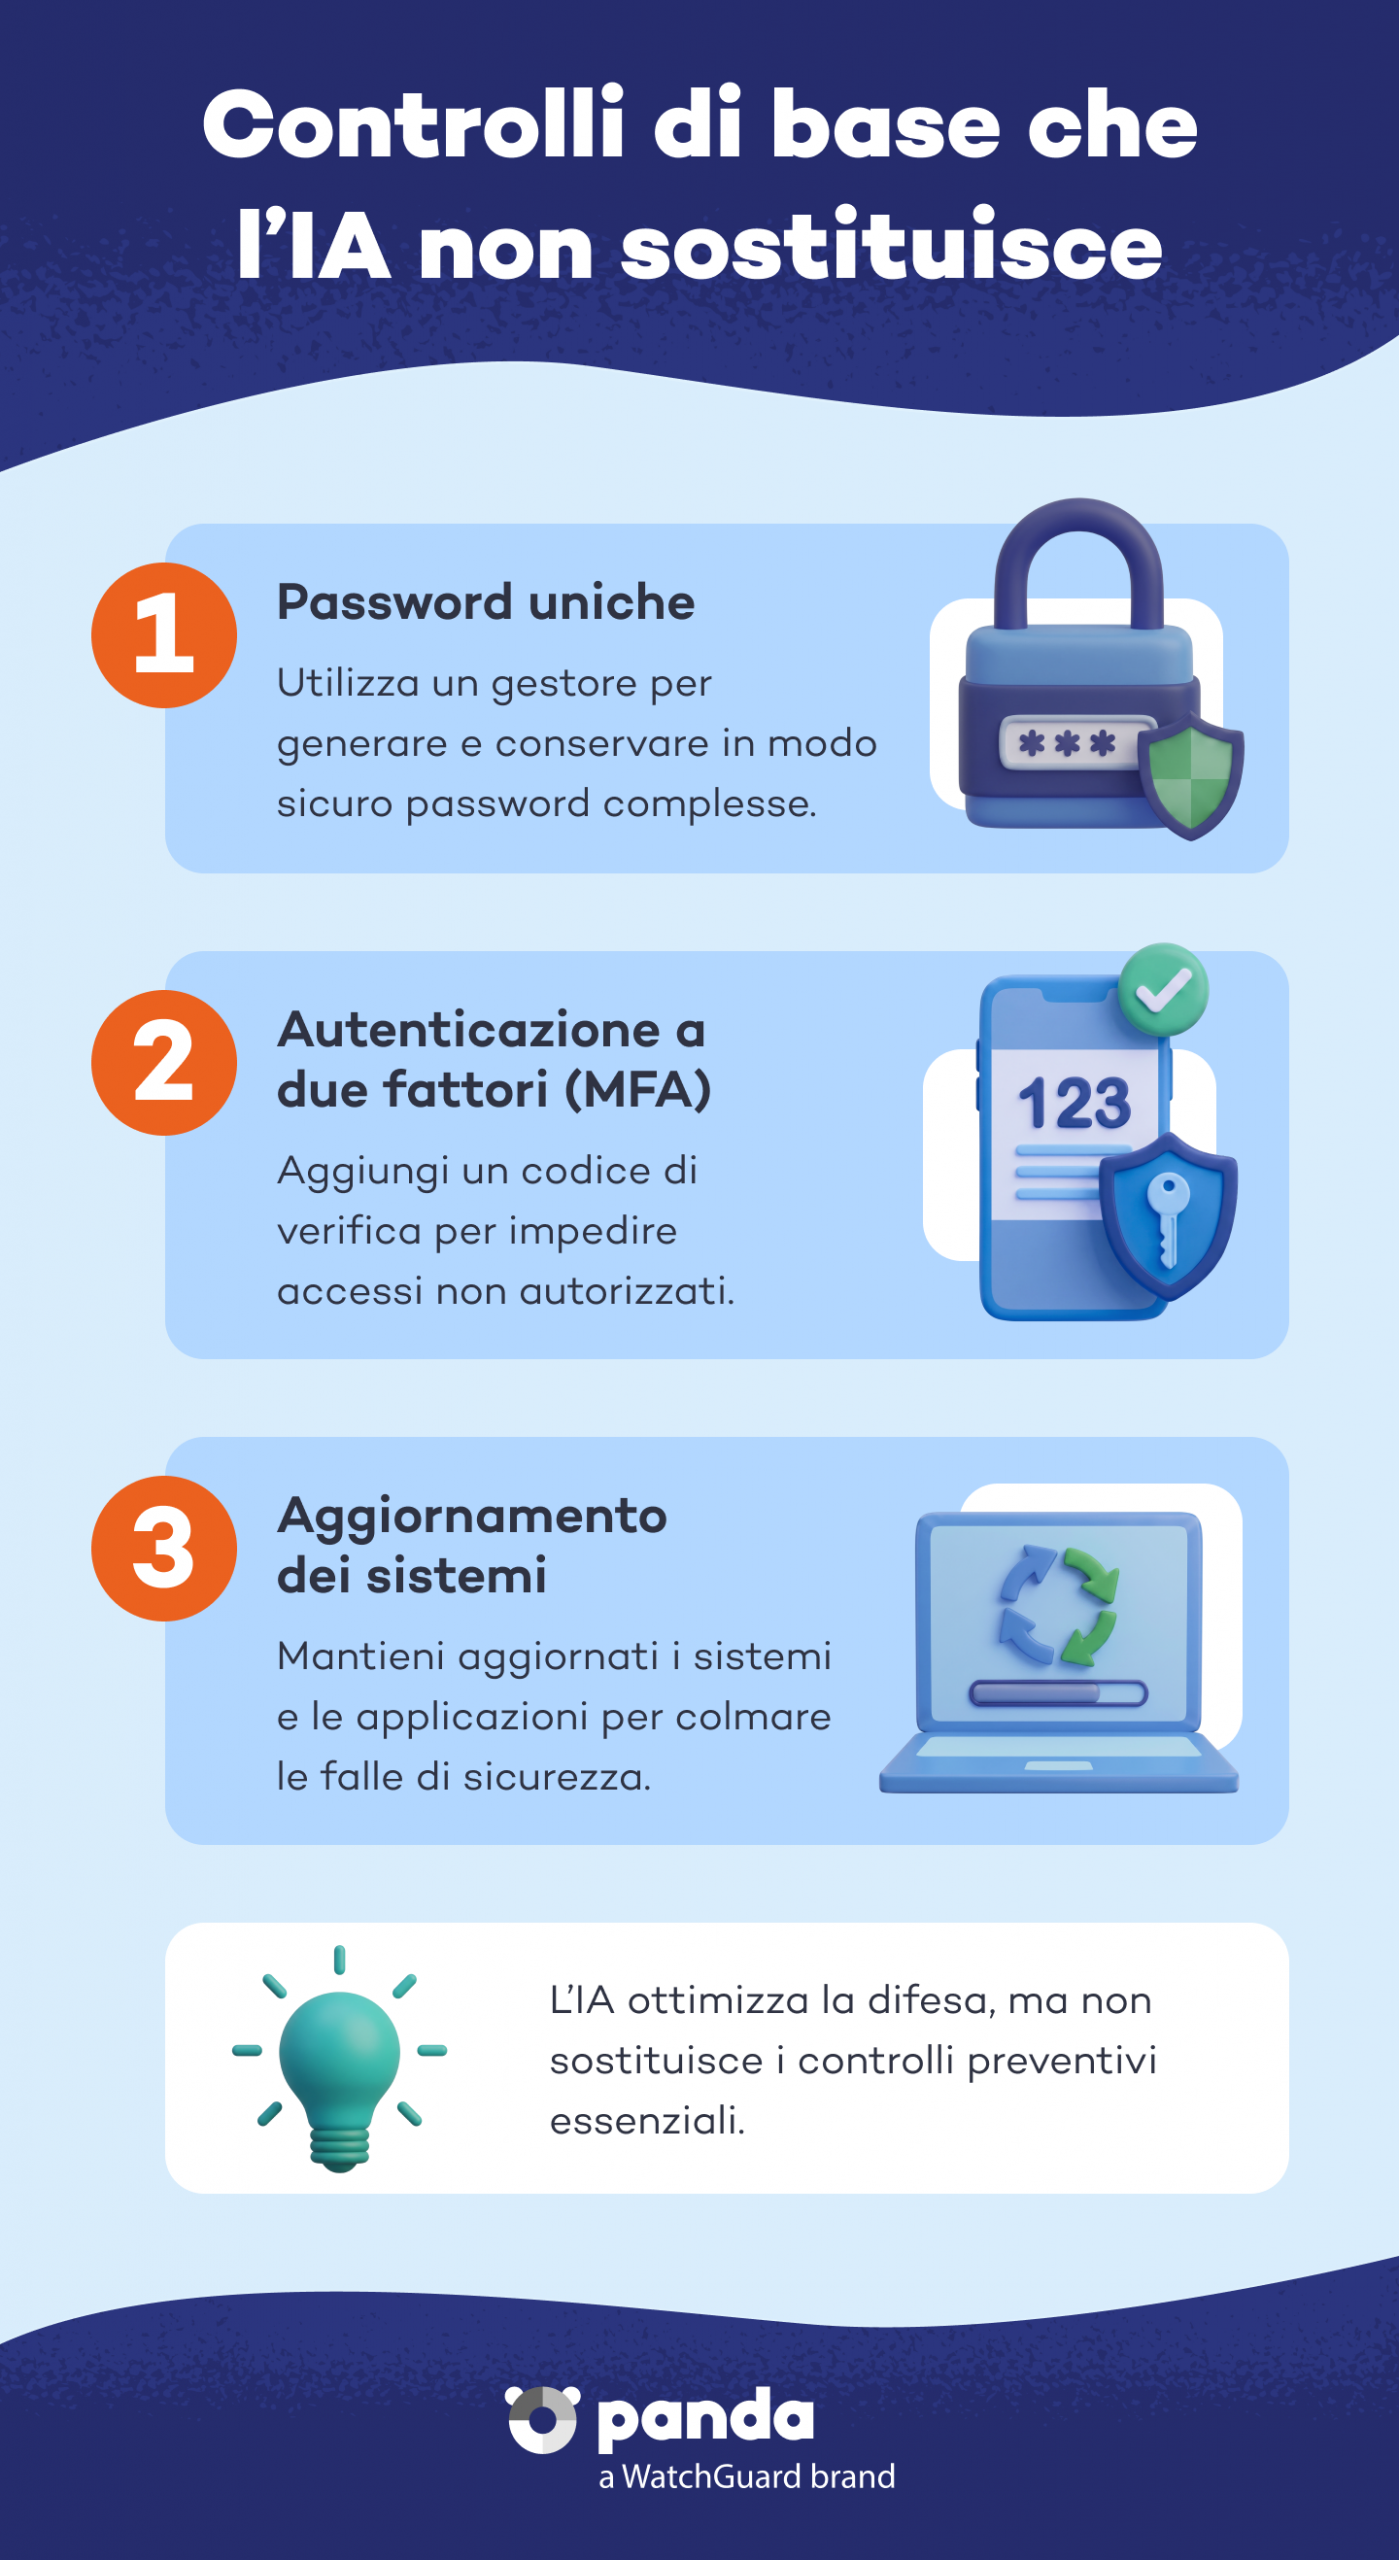
Password uniche e gestori di credenziali
La realtà è che continuiamo a commettere i soliti vecchi errori. Una password è la chiave di casa della tua azienda digitale; se è debole o viene riutilizzata su più servizi, l’accesso alla tua attività rimane totalmente esposto. Adottare un gestore di password come quello di Panda Dome consente di generare e conservare credenziali complesse e uniche in totale sicurezza, chiudendo una delle principali vie d’attacco.
Doppio fattore di autenticazione (MFA)
La password da sola non basta più. Il doppio fattore di autenticazione aggiunge un ulteriore livello di verifica tramite un codice temporaneo, impedendo l’accesso fraudolento anche in caso di furto della password. Abbiamo fatto grandi progressi ora che molti servizi rendono l’MFA obbligatorio, ma è sufficiente? L’MFA blocca la maggior parte degli attacchi automatizzati, ma deve essere sempre accompagnato da password complesse e dalla consapevolezza di tutto il team.
Aggiornamento dei sistemi operativi
Le patch di sicurezza correggono le vulnerabilità individuate dai produttori nei software e nei dispositivi. Mantenere costantemente aggiornati i sistemi operativi e le applicazioni evita che gli attaccanti sfruttino falle note per penetrare nella rete aziendale.