Vad är GDPR?

Vad är GDPR?

Dataskyddsförordningen (GDPR) är den europeiska förordning som reglerar hur organisationer måste hantera och skydda EU-medborgarnas personuppgifter. Den trädde i kraft den 25 maj 2018 och har sedan dess etablerats som en global referens för integritet och informationssäkerhet.


Förordningen kräver att företag och andra aktörer är transparenta, inhämtar uttryckligt samtycke och garanterar rättigheter som åtkomst, rättelse och radering av data. Den anpassas kontinuerligt till tekniska framsteg och digitala utmaningar, som artificiell intelligens, kryptotillgångar och massiva internationella dataöverföringar.

Prova Panda Dome för:Windows | Android | Mac | iOS

Varför är GDPR viktigt idag? Tillämpningsområde

Den tekniska utvecklingen och den utbredda digitaliseringen har ökat riskerna kopplade till integritet. GDPR är obligatorisk för alla organisationer som hanterar personuppgifter om personer bosatta i Europeiska unionen, oavsett var de fysiskt befinner sig. Det här regelverket har satt en global standard för dataskydd och är fortfarande riktmärket för att säkerställa integritet i den digitala tidsåldern.


Därför är GDPR fortfarande avgörande för att:

  • Skydda användare mot missbruk av information eller dataläckor..
  • Kräva ansvarsskyldighet och transparens av företag, myndigheter och digitala tjänster.
  • Anpassa sig till nya utmaningar, som användningen av artificiell intelligens och internationella dataöverföringar.


Den massiva digitaliseringen och de ökade hoten mot integriteten gör GDPR mer relevant än någonsin idag för att skydda användare mot missbruk eller läckor av data, för att hålla företag ansvariga och för att anpassa sig till nya risker som AI.

Vad är GDPR? - Panda Security

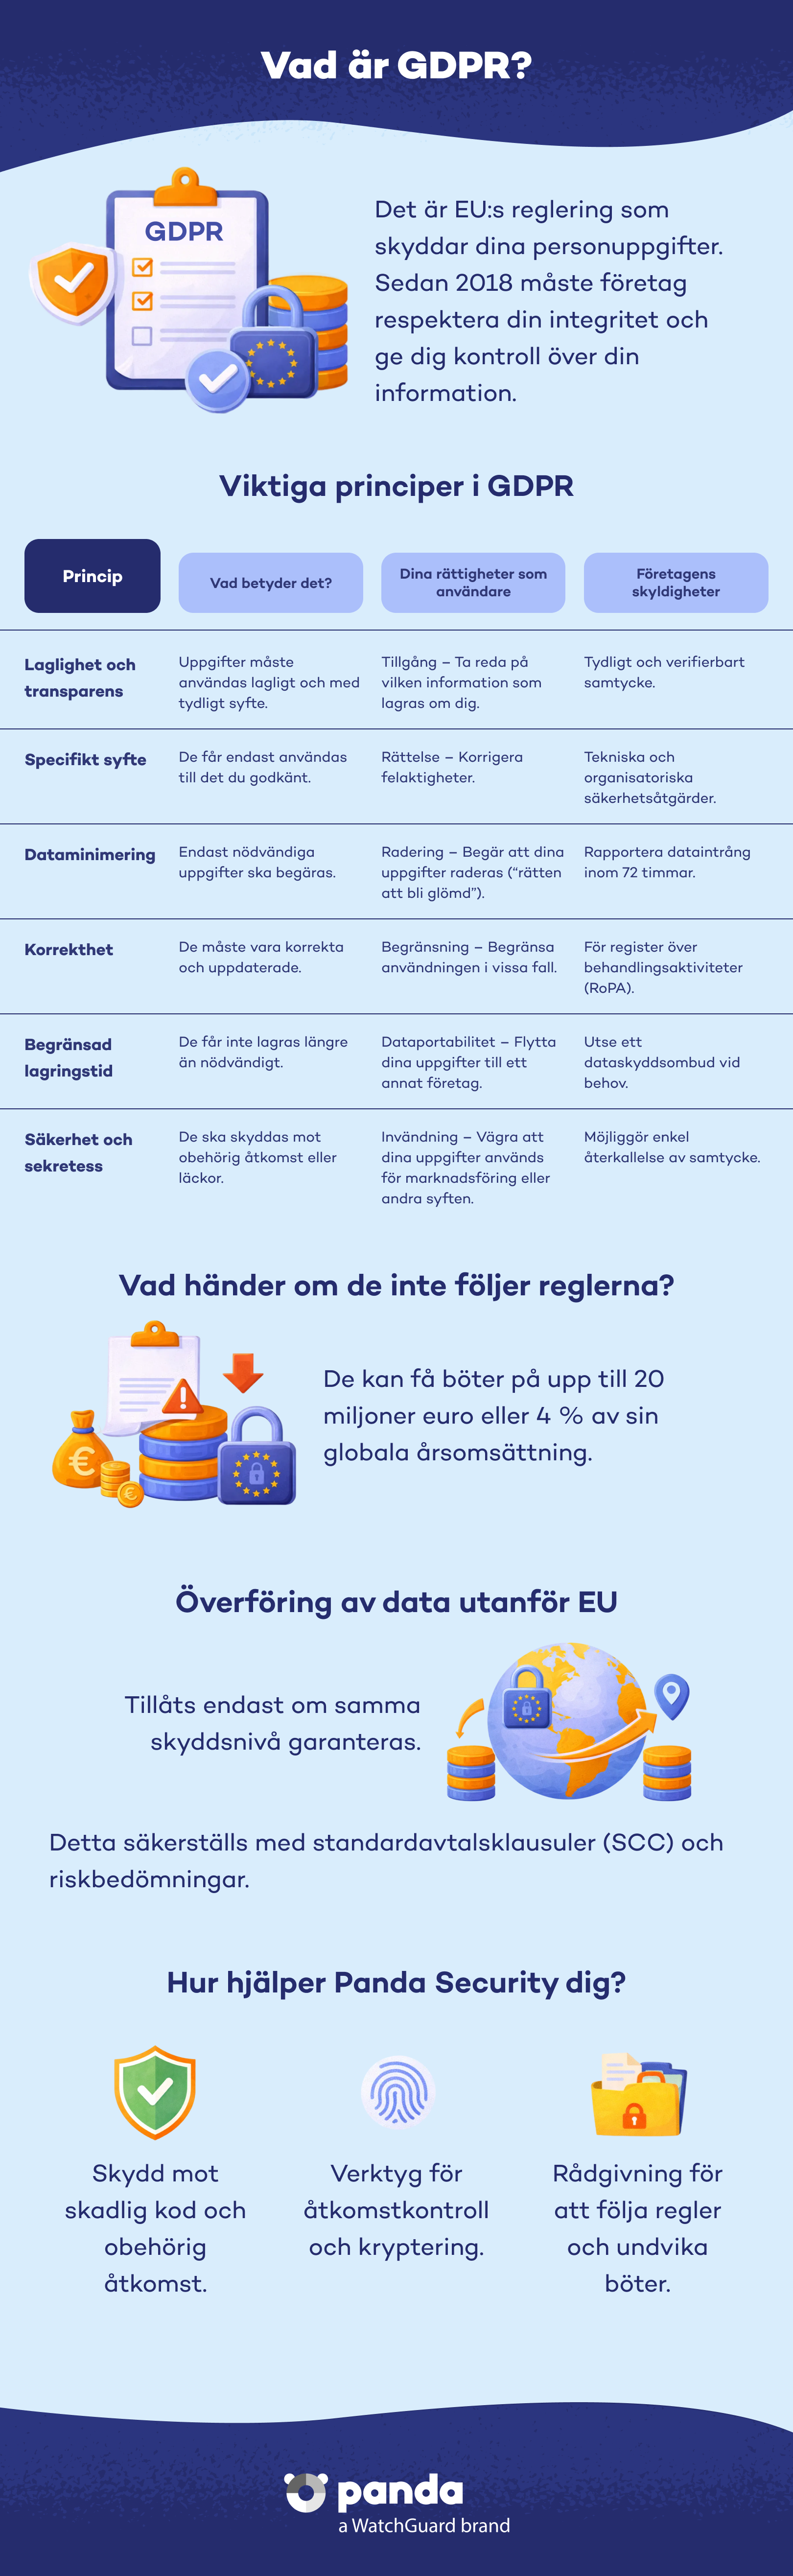
GDPR:s grundläggande principer

  • Laglighet, korrekthet och öppenhet: användarnas data måste behandlas lagligt och transparent.
  • Ändamålsbegränsning: data får bara användas för det ändamål som angavs när de samlades in.
  • Uppgiftsminimering: endast de data som är strikt nödvändiga för ändamålet får samlas in.
  • Korrekthet: data måste hållas uppdaterade och rättas om de är felaktiga.
  • Lagringsminimering: data får inte lagras längre än nödvändigt.
  • Integritet och konfidentialitet: datasäkerheten måste skyddas för att förhindra obehörig åtkomst.

Användarnas rättigheter enligt GDPR

GDPR ger medborgarna flera grundläggande rättigheter för att utöva kontroll över sin information:


  • Rätt till åtkomst till data: du har rätt att veta vilken information en aktör har om dig.
  • Rätt till rättelse: du har rätt att korrigera felaktiga eller ofullständiga data.
  • Rätt till radering: du kan begära att data raderas när de inte längre behövs eller när du återkallar ditt samtycke.
  • Rätt till begränsning av behandling: du har rätt att begränsa användningen av dina data under vissa omständigheter.
  • Rätt till dataportabilitet: du kan få dina data i ett digitalt format och överföra dem till en annan leverantör.
  • Rätt att göra invändningar: du har rätt att invända mot behandling av data för marknadsföring eller andra berättigade ändamål.


Dessa rättigheter har förbättrat transparensen och skapat ett större förtroende i digitala relationer.

Vilka skyldigheter har företag enligt GDPR?

Organisationer är skyldiga att:


  • Inhämta uttryckligt, informerat och verifierbart samtycke för att behandla personuppgifter för specifika ändamål.
  • Införa tekniska och organisatoriska åtgärder för att skydda data mot obehörig åtkomst, förlust eller intrång.
  • Föra ett register över behandling (ROPA) och genomföra konsekvensbedömningar (DPIA) för behandling med hög risk.
  • Meddela myndigheterna och de drabbade inom högst 72 timmar vid säkerhetsincidenter.
  • Utse ett dataskyddsombud (DPO) när det krävs.
  • Låta användare återkalla sitt samtycke lika enkelt som de gav det.

Böter och sanktioner vid bristande efterlevnad

Bristande efterlevnad av GDPR kan leda till böter på upp till 4 procent av den globala årsomsättningen eller 20 miljoner euro, beroende på vilket som är högst. Under 2024–2025 utfärdade flera europeiska dataskyddsmyndigheter rekordstora sanktioner:


  • TikTok (Irland): 530 miljoner euro i böter för olagliga dataöverföringar till Kina.
  • Meta (Facebook, Instagram): 1,2 miljarder euro för oriktiga överföringar till USA.
  • Orange Spanien: 1,2 miljoner euro för brister i hanteringen av SIM-dubbletter.
  • Vodafone Tyskland: 45 miljoner euro för säkerhetsbrister i portaler.


Dessutom erkänner europeiska domstolar ersättning för förlorad kontroll över data även när det inte finns någon bevisad materiell skada, vilket vidgar skyddets omfattning.

Internationella dataöverföringar

GDPR kräver att varje dataöverföring utanför Europeiska ekonomiska samarbetsområdet garanterar en likvärdig skyddsnivå. I och med att Privacy Shield,upphörde är mekanismer som standardavtalsklausuler (SCC) och detaljerade bedömningar särskilt viktiga för att undvika mångmiljonböter.

Hur kan Panda Security hjälpa dig att följa GDPR?

På Panda Security erbjuder vi lösningar som hjälper dig att:


  • Skydda din infrastruktur och dina data mot malware (ny länk), ransomware (ny länk) och avancerade attacker.
  • Hantera integritet med verktyg som styr åtkomsten till och användningen av känsliga data.
  • Införa säkerhetspolicyer som säkerställer efterlevnad av lagstiftningen och förebygger dataintrång.


Ta en titt på våra avancerade säkerhetslösningar för företag och privatpersoner på Panda Security. Och om du behöver support eller vägledning, besök vårt resurscenter och vår blogg med uppdaterat innehåll på Panda Media Center.

Vanliga frågor om GDPR
Påverkar GDPR bara europeiska företag?
Nej. Den gäller alla organisationer som behandlar data om europeiska medborgare, även om huvudkontoret ligger utanför EU.
Vad är en säkerhetsincident enligt GDPR?
En säkerhetsincident som äventyrar personuppgifternas konfidentialitet, integritet eller tillgänglighet.
Hur lång tid tar det för dataskyddsmyndigheten att avgöra ett klagomål?
Tillsynsmyndigheten har en lagstadgad tidsfrist för att avgöra klagomål. I Sverige är tillsynsmyndigheten IMY, som utreder anmälningar. Handläggningstiden kan förlängas om ärendet är komplext.
Kan jag begära ersättning för en överträdelse av GDPR?
Ja, du kan begära ersättning om du lider materiell eller immateriell skada till följd av överträdelsen.
Gäller GDPR mitt företags WhatsApp?
Ja, om du behandlar data om europeiska medborgare.
Kan jag begära ersättning enbart på grund av rädsla för att data ska missbrukas?
Europeiska domstolar kräver oftast bevis på faktisk skada, även om vissa godtar ersättning för 'förlorad kontroll'.
Vad behöver jag göra för att överföra data utanför EU?
Du måste använda standardavtalsklausuler (SCC) eller andra mekanismer som garanterar likvärdigt skydd.

Behöver du hjälp?

Ring oss dygnet runt, alla dagar i veckan, och få en kostnadsfri diagnos.

Relaterade ämnen

Ytterligare resurser

Digital säkerhet är allas ansvar. Med rätt information och rätt verktyg kan du minska riskerna och använda internet med större trygghet. Utforska våra guider och skydda din integritet online.