GDPR: General Data Protection Regulation

O que é o GDPR?

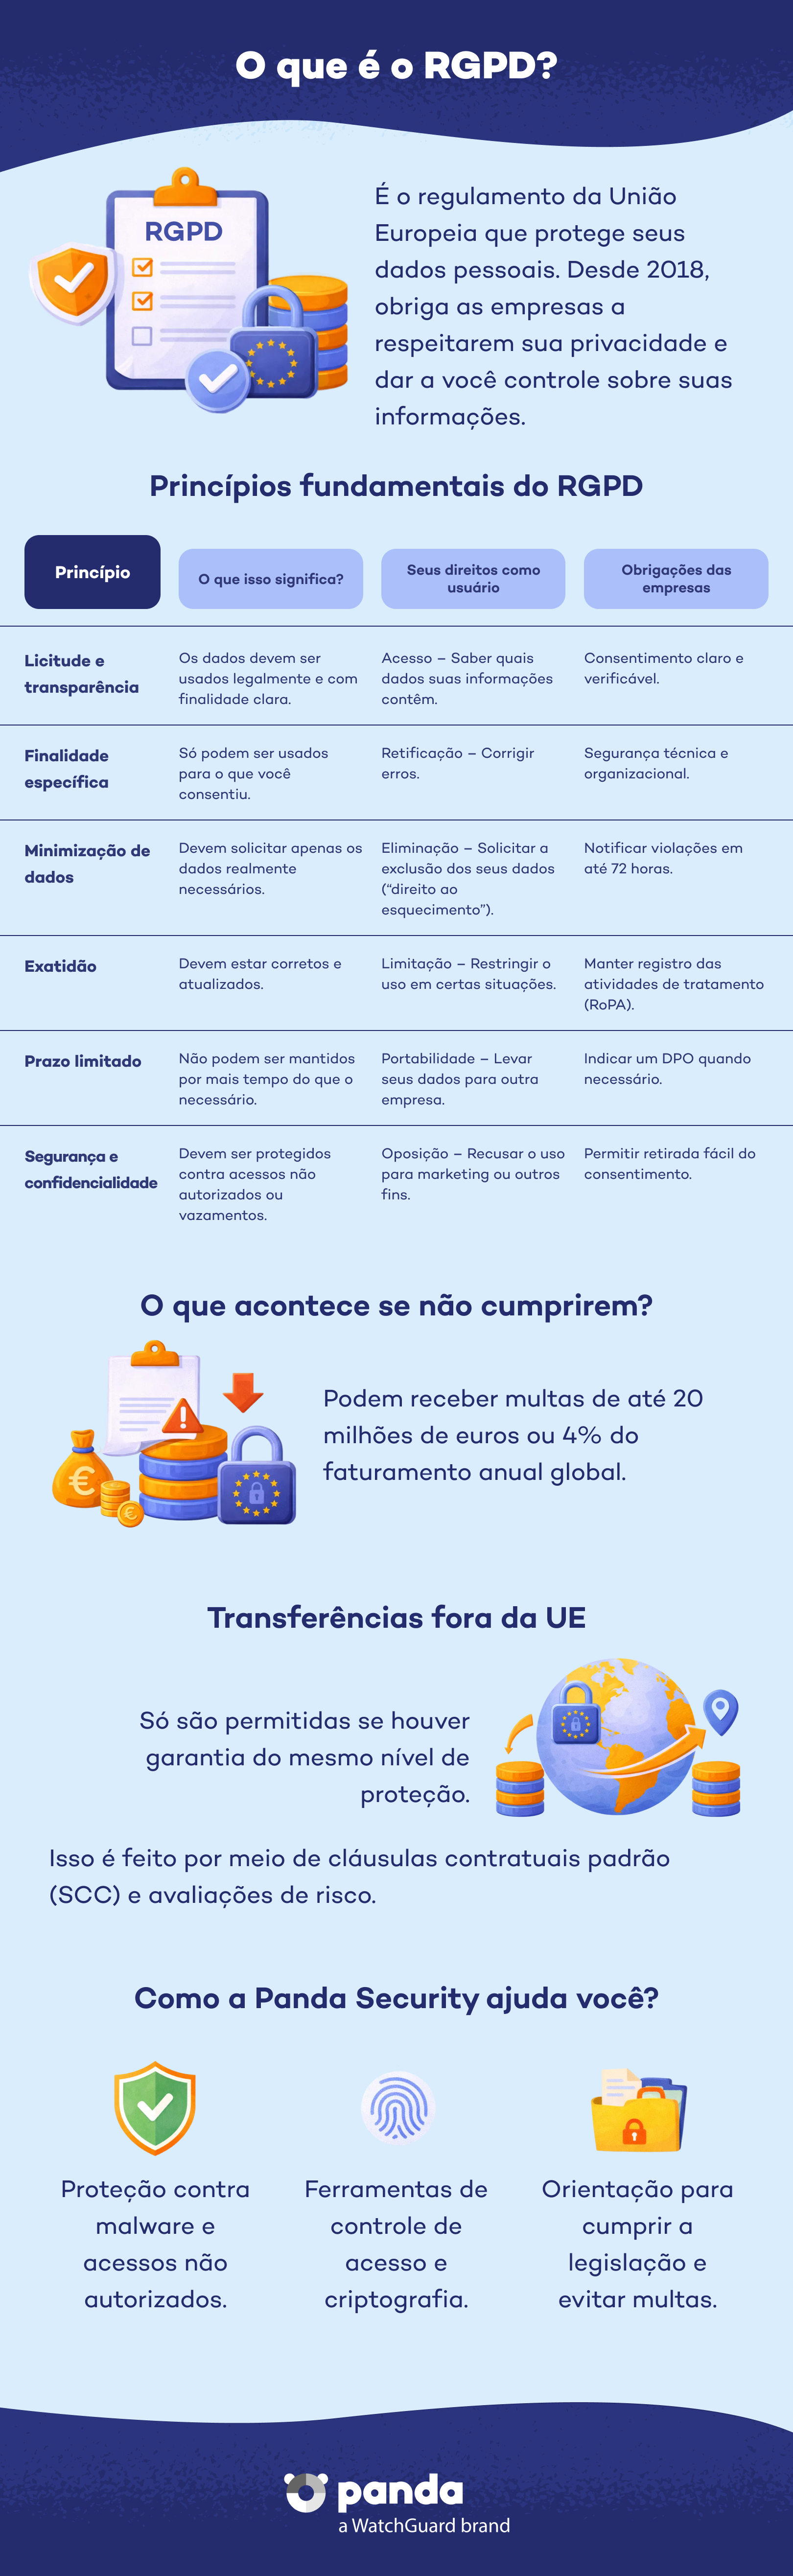
O Regulamento Geral sobre a Proteção de Dados (GDPR) é o regulamento europeu que rege como as organizações devem gerir e proteger os dados pessoais dos cidadãos europeus. Entrou em vigor em 25 de maio de 2018 e, desde então, consolidou-se como uma referência global em privacidade e segurança da informação.


Esse regulamento exige que empresas e outras entidades sejam transparentes, obtenham consentimento explícito e garantam direitos como o acesso, a retificação e a exclusão de dados. Ele se adapta continuamente aos avanços tecnológicos e aos desafios digitais, como a inteligência artificial, os criptoativos e as transferências internacionais massivas de dados.


No Brasil, o marco de referência equivalente é a LGPD (Lei Geral de Proteção de Dados, Lei nº 13.709/2018), fiscalizada pela ANPD (Autoridade Nacional de Proteção de Dados). A LGPD segue princípios muito semelhantes aos do GDPR, por isso a maioria das boas práticas descritas aqui também se aplica a organizações brasileiras.

Experimente o Panda Dome para:Windows | Android | Mac | iOS

Por que o GDPR é importante hoje? Âmbito de aplicação

Os avanços tecnológicos e a digitalização generalizada aumentaram os riscos associados à privacidade. O GDPR é obrigatório para todas as organizações que tratam dados pessoais de residentes na União Europeia, independentemente de onde estejam fisicamente localizadas. Esse marco jurídico estabeleceu um padrão global de proteção de dados e continua sendo a referência para garantir a privacidade na era digital.


Por isso, o GDPR continua sendo essencial para:

  • Proteger os usuários do uso indevido de informações ou de vazamentos de dados.
  • Exigir responsabilização e transparência de empresas, administrações e serviços digitais.
  • Adaptar-se a novos desafios, como o uso da inteligência artificial e as transferências internacionais de dados.


A digitalização massiva e o aumento das ameaças à privacidade tornam o GDPR mais relevante do que nunca hoje para proteger os usuários do uso indevido ou do vazamento de dados, para responsabilizar as empresas e para se adaptar a novos riscos como a IA.

O que é o GDPR? - Panda Security

Princípios básicos do GDPR


Integridade e confidencialidade: a segurança dos dados deve ser protegida para evitar o acesso não autorizado.


  • Licitude, lealdade e transparência: os dados dos usuários devem ser tratados de forma lícita e transparente.
  • Limitação da finalidade: os dados só podem ser usados para a finalidade declarada no momento da coleta.
  • Minimização dos dados: só podem ser coletados os dados estritamente necessários para a finalidade.
  • Exatidão: os dados devem ser mantidos atualizados e corrigidos se estiverem incorretos.
  • Limitação da conservação: os dados não podem ser armazenados por mais tempo do que o necessário.

Direitos dos usuários segundo o GDPR

O GDPR concede aos cidadãos vários direitos fundamentais para exercer controle sobre suas informações:


  • Direito de acesso aos dados: você tem o direito de saber quais informações uma entidade tem sobre você.
  • Direito de retificação: você tem o direito de corrigir dados imprecisos ou incompletos.
  • Direito de exclusão: você pode solicitar a exclusão dos dados quando eles já não forem necessários ou quando você retirar o consentimento.
  • Direito de limitação do tratamento: você tem o direito de restringir o uso dos seus dados em determinadas circunstâncias.
  • Direito à portabilidade dos dados: você pode obter seus dados em formato digital e transferi-los para outro fornecedor.
  • Direito de oposição: você tem o direito de se opor ao tratamento de dados para fins de marketing ou outros fins legítimos.


Esses direitos melhoraram a transparência e geraram maior confiança nas relações digitais.

Que obrigações as empresas têm segundo o GDPR?

As organizações são obrigadas a:


  • Obter consentimento explícito, informado e verificável para tratar dados pessoais com finalidades específicas.
  • Implementar medidas técnicas e organizacionais para proteger os dados contra acesso não autorizado, perda ou violações.
  • Manter um registro de atividades (ROPA) e realizar avaliações de impacto (DPIA) sobre tratamentos de alto risco.
  • Notificar as autoridades e os afetados em no máximo 72 horas em caso de violações de segurança.
  • Designar um Encarregado de Proteção de Dados (DPO) quando exigido.
  • Permitir que os usuários retirem seu consentimento com a mesma facilidade com que o concederam.

Multas e sanções por descumprimento

O descumprimento do GDPR pode resultar em multas de até 4% do faturamento anual global ou € 20 milhões, o que for maior. Em 2024-2025, diversas autoridades europeias de proteção de dados impuseram sanções recordes:


  • TikTok (Irlanda): multa de € 530 milhões por transferências ilegais de dados para a China.
  • Meta (Facebook, Instagram): € 1,2 bilhão por transferências irregulares para os EUA.
  • Orange Espanha: € 1,2 milhão por falhas na gestão de duplicados de SIM.
  • Vodafone Alemanha: € 45 milhões por falhas de segurança em portais.


Além disso, os tribunais europeus reconhecem indenização pela perda de controle sobre os dados mesmo quando não há dano material comprovado, ampliando o alcance da proteção. No Brasil, a LGPD também prevê sanções administrativas aplicadas pela ANPD, incluindo multas de até 2% do faturamento (limitadas a R$ 50 milhões por infração).

Transferências internacionais de dados

O GDPR exige que qualquer transferência de dados para fora do Espaço Econômico Europeu garanta um nível de proteção equivalente. Com o fim do Privacy Shield, mecanismos como as cláusulas contratuais padrão (SCC) e avaliações detalhadas são especialmente importantes para evitar multas milionárias.

Como a Panda Security pode ajudar você a cumprir o GDPR?

Na Panda Security, oferecemos soluções que ajudam você a:


  • Proteger sua infraestrutura e seus dados contra malware, ransomware, e ataques avançados.
  • Gerenciar a privacidade com ferramentas que controlam o acesso e o uso de dados sensíveis.
  • Implementar políticas de segurança que garantem a conformidade legal e previnem violações de dados.


Conheça nossas soluções de segurança avançada para empresas e usuários na Panda Security. E se você precisar de suporte ou orientação, visite nosso centro de recursos e blog com conteúdo atualizado no Panda Media Center.

Perguntas frequentes sobre o GDPR
O GDPR afeta apenas empresas europeias?
Não. Aplica-se a qualquer organização que trate dados de cidadãos europeus, mesmo que sua sede esteja fora da UE. No Brasil, a norma equivalente é a LGPD.
O que é uma violação de segurança segundo o GDPR?
Uma violação de segurança que comprometa a confidencialidade, a integridade ou a disponibilidade dos dados pessoais.
Quanto tempo a autoridade de proteção de dados leva para resolver uma reclamação?
A autoridade competente tem um prazo legalmente estabelecido para resolver reclamações. Na UE, por exemplo, a autoridade espanhola (AEPD) dispõe de até três meses, prorrogáveis se o caso for complexo. No Brasil, a autoridade competente é a ANPD.
Posso pleitear indenização por uma violação do GDPR?
Sim, você pode pleitear indenização se sofrer dano material ou imaterial em decorrência da violação.
O GDPR se aplica ao WhatsApp da minha empresa?
Sim, se você tratar dados de cidadãos europeus.
Posso pleitear indenização apenas com base no receio de uso indevido dos dados?
Os tribunais europeus costumam exigir prova de dano real, embora alguns aceitem indenização pela 'perda de controle'.
O que preciso fazer para transferir dados para fora da UE?
Você deve usar cláusulas contratuais padrão (SCC) ou outros mecanismos que garantam proteção equivalente.

Precisa de ajuda?

Ligue para nós 24 horas por dia, 7 dias por semana, e receba um diagnóstico gratuito.

Tópicos relacionados

Recursos adicionais

A segurança digital é responsabilidade de todos. Com as informações e ferramentas certas, você pode reduzir riscos e usar a internet com mais tranquilidade. Explore nossos guias e proteja sua privacidade online.