Pharming

Wat is pharming?

Pharming is een vorm van cyberaanval die een gebruiker van een legitieme website naar een nepwebsite omleidt, zelfs als die de URL correct heeft ingetypt. Deze stille en geraffineerde techniek is een gevaarlijke evolutie van phishing, omdat ze kan werken zonder dat het slachtoffer op een kwaadaardige link klikt. Daardoor is ze bijzonder lastig te herkennen en te bestrijden.


De term ‘pharming’ combineert de woorden ‘phishing’ en ‘farming’ en verwijst naar de manier waarop cybercriminelen slachtoffers ‘oogsten’ door internetverkeer massaal en automatisch naar frauduleuze sites om te leiden.


Er worden twee hoofdmethoden gebruikt:


  • Het wijzigen van het Hosts-bestand op de computer van de gebruiker.
  • Het vergiftigen van de DNS-cache van een server om meerdere gebruikers op afstand om te leiden.


Pharming valt op door zijn vermogen om onzichtbaar te opereren en webverkeer om te leiden zonder dat slachtoffers op een kwaadaardige link hoeven te klikken.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Hoe werkt pharming?

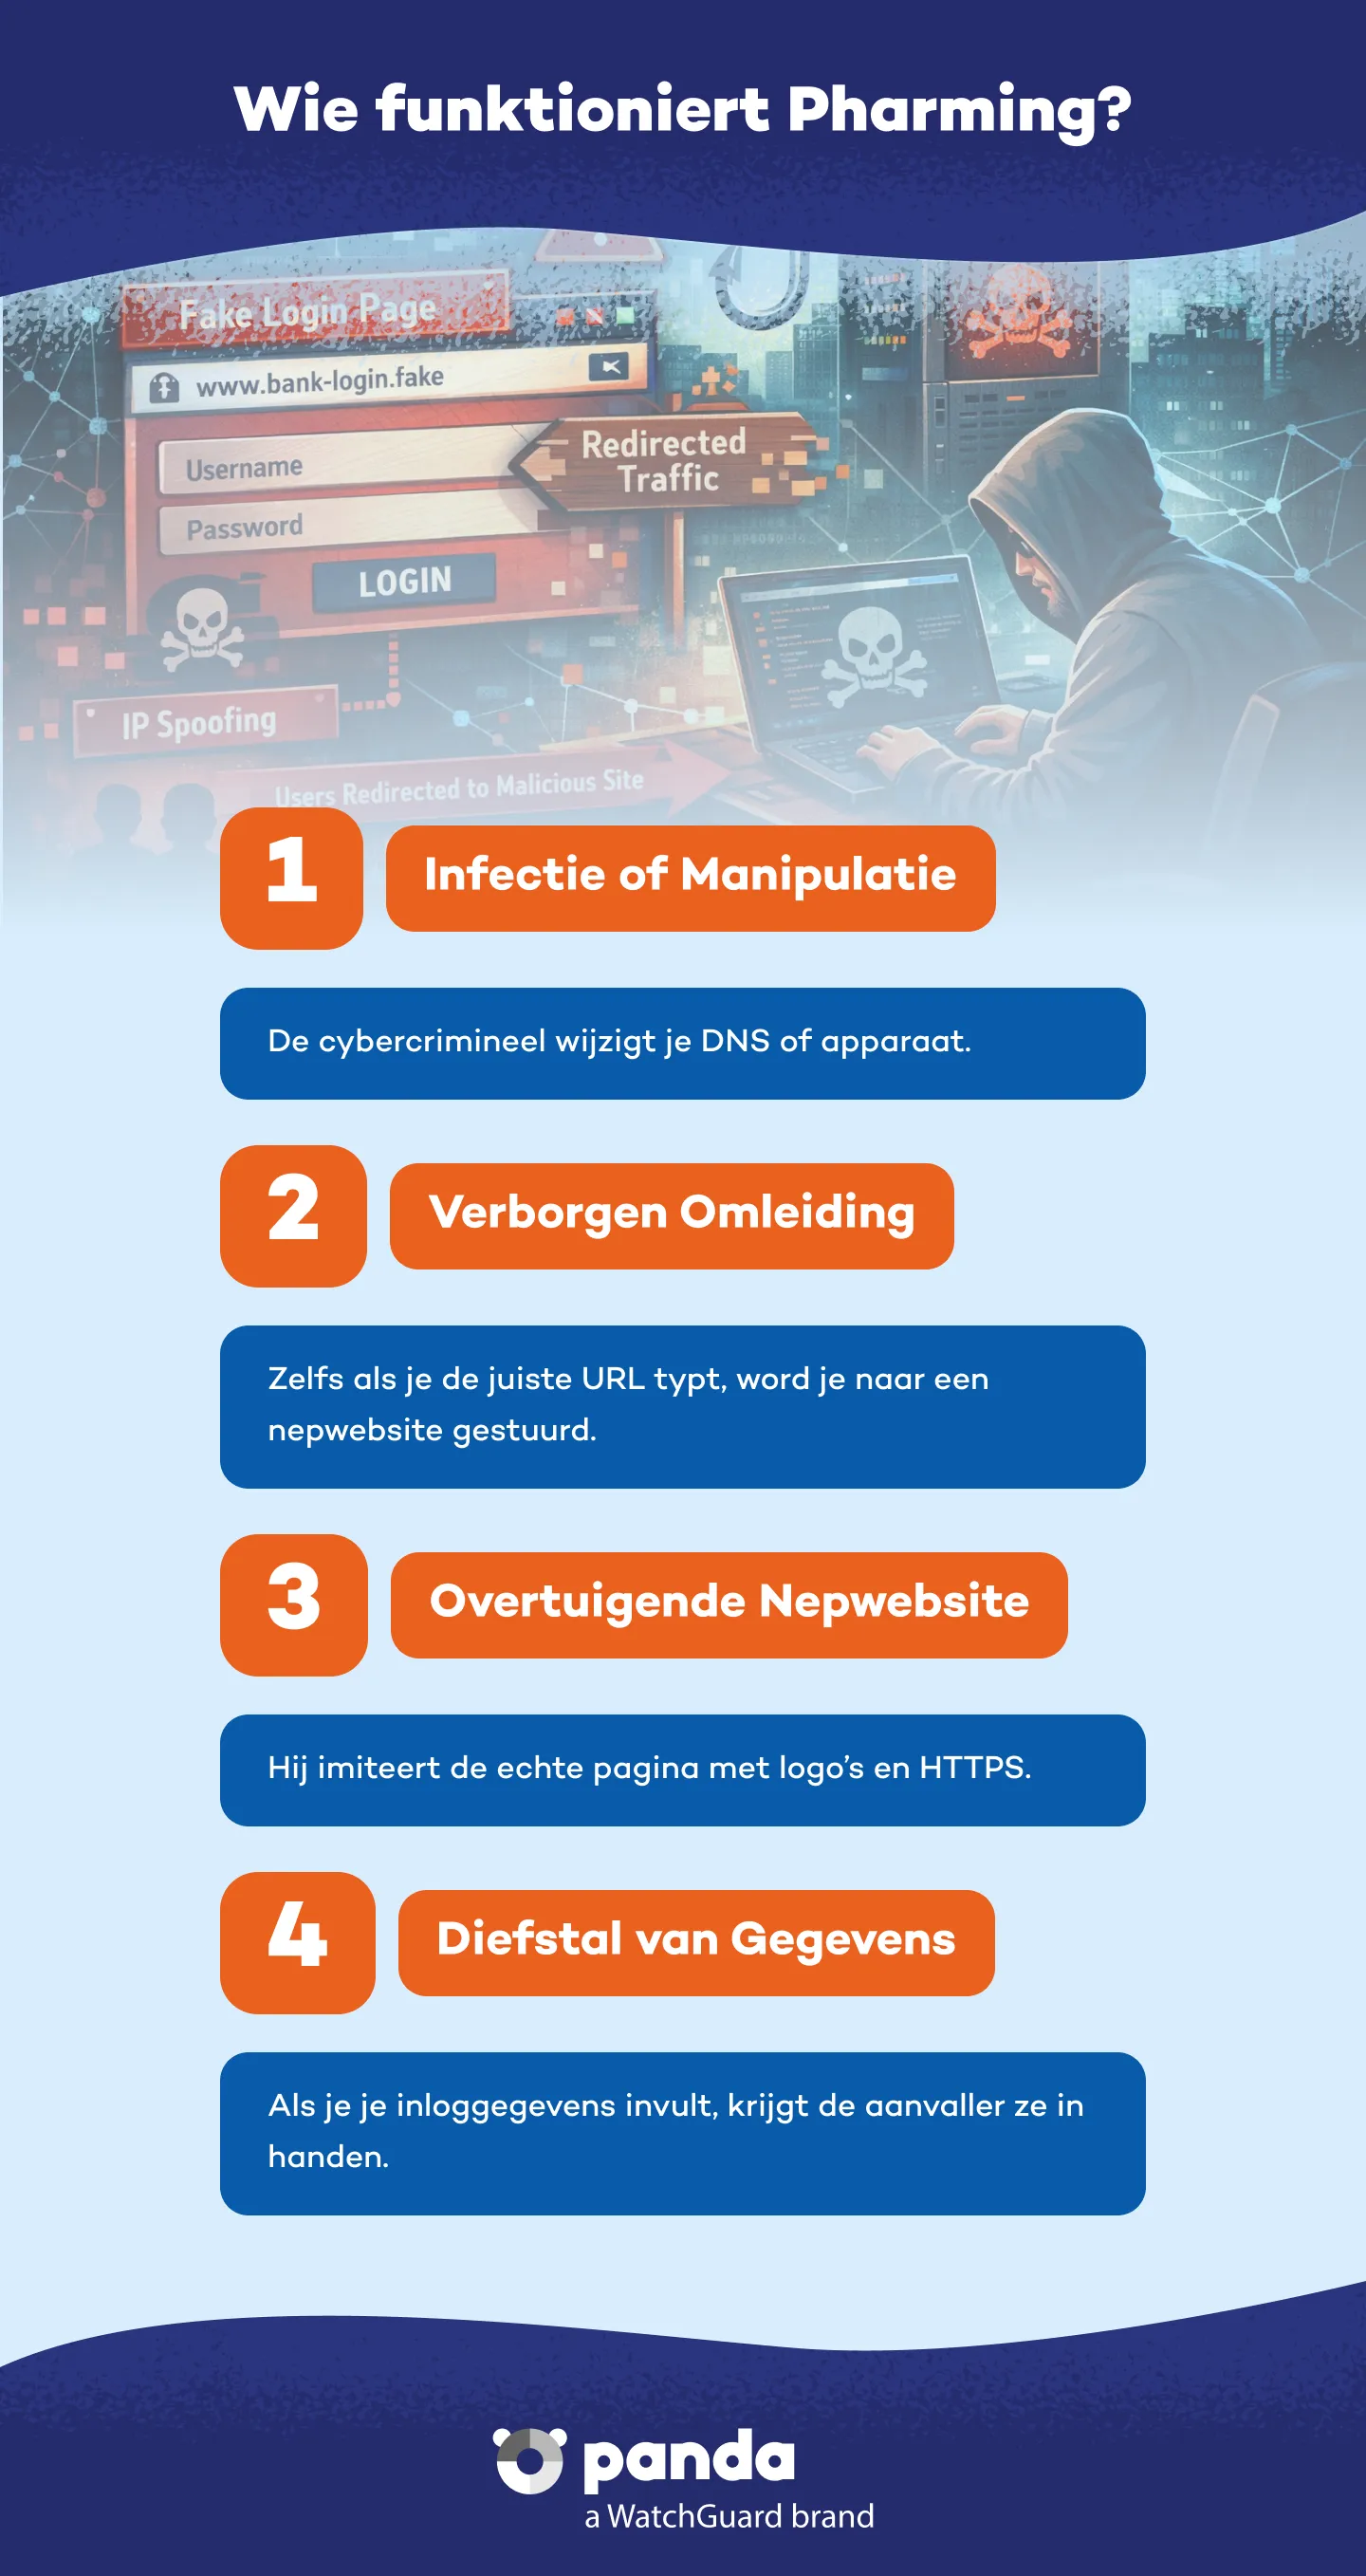
To understand the seriousness of pharming, it is important to know the technicalities of how it works and why it can be so effective even against the most cautious users.


1. DNS Poisoning

The DNS (Domain Name System) translates legitimate domain addresses into numerical IP addresses. If an attacker manages to modify the entries of a DNS server, they associate a legitimate domain with a fraudulent IP address. Any user that makes a request to the server will be redirected to a fake website, even if they typed the address correctly.


2. Hosts File Manipulation

This local file also translates domain names. Malware can edit the Hosts file on your computer, so that even without an Internet connection, your device associates a legitimate website with a false IP address controlled by the adversaries.


3. Malicious Proxy Servers

Users who use non-trusted, anonymous proxy servers to hide their IP address may fall victim if that proxy has been compromised. Even if the local DNS system works well, the manipulated proxy can redirect the user to fake websites that appear to be legitimate.

Hoe werkt pharming? - Panda Security

De echte dreiging van pharming is dat het, anders dan phishing, zonder tussenkomst van de gebruiker kan worden uitgevoerd en zelfs basale veiligheidsgewoonten omzeilt.

Verschillen tussen phishing en pharming

In de wereld van cyberbeveiliging worden phishing en pharming nogal eens met elkaar verward, omdat beide aanvalsvormen hetzelfde doel hebben: gebruikers verleiden om persoonlijke of financiële informatie prijs te geven. Hoewel de gevolgen op elkaar lijken, verschillen hun methoden, mate van geraffineerdheid en werkwijze radicaal. Het is cruciaal om ze te onderscheiden, want hun mechanismen, doelen en de manier waarop je ze herkent zijn verschillend.


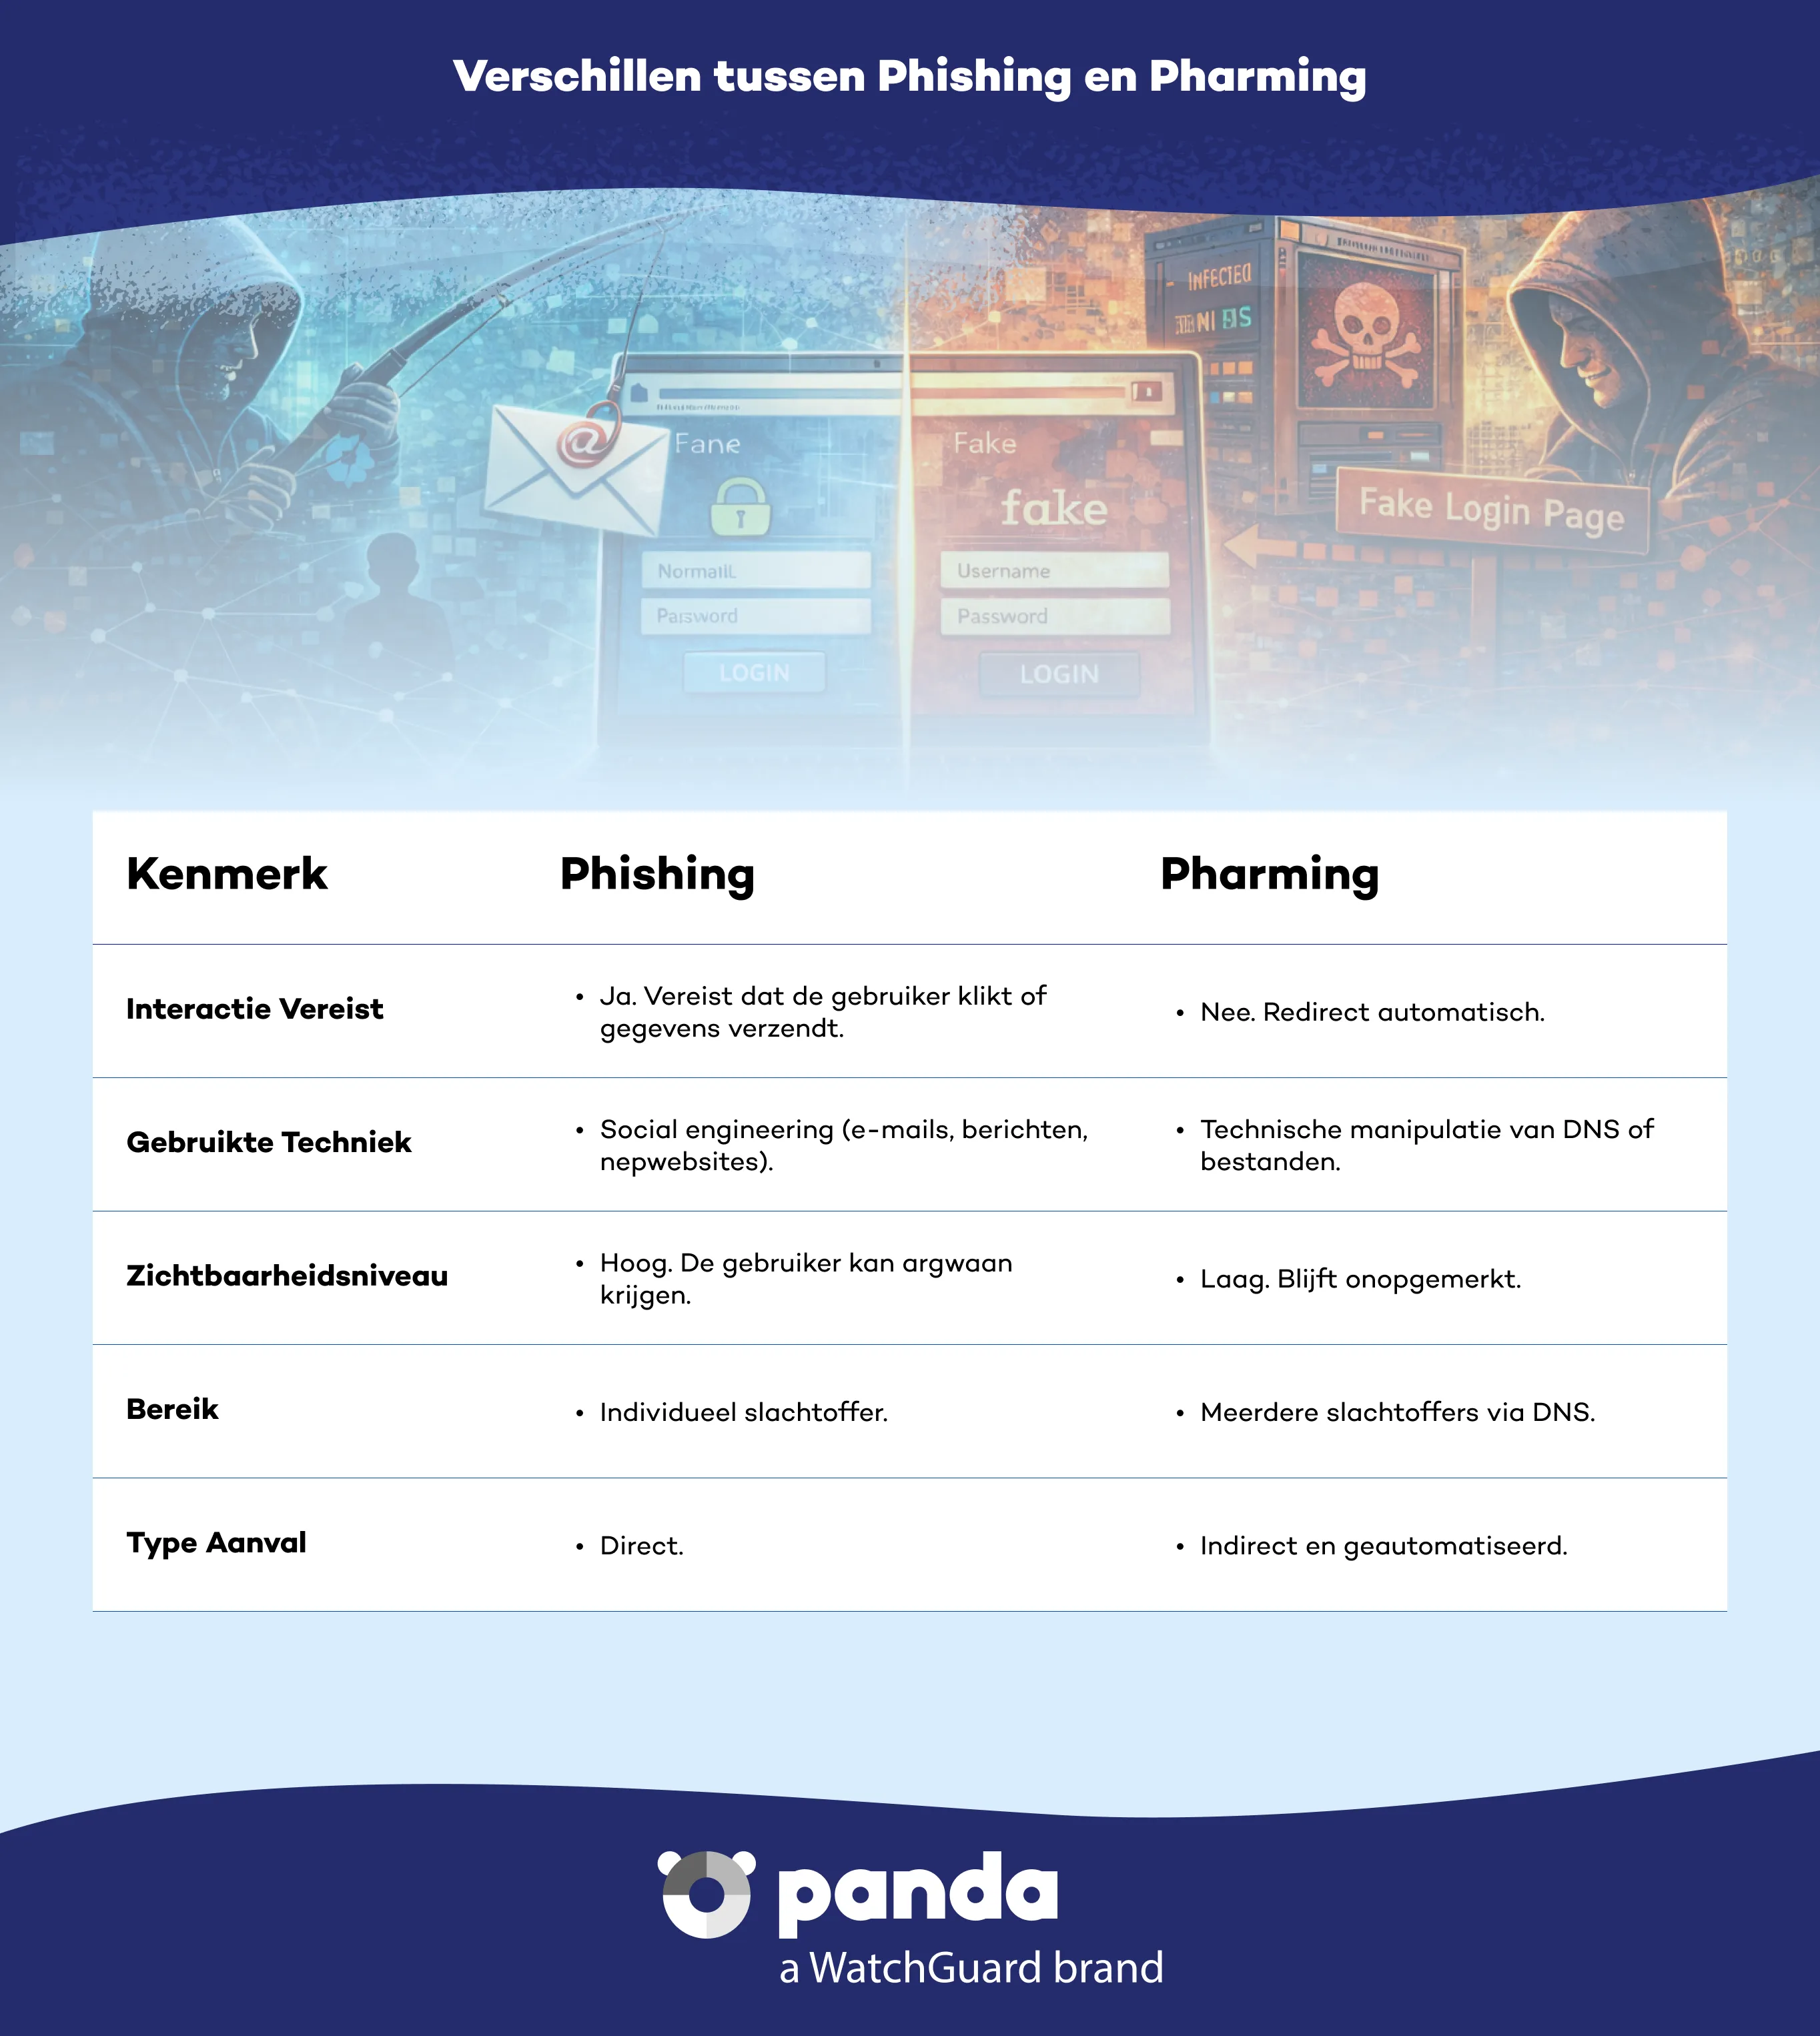
Waar phishing leunt op social engineering en emotionele manipulatie om gebruikers te strikken, opereert pharming op een technischer niveau en leidt het slachtoffers naar frauduleuze pagina’s zonder dat zij iets verdachts hoeven te doen. Met andere woorden: phishing draait om menselijke fouten, terwijl pharming misbruik maakt van kwetsbaarheden in de netwerkinfrastructuur.


Een van de opvallendste verschillen is de mate van zichtbaarheid. Phishing heeft vaak duidelijke signalen: vreemde links, spelfouten, verdachte afzenders of verzonnen verhalen die om urgentie schreeuwen. Pharming gaat juist veel discreter te werk. Websites die legitiem lijken, zonder zichtbaar verschil in het adres in de browser, maken het bijzonder gevaarlijk voor minder technische gebruikers.


Een ander belangrijk verschil is de reikwijdte. Phishing richt zich vaak op specifieke personen of groepen met persoonlijke of groepsberichten om enkele gebruikers te misleiden. Pharming kan daarentegen duizenden mensen tegelijk treffen als het een DNS-server of een gedeelde router compromitteert en alle gebruikers ongemerkt omleidt.


Ook de technische complexiteit verschilt. Phishing kan worden uitgevoerd door cybercriminelen met relatief basale kennis, dankzij geautomatiseerde tools en kant-en-klare e-mailsjablonen. Pharming vereist daarentegen meer technische vaardigheid, omdat het systeembestanden wijzigt of netwerkapparaten compromitteert om verkeer blijvend om te leiden.

Het verschil tussen phishing en pharming - Panda Security

Hoewel phishing en pharming hetzelfde resultaat nastreven — de diefstal van vertrouwelijke gegevens — doen ze dat op heel verschillende manieren. De eerste leunt op directe misleiding van de gebruiker, de tweede manipuleert de netwerkinfrastructuur om het surfgedrag van een gebruiker om te leiden zonder argwaan te wekken. Inzicht in deze verschillen is essentieel om de juiste beschermingsmaatregelen tegen elke dreiging toe te passen en een complete digitale verdediging te waarborgen.

Waarom is pharming gevaarlijk?

Naast de misleiding zit het echte risico van pharming in het vermogen om meerdere gebruikers tegelijk te misleiden, zelfs de meest ervaren.


  • Automatisch: er is geen interactie of menselijke fout nodig om het te laten werken.
  • Onzichtbaar: de omleiding gebeurt zelfs als de URL correct wordt ingevoerd, en veel slachtoffers merken de aanval pas op nadat ze onbewust hun persoonlijke of bankgegevens al hebben prijsgegeven.
  • Massaal: door één enkele DNS-server te compromitteren kan het duizenden gebruikers tegelijk treffen.
  • Perfecte nabootsing: neppagina’s bootsen echte websites nauwkeurig na, zelfs met gestolen of verkeerd geconfigureerde HTTPS-certificaten.


Pharming is een stille maar zeer effectieve dreiging die de gevoelige informatie van individuele gebruikers en hele organisaties kan compromitteren zonder argwaan te wekken.

Hoe bescherm je je tegen pharming?

Hoewel pharming lastig te herkennen is, zijn er effectieve preventieve maatregelen waarmee bedrijven en gebruikers het risico kunnen verkleinen.


Gebruik geavanceerde beveiligingsoplossingen met DNS-bescherming

Panda Dome detecteert frauduleuze omleidingen, beschermt tegen malware die het Hosts-bestand wijzigt en blokkeert kwaadaardige sites in realtime voor veilig surfen.


Bezoek alleen websites met een geldig HTTPS-certificaat

Het biedt geen garantie, maar de aanwezigheid van HTTPS en een geldig certificaat is een eerste aanwijzing om nepsites te vermijden. Controleer het slotje en het digitale certificaat.


Vermijd onbekende proxy’s en openbare netwerken

Het gebruik van openbare of gratis proxyservers kan je verkeer ongemerkt blootstellen aan DNS-vergiftiging. Panda biedt een VPN om je online identiteit te beschermen en veilig en zonder beperkingen te surfen.


Werk systemen en routers bij

Houd besturingssystemen en de firmware van routers en browsers up-to-date om kwetsbaarheden te voorkomen die met pharming worden misbruikt. Aanvallers benutten niet-gepatchte kwetsbaarheden. Houd alles bij, ook de databases van je antivirus.


Stel veilige DNS-servers in

Gebruik betrouwbare DNS-servers (zoals Google DNS, Cloudflare of die van je provider) en wijzig de standaardinstellingen van je netwerk.
Pharming is een stille evolutie van online fraude. Het hangt niet af van de goedgelovigheid van gebruikers, maar van technische zwakke plekken in de netwerkinfrastructuur. Hoewel het lastig te herkennen is, is het niet onmogelijk te voorkomen. De combinatie van goede digitale gewoonten en geavanceerde beveiligingsoplossingen zoals Panda Dome beschermt zowel gebruikers als bedrijven effectief tegen deze geraffineerde dreiging.

Veelgestelde vragen
Wat is het verschil tussen phishing en pharming?

Phishing draait om het verleiden van gebruikers om op neplinks te klikken, terwijl pharming netwerken manipuleert om gebruikers automatisch naar een nepwebsite om te leiden zonder dat ze het merken.

Wat gebeurt er als ik de URL correct intyp?

Bij pharming hoef je het adres niet verkeerd in te typen. Als het DNS is gecompromitteerd, word je toch omgeleid.

Kan ik weten of ik slachtoffer ben van pharming?

Dat is niet altijd duidelijk en visueel erg lastig te herkennen. Enkele aanwijzingen:


  • Fouten of verschillen in het ontwerp van de website.
  • Problemen met het HTTPS-certificaat.
  • Een licht afwijkende URL of geen slotje.
  • Ongebruikelijke verzoeken om persoonsgegevens.
Kan een antivirus een pharmingaanval stoppen of detecteren?

Een traditionele antivirus is mogelijk niet genoeg. Je hebt een complete beveiligingsoplossing nodig met DNS-bescherming, het blokkeren van kwaadaardige websites, antiphishing en malwaredetectie, zoals de Panda Dome-reeks.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.