Digitale Fraude

Wat is digitale fraude?

Digitale fraude omvat elke vorm van bedrog, oplichting of illegale activiteit via internet met als doel geld, persoonsgegevens of bankgegevens te stelen. Cybercriminelen combineren hiervoor vaak schadelijke software met psychologische manipulatie.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Hoe werkt digitale fraude?

Een paar jaar geleden bestond phishing uit massale e-mails die slecht geschreven waren en in één oogopslag te herkennen waren. Tegenwoordig krijgen we echter te maken met aanvallen die bijna onmogelijk te detecteren zijn. Bij Panda Security hebben we een opmerkelijke ontwikkeling waargenomen: digitale oplichting is uitgegroeid tot een waar staaltje van sociale en technische manipulatie.

Stap voor stap: zo verloopt digitale fraude

De meeste digitale fraude volgt vier herkenbare fasen:


  1. De eerste impact: Een sms over een geblokkeerde bankrekening of een dringend bericht van een vermeend familielid creëert onrust en tijdsdruk.
  2. De gegevens worden buitgemaakt: Het slachtoffer klikt op een frauduleuze link en voert gegevens in op een nagemaakte website.
  3. Het beslissende moment: De valse website vraagt om de eenmalige verificatiecode die per sms wordt ontvangen.
  4. De laatste misleiding: De transactie wordt voltooid voordat het slachtoffer kan reageren.
De meest voorkomende vormen van digitale fraude - Panda Security

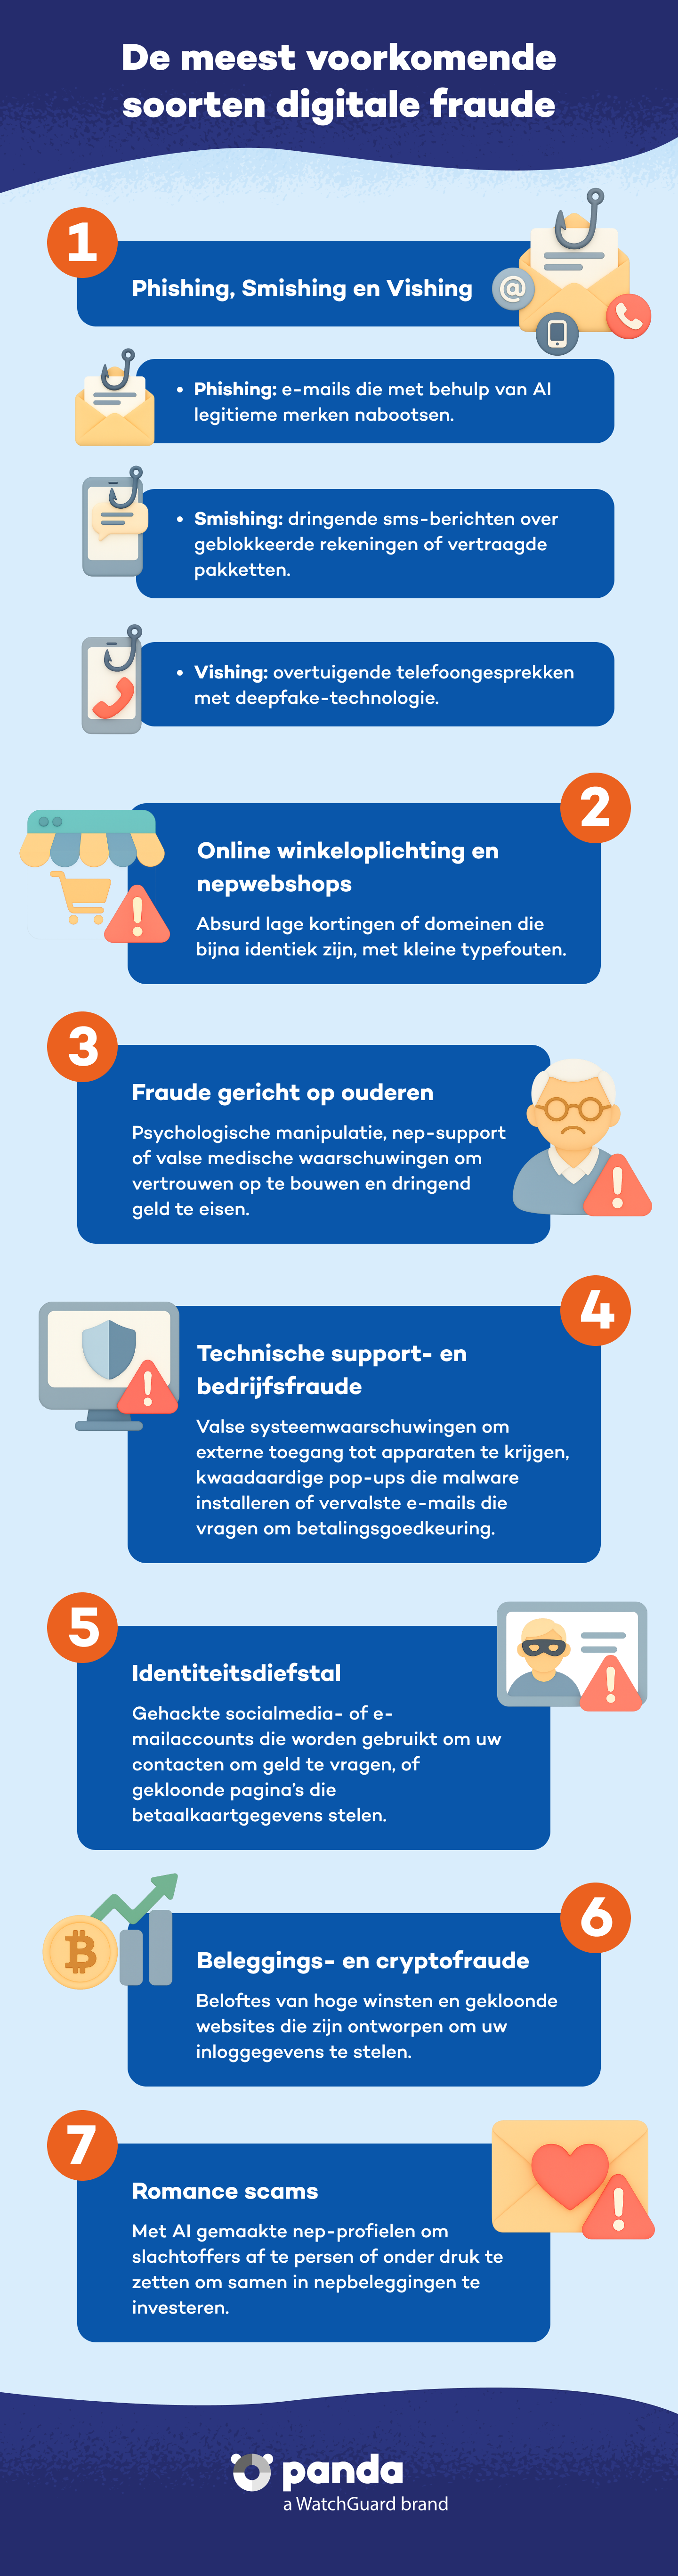
Phishing, smishing en vishing

Cybercriminaliteit is geëvolueerd van algemene oplichting naar zeer gerichte aanvallen, dankzij geavanceerdere en moeilijker te detecteren hulpmiddelen. Criminelen maken op drie belangrijke manieren misbruik van onze dagelijkse communicatiekanalen:


  • Phishing via mails : AI helpt criminelen foutloze berichten te maken en legitieme merken en domeinen na te bootsen.
  • Smishing via sms: Dringende waarschuwingen over geblokkeerde rekeningen of pakketten leiden naar een valse website.
  • Vishing via telefoon: Oplichters gebruiken overtuigingstechnieken en soms deepfaketechnologie om gevoelige gegevens of betalingen te verkrijgen.

Fraude bij online aankopen en nepwebshops

Een nepwebshop probeert u te laten betalen voor een product dat nooit wordt geleverd en tegelijkertijd uw kaartgegevens te stelen.


  1. Nepwinkels met onweerstaanbare aanbiedingen: Websites worden speciaal gebouwd rond onrealistische kortingen en verdwijnen na bestellingen.
  2. Lookalike-domeinen en gekloonde websites: Kleine wijzigingen of typefouten laten een domein op dat van een bekende winkel lijken.

Digitale fraude gericht op ouderen

Sociaal isolement, vertrouwen en minder ervaring met digitale omgevingen kunnen door oplichters worden uitgebuit.


  • Geloofwaardigheid opbouwen: De oplichter doet zich voor als een bank of technische ondersteuning.
  • Vertrouwen winnen: Het verhaal wordt aangepast en het contact wordt voortgezet om nabijheid te suggereren.
  • Uitbuiting en urgentie: Vervolgens wordt om geld of gevoelige gegevens gevraagd vanwege een vermeende noodsituatie.

Fraude met technische ondersteuning

Cybercriminelen richten zich niet langer alleen op individuele gebruikers, maar ook op de bedrijven waarvoor zij werken, en manipuleren werknemers door een vals gevoel van urgentie te wekken:


  • Valse technische ondersteuning: Het slachtoffer wordt gevraagd externe toegang te geven of kaart- en bedrijfsgegevens te delen.
  • Valse updates en scareware: Pop-ups bootsen systeemmeldingen na en installeren in werkelijkheid malware.
  • Identiteitsfraude op het werk: E-mails van een vermeende collega of leidinggevende vragen om een betaling, gegevens of een download.


Digitale identiteitsdiefstal

Bij digitale identiteitsdiefstal gebruiken cybercriminelen onrechtmatig persoonsgegevens of de identiteit van een organisatie.


  • Zich voordoen als een merk of organisatie: Identieke, gekloonde websites die zijn ontworpen om gebruikers te misleiden en hen ertoe te brengen hun inloggegevens of creditcardgegevens vrij te geven.
  • Gekloonde profielen op sociale media: Valse accounts die zijn aangemaakt met de namen en foto’s van echte personen om dringende geldovermakingen te vragen of volgers door te verwijzen naar oplichtingswebsites.
  • Account-overname: Criminelen krijgen de volledige controle over een e-mailaccount of een profiel op sociale media om contacten op te lichten of ongeautoriseerde banktransacties uit te voeren.

Beleggings- en cryptofraude

Cryptotransacties zijn doorgaans onomkeerbaar, waardoor gestolen geld vaak moeilijk terug te halen is.


  • Manipulatiefraude: Slachtoffers worden gelokt met beloften van hoge winsten, bijvoorbeeld via rug pulls of frauduleuze muntuitgiftes.
  • Toegangsfraude: Phishinglinks en valse waarschuwingen bootsen officiële platforms na om inloggegevens te stelen.

Romantische oplichting en nepprofielen

Datingapps en sociale media zijn de belangrijkste platforms voor romantische oplichting. Dankzij kunstmatige intelligentie hebben oplichters hun methoden verfijnd:


  • Geautomatiseerde romantische oplichting: Ze gebruiken AI en deepfake-tools om gezichten na te bootsen of stemmen te klonen, om zo slachtoffers onder druk te zetten om geld over te maken.
  • Chantage: slachtoffers worden gemanipuleerd om compromitterende foto’s of video’s te delen, en als ze niet onmiddellijk betalen, wordt gedreigd de inhoud openbaar te maken.
  • Pig Butchering: er wordt in de loop van de tijd een fictieve relatie opgebouwd, en het slachtoffer wordt overgehaald om samen te investeren in nep-cryptovaluta-platforms.
Waarschuwingssignalen om digitale fraude te herkennen - Panda Security

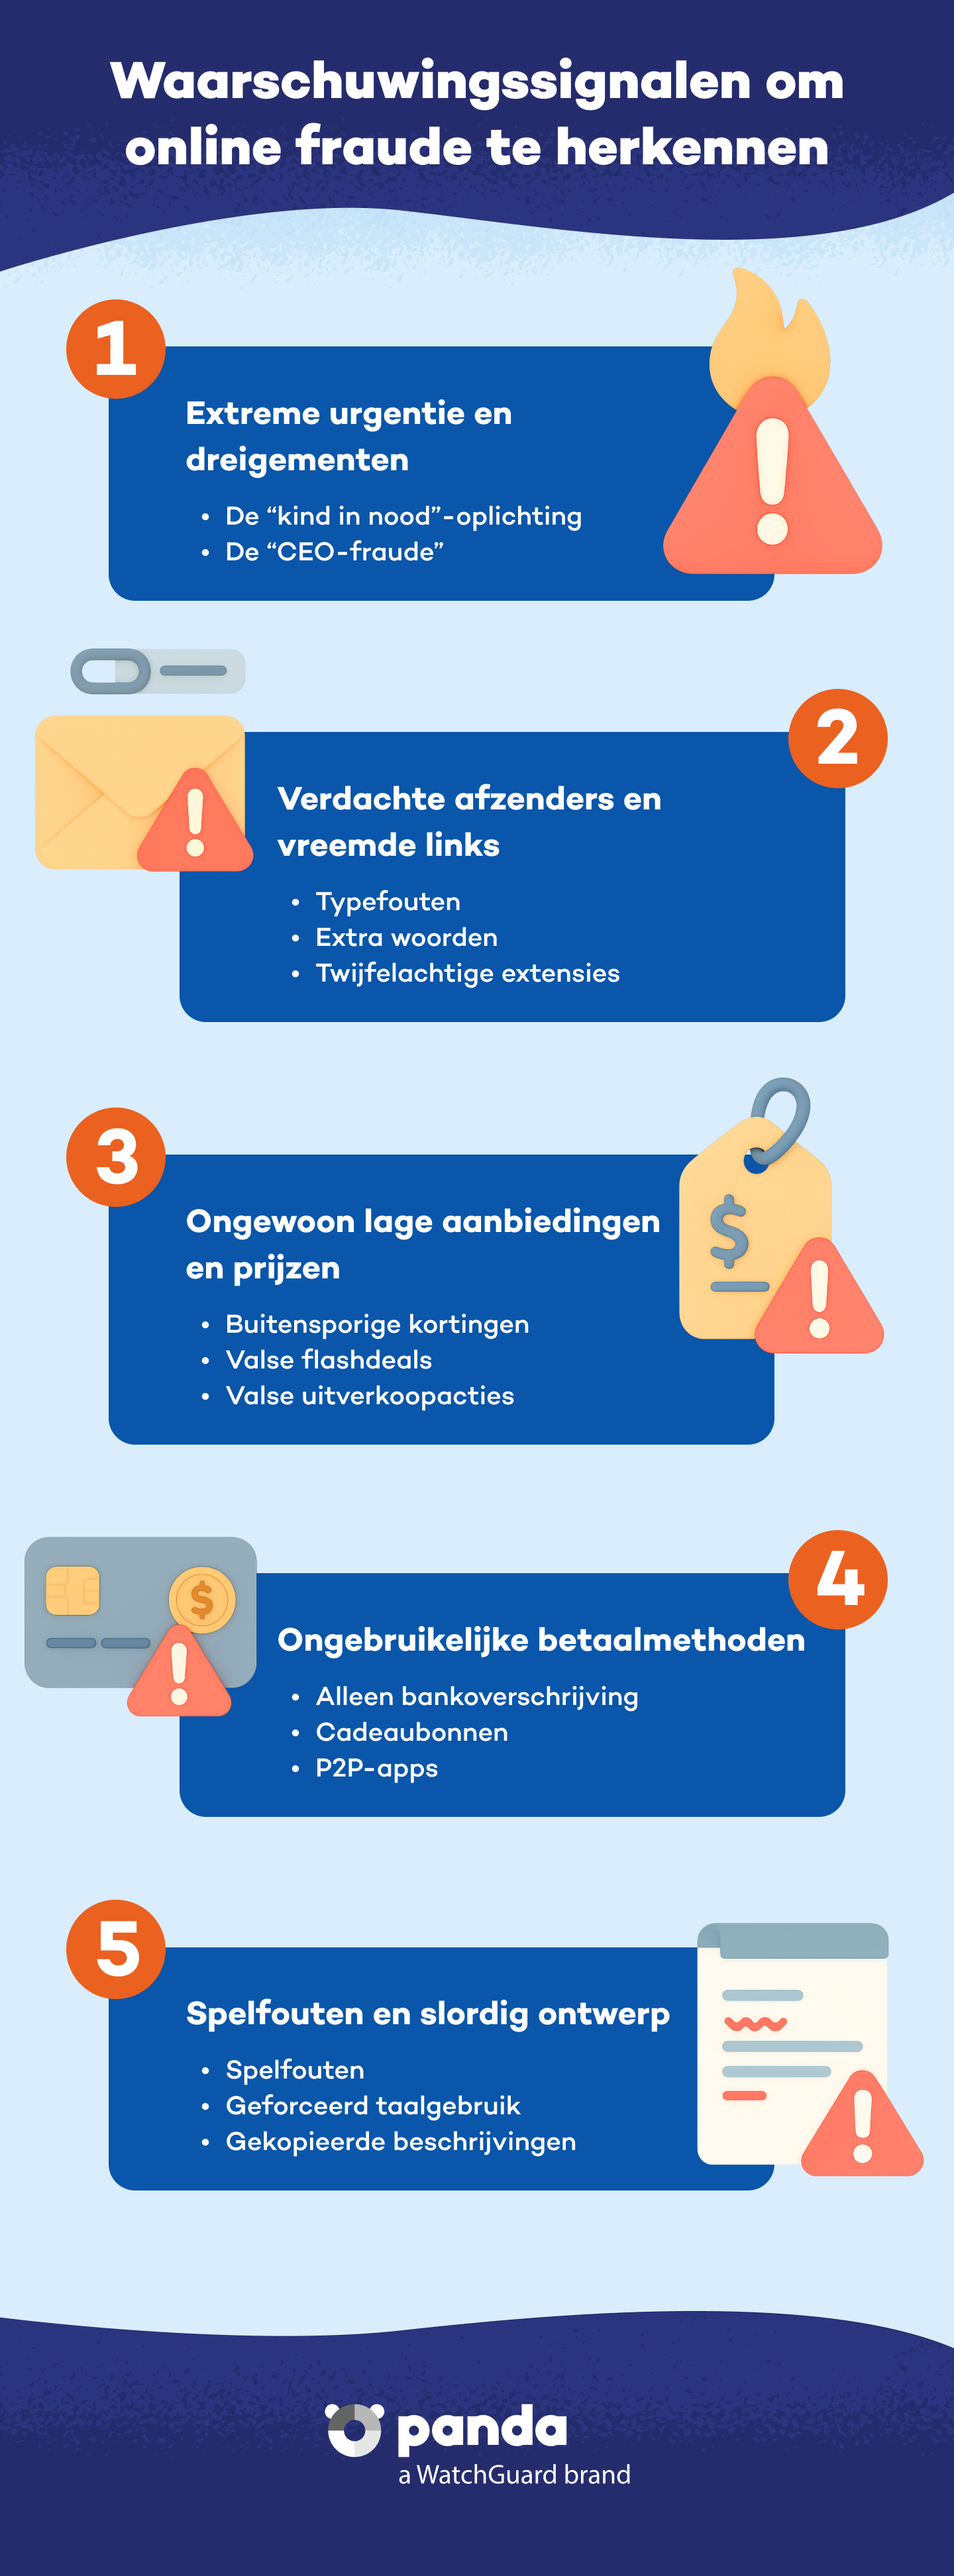
Extreme urgentie en dreigementen

Fraudeurs gebruiken angst en tijdsdruk om slachtoffers impulsief te laten handelen.


  1. De “kind in nood”-fraude: Een onbekend nummer doet zich voor als uw kind en vraagt dringend om geld.
  2. CEO-fraude: Een leidinggevende wordt geïmiteerd om een medewerker onder druk te zetten een ongebruikelijke betaling goed te keuren.

Verdachte afzenders en vreemde links

Cybercriminelen maken gebruik van haast en onoplettendheid om te voorkomen dat we links zorgvuldig controleren en zo in de val lopen. Leren hoe je een URL moet controleren, is een van de meest effectieve manieren om de zwendel te ontmaskeren:


  • Typefouten of gewijzigde letters: De letter “l” vervangen door een “I”. Op het eerste gezicht lijken ze identiek, maar ze leiden naar frauduleuze servers.
  • Extra woorden toegevoegd aan het oorspronkelijke domein: kunstmatige extensies die zijn ontworpen om een vals gevoel van vertrouwen te wekken.
  • Ongebruikelijke domeinextensies: eindes zoals .xyz, .top, .biz of .shop op websites die zogenaamd tot officiële organisaties behoren.

Ongebruikelijk lage prijzen en aanbiedingen

Onweerstaanbare prijzen zetten ons ertoe aan impulsief te kopen voordat de aanbieding verdwijnt. Als een artikel slechts een fractie van zijn werkelijke waarde kost, is de kans uiterst groot dat je te maken hebt met een nepwebwinkel:


  • Buitensporige kortingen: prijzen die veel lager liggen dan die van welke andere officiële verkoper dan ook.
  • Permanente nep-‘flash sales’: afteltimers en dringende oproepen die zijn bedoeld om je onder druk te zetten om onmiddellijk te kopen, ook al loopt de aanbieding in werkelijkheid nooit af.
  • Luxeartikelen in de uitverkoop: exclusieve merken of geavanceerde technologie die tegen onmogelijke kortingen worden verkocht onder het voorwendsel van een vermeende winkelsluiting.

Ongebruikelijke of onbeveiligde betaalmethoden

Frauduleuze platforms baseren hun betalingssystemen op methoden die niet ongedaan kunnen worden gemaakt of getraceerd:


  • Alleen bankoverschrijving: De website staat geen kaartbetalingen toe en dwingt je om een directe bankoverschrijving te doen om de bestelling te verwerken.
  • Verzoek om cadeaubonnen: U wordt gevraagd om codes van prepaid cadeaubonnen op te geven als betaalmiddel, een methode die volledig anoniem en onomkeerbaar is.
  • Gebruik van P2P-apps: Er wordt druk uitgeoefend om geld over te maken via apps voor directe peer-to-peer-betalingen in plaats van via gereguleerde commerciële betalingsgateways.

Spelfouten en een slecht websiteontwerp

Veel frauduleuze websites worden haastig opgezet met als enig doel lang genoeg online te blijven om gegevens te verzamelen voordat ze worden gemeld. Daardoor komen fouten in de inhoud vaak voor:


  • Spelfouten: Errors that an official brand would never allow in its communications.
  • Onhandige of inconsistente taal: tekst die gehaast overkomt of woord voor woord automatisch uit een andere taal lijkt te zijn vertaald.
  • Gekloonde beschrijvingen: identieke productteksten die in verschillende delen van de website worden herhaald zonder specifieke technische details te verstrekken.

Wat moet u doen als u slachtoffer bent van digitale fraude?

De Europese PSD2-regels geven consumenten rechten bij betalingsfraude. Banken moeten transacties onderzoeken en kunnen gehouden zijn het bedrag terug te betalen wanneer zij niet aantonen dat de betaling veilig is geautoriseerd.


Handel snel. Neem direct contact op met uw bank, blokkeer kaarten en probeer lopende overschrijvingen te stoppen of terug te halen. Bewaar sms-berichten, e-mails, screenshots, transactiegegevens, telefoonnummers en links. Doe vervolgens aangifte bij de politie of de bevoegde nationale fraudemeldinstantie.


Social-engineeringfraude is ingewikkelder wanneer het slachtoffer de betaling zelf heeft uitgevoerd. U kunt nog steeds een klacht indienen wanneer de systemen van de bank een duidelijk verdachte transactie niet hebben gesignaleerd. Neem ook contact op met de bevoegde gegevensbeschermingsautoriteit als persoonsgegevens zijn gestolen.

Bescherm uw digitale leven tegen fraude met Panda Security

Het is van essentieel belang om de wachtwoorden van je accounts regelmatig te wijzigen om je persoonlijke en bankgegevens te beschermen, maar we kunnen er niet volledig op vertrouwen dat we nooit een menselijke fout maken.


Panda Dome biedt realtime bescherming die het gedrag van je apparaat analyseert en de websites die je bezoekt in de gaten houdt, waardoor de toegang tot gevaarlijke websites of phishingpogingen automatisch wordt geblokkeerd nog voordat je erop klikt. Daarnaast bevat het essentiële tools zoals een wachtwoordbeheerder en een VPN om je verbinding te versleutelen en je gegevens te beschermen.

Veelgestelde vragen over digitale fraude
Welke vormen van digitale fraude zijn het meest voorkomend en gevaarlijk?
Phishing, smishing en vishing behoren tot de meest voorkomende vormen. Ook nepwebshops, technische-supportfraude, identiteitsdiefstal en frauduleuze beleggingen komen veel voor.
Kan ik een overschrijving betwisten die ik zelf na misleiding heb goedgekeurd?
Ja, al zijn dergelijke zaken complexer. Beschrijf hoe de betaling tot stand kwam en waarom het fraudedetectiesysteem van de bank had moeten reageren op een duidelijk ongebruikelijk transactiepatroon.
Welke waarschuwingssignalen helpen digitale fraude herkennen?
Let op extreme urgentie, bedreigingen, vreemde links, kleine typefouten in domeinen, onrealistisch lage prijzen en betaalmethoden die moeilijk te traceren of terug te draaien zijn.
Hoe beschermt Panda Dome tegen nieuwe vormen van digitale fraude?
Panda Dome controleert het gedrag van het apparaat en het webverkeer in realtime en kan schadelijke of gekloonde websites blokkeren. De VPN en wachtwoordmanager versterken de beveiliging van verbindingen en dagelijkse aanmeldingen.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.