AVG: Algemene verordening gegevensbescherming

Wat is de AVG?

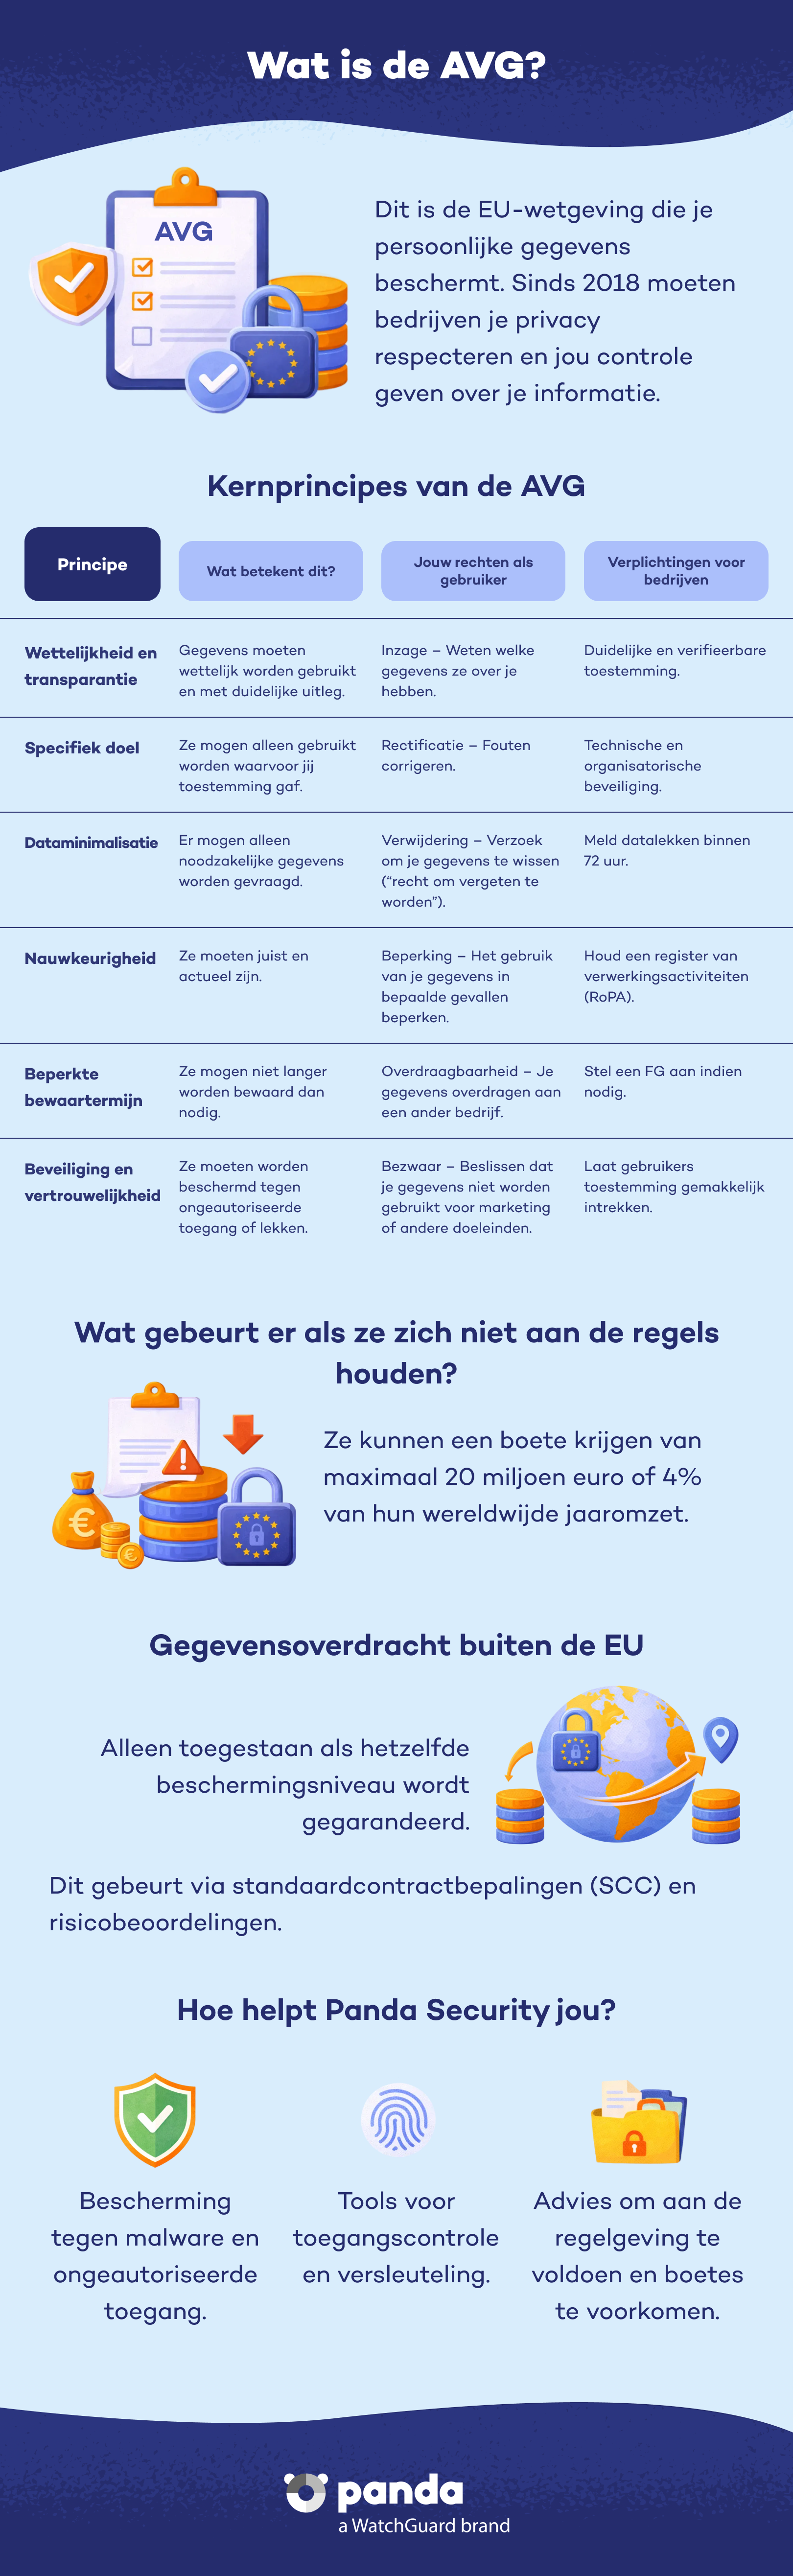
De Algemene verordening gegevensbescherming (AVG/GDPR) is de Europese verordening die bepaalt hoe organisaties de persoonsgegevens van Europese burgers moeten beheren en beschermen. Ze trad op 25 mei 2018 in werking en geldt sindsdien wereldwijd als referentiepunt voor privacy en informatiebeveiliging.


Deze verordening verplicht bedrijven en andere organisaties om transparant te zijn, uitdrukkelijke toestemming te vragen en rechten te waarborgen zoals inzage, rectificatie en verwijdering van gegevens. Ze beweegt voortdurend mee met technologische ontwikkelingen en digitale uitdagingen, zoals kunstmatige intelligentie, cryptotegoeden en grootschalige internationale gegevensoverdrachten.

Probeer Panda Dome eens voor:Windows | Android | Mac | iOS

Waarom is de AVG vandaag belangrijk? Toepassingsgebied

Technologische ontwikkelingen en de wijdverbreide digitalisering hebben de privacyrisico’s vergroot. De AVG is verplicht voor alle organisaties die persoonsgegevens van inwoners van de Europese Unie verwerken, ongeacht waar ze gevestigd zijn. Dit wettelijk kader heeft een wereldwijde standaard voor gegevensbescherming gezet en blijft de maatstaf om privacy in het digitale tijdperk te waarborgen.


De AVG blijft dan ook essentieel om:

  • Gebruikers te beschermen tegen misbruik van informatie of datalekken.
  • Verantwoording en transparantie te eisen van bedrijven, overheden en digitale diensten.
  • In te spelen op nieuwe uitdagingen, zoals het gebruik van kunstmatige intelligentie en internationale gegevensoverdrachten.


Door de massale digitalisering en de toegenomen privacydreigingen is de AVG relevanter dan ooit: om gebruikers te beschermen tegen misbruik of lekken van gegevens, om bedrijven verantwoordelijk te houden en om in te spelen op nieuwe risico’s zoals AI.

Wat is de AVG? - Panda Security

Basisbeginselen van de AVG

  • Rechtmatigheid, behoorlijkheid en transparantie: gebruikersgegevens moeten rechtmatig en transparant worden verwerkt.
  • Doelbinding: gegevens mogen alleen worden gebruikt voor het doel dat bij het verzamelen is opgegeven.
  • Minimale gegevensverwerking: er mogen alleen gegevens worden verzameld die strikt noodzakelijk zijn voor het doel.
  • Juistheid: gegevens moeten actueel worden gehouden en bij fouten worden gecorrigeerd.
  • Opslagbeperking: gegevens mogen niet langer worden bewaard dan nodig is.
  • Integriteit en vertrouwelijkheid: de beveiliging van gegevens moet ongeoorloofde toegang voorkomen.

Rechten van gebruikers onder de AVG

De AVG geeft burgers verschillende fundamentele rechten om controle over hun informatie uit te oefenen:


  • Recht op inzage: je hebt het recht om te weten welke informatie een organisatie over je heeft.
  • Recht op rectificatie: je mag onjuiste of onvolledige gegevens laten corrigeren.
  • Recht op verwijdering (vergetelheid): je kunt verzoeken om gegevens te wissen wanneer ze niet langer nodig zijn of je je toestemming intrekt.
  • Recht op beperking van de verwerking: je mag het gebruik van je gegevens in bepaalde situaties beperken.
  • Recht op gegevensoverdraagbaarheid: je mag je gegevens in een digitaal formaat opvragen en overdragen aan een andere aanbieder.
  • Recht van bezwaar: je mag bezwaar maken tegen de verwerking van gegevens voor marketing of andere gerechtvaardigde doeleinden.


Deze rechten hebben de transparantie vergroot en zorgen voor meer vertrouwen in digitale relaties.

Welke verplichtingen hebben bedrijven onder de AVG?

Organisaties zijn verplicht om:


  • Uitdrukkelijke, geïnformeerde en aantoonbare toestemming te verkrijgen om persoonsgegevens voor specifieke doeleinden te verwerken.
  • Technische en organisatorische maatregelen te nemen om gegevens te beschermen tegen ongeoorloofde toegang, verlies of inbreuken.
  • Een verwerkingsregister (ROPA) bij te houden en gegevensbeschermingseffectbeoordelingen (DPIA’s) uit te voeren voor verwerkingen met een hoog risico.
  • Bij beveiligingsinbreuken binnen maximaal 72 uur de toezichthouder en de betrokkenen te informeren.
  • Wanneer vereist een functionaris voor gegevensbescherming (FG/DPO) aan te stellen.
  • Gebruikers hun toestemming even makkelijk te laten intrekken als ze die hebben gegeven

Boetes en sancties bij niet-naleving

Niet-naleving van de AVG kan leiden tot boetes van maximaal 4 procent van de wereldwijde jaaromzet of € 20 miljoen, afhankelijk van welk bedrag hoger is:


In 2024-2025 legden Europese gegevensbeschermingsautoriteiten recordboetes op:


  • TikTok (Ierland): € 530 miljoen boete voor illegale gegevensoverdrachten naar China.
  • Meta (Facebook, Instagram): € 1,2 miljard voor onrechtmatige overdrachten naar de VS.
  • Orange Spanje: € 1,2 miljoen voor tekortkomingen in het beheer van simkaartduplicaten.
  • Vodafone Duitsland: € 45 miljoen voor beveiligingsfouten in een portaal.


Bovendien kennen Europese rechters een schadevergoeding toe voor het verlies van controle over gegevens, zelfs zonder aangetoonde materiële schade, waarmee de reikwijdte van de bescherming wordt vergroot.

Internationale gegevensoverdrachten

De AVG vereist dat elke gegevensoverdracht buiten de Europese Economische Ruimte een gelijkwaardig beschermingsniveau garandeert. Sinds het einde van het Privacy Shield zijn mechanismen zoals standaardcontractbepalingen (SCC’s) en grondige beoordelingen extra belangrijk om miljoenenboetes te voorkomen.

Hoe helpt Panda Security je om aan de AVG te voldoen?

Bij Panda Security bieden we oplossingen die je helpen om:


  • Je infrastructuur en gegevens te beschermen tegen malware, ransomware en geavanceerde aanvallen.
  • Privacy te beheren met tools die de toegang tot en het gebruik van gevoelige gegevens controleren.
  • Beveiligingsbeleid te implementeren dat naleving van de wet waarborgt en datalekken voorkomt.


Bekijk onze geavanceerde beveiligingsoplossingen voor bedrijven en particulieren bij Panda Security. En heb je ondersteuning of advies nodig, bezoek dan ons kenniscentrum en onze blog met actuele content in het Panda Media Center.

Veelgestelde vragen over de AVG
Geldt de AVG alleen voor Europese bedrijven?

Nee. Ze geldt voor elke organisatie die gegevens van Europese burgers verwerkt, ook als het hoofdkantoor buiten de EU ligt.

Wat is een inbreuk in verband met persoonsgegevens volgens de AVG?

Een inbreuk die de vertrouwelijkheid, integriteit of beschikbaarheid van persoonsgegevens in gevaar brengt.

Hoe lang doet de toezichthouder over een klacht?

De toezichthouder (in Nederland de Autoriteit Persoonsgegevens) behandelt klachten doorgaans binnen enkele maanden; bij complexe zaken kan dat langer duren.

Kan ik een schadevergoeding eisen bij een AVG-overtreding?

Ja, je kunt een schadevergoeding eisen als je door de overtreding materiële of immateriële schade lijdt.

Geldt de AVG voor de WhatsApp van mijn bedrijf?

Ja, als je daarmee gegevens van Europese burgers verwerkt.

Kan ik een schadevergoeding eisen alleen op basis van angst voor misbruik van gegevens?

Europese rechters eisen meestal bewijs van daadwerkelijke schade, al accepteren sommige een vergoeding voor ‘verlies van controle’.

Wat heb ik nodig om gegevens buiten de EU over te dragen?

Je moet standaardcontractbepalingen (SCC’s) of andere mechanismen gebruiken die een gelijkwaardig beschermingsniveau garanderen.

Hulp nodig?

Bel ons 24 uur per dag, 7 dagen per week, en ontvang een gratis diagnose..

Gerelateerde onderwerpen

Aanvullende bronnen

Digitale veiligheid is ieders verantwoordelijkheid. Met de juiste informatie en tools kunt u risico’s beperken en met een gerust gevoel internetten. Bekijk onze gidsen en bescherm uw online privacy.