Apple ha inviato una nuova serie di notifiche di sicurezza agli utenti che potrebbero essere stati presi di mira da attacchi con spyware mercenario. L’ultima ondata, inviata nell’agosto 2026, ha interessato i cittadini di 110 Paesi. Dal 2021, quando ha iniziato a utilizzare questo sistema di allerta, Apple ha notificato possibili attacchi a utenti in oltre 150 Paesi.
I numeri possono sembrare preoccupanti, ma dobbiamo interpretarli correttamente. Non significa che milioni di iPhone siano sotto attacco né che questo tipo di spyware rappresenti un pericolo quotidiano per chiunque utilizzi uno smartphone.
Gli spyware mercenari sono strumenti di sorveglianza molto sofisticati e costosi che gli operatori utilizzano contro un numero estremamente ridotto di persone. Governi e forze dell’ordine impiegano questo tipo di tecnologia per colpire soprattutto categorie specifiche, come giornalisti, attivisti, diplomatici e politici.
L’ultima ondata di avvisi di Apple è interessante perché mostra quanto questo mercato della sorveglianza sia diventato globale. E negli ultimi anni non sono mancati casi anche in Italia.
In questo articolo:
- Cosa sono le notifiche di minaccia di Apple
- Cosa sono gli spyware mercenari, chi colpiscono e come entrano
- Anche l’Italia è coinvolta
- Rischio reale per gli utenti: finte notifiche di phishing
- Best practice di sicurezza di Apple per l’iPhone
Buona lettura!
Notifiche di minaccia di Apple: cosa sono
Apple utilizza le notifiche di minaccia dal 2021 per avvertire singoli utenti che potrebbero essere stati presi di mira da attacchi di spyware mercenario. Non si tratta quindi dei normali avvisi di sicurezza che possono comparire quando qualcuno cerca di accedere a uno dei tuoi account o quando il sistema di sicurezza trova una password compromessa.
Apple invia queste notifiche solo quando le informazioni raccolte dai suoi sistemi di threat intelligence e dalle sue indagini indicano con un alto livello di affidabilità che qualcuno ha preso di mira una determinata persona con un attacco.
L’azienda precisa, comunque, che questo tipo di analisi non può garantire una certezza assoluta e non rivela quali indicatori specifici portino all’invio dell’avviso. Pubblicare questi dettagli potrebbe infatti aiutare gli sviluppatori degli spyware a modificare le proprie tecniche e rendere più difficile rilevare gli attacchi.
In altre parole, la notifica non dice necessariamente quale spyware sia stato utilizzato, chi si trovi dietro l’operazione o se il tentativo di infezione sia effettivamente riuscito. Per scoprirlo, spesso servono analisi forensi più approfondite del dispositivo.
Le notifiche arrivano in 3 modi:
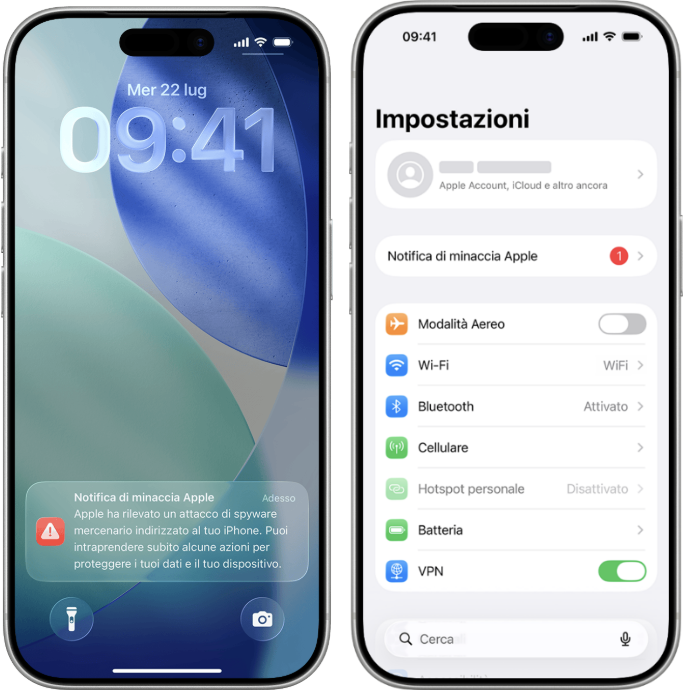
- Un banner sullo schermo dell’iPhone con il titolo Notifica di minaccia, visualizzato sia nella schermata di blocco sia nel menu Impostazioni.
- Una notifica email inviata all’indirizzo email del potenziale bersaglio.
- Un banner di notifica di minaccia visualizzato nella parte superiore della pagina dell’Apple Account dell’utente dopo aver effettuato l’accesso alla pagina account.apple.com.

Cosa sono gli spyware mercenari
La parola “spyware” viene usata per indicare molti tipi diversi di malware progettati per raccogliere informazioni sui dispositivi senza il consenso dell’utente. Gli spyware mercenari, però, sono una categoria particolare.
Si tratta di strumenti sviluppati da aziende specializzate nella sorveglianza digitale e venduti a clienti che dispongono di risorse economiche e tecniche molto elevate, quindi di solito parliamo di agenzie governative o militari.
Tra gli esempi più conosciuti ci sono Pegasus, sviluppato dalla società israeliana NSO Group, e Graphite, prodotto da Paragon Solutions, anch’essa israeliana.
Apple sottolinea che gli attacchi di questo tipo possono costare milioni di dollari e richiedono notevoli risorse per individuare vulnerabilità, sviluppare strumenti in grado di sfruttarle e colpire un dispositivo specifico. Proprio per questo vengono normalmente utilizzati contro un numero molto ristretto di persone.
Un trojan bancario, un infostealer o una campagna di phishing cercano generalmente di raggiungere migliaia o milioni di potenziali vittime. Gli sviluppatori di spyware mercenario progettano invece questi strumenti per compromettere lo smartphone di una singola persona.
Lo ribadiamo proprio per non destare allarmismi: la maggior parte del grande pubblico non subirà mai un attacco di questo tipo.
Cosa fa uno spyware mercenario
A differenza degli infostealer generalisti, gli spyware mercenari servono per spiare praticamente tutta l’attività del dispositivo, quindi non solo conversazioni, foto e video, ma anche tracciare la posizione GPS del bersaglio, i suoi spostamenti, le chiamate, i contatti, le ricerche online, i file che invia o riceve, praticamente tutto (soprattutto oggi che usiamo più il telefono del computer).
È come avere una talpa all’interno di un’organizzazione che permette al controllore di sapere tutto quello che succede a quella persona e, di conseguenza, ad alcune persone a lei collegate.
Si tratta insomma di un livello di spionaggio sofisticato, altamente mirato e pericolosissimo, ma forse la vera particolarità di questi malware – dal punto di vista prettamente informatico – è il modo in cui entrano e controllano il dispositivo.
Come entrano gli spyware mercenari
Come abbiamo accennato, e come ribadito anche da Apple, questi spyware non sono malware progettati da un hacker alle prime armi, ma sistemi altamente sofisticati, che costano milioni di dollari e richiedono mesi o anni per essere perfezionati e utilizzati.
Il risultato è che sono molto difficili da rilevare, ma soprattutto che possono infettare i dispositivi in molti modi diversi. Di fatto, un aspetto molto preoccupante degli spyware mercenari è che alcuni sono in grado di lanciare attacchi zero-clic.
Questo significa che questi malware possono sfruttare vulnerabilità presenti sui dispositivi delle vittime per entrare e installarsi senza che l’utente debba fare niente e senza che se ne renda conto.
Nel 2025 Citizen Lab ha documentato, ad esempio, un attacco zero-click tramite iMessage utilizzato per distribuire Graphite su iPhone. Secondo i ricercatori, l’attacco non sarebbe stato visibile alla vittima. Apple ha successivamente confermato di aver corretto la vulnerabilità a partire da iOS 18.3.1 e le ha assegnato l’identificativo CVE-2025-43200.
Anche Pegasus ha permesso di realizzare ripetutamente attacchi di questo tipo. Nel settembre 2026 Citizen Lab ha confermato l’infezione con Pegasus dell’iPhone di un membro del movimento studentesco per la democrazia in Serbia. Questa persona si era rivolta ai ricercatori dopo aver ricevuto proprio una notifica di minaccia da Apple.
Questi casi ci aiutano anche a capire perché gli esperti di sicurezza considerano particolarmente seri gli avvisi di Apple.
Chi viene preso di mira dagli spyware mercenari
Gli operatori non utilizzano normalmente gli spyware mercenari per sorvegliare utenti scelti a caso. Apple spiega che selezionano generalmente le vittime in base a “chi sono o cosa fanno”. Tra i gruppi maggiormente interessati troviamo giornalisti, attivisti, politici e diplomatici.
La ragione è soprattutto economica. Sviluppare un exploit capace di compromettere uno smartphone moderno può richiedere investimenti enormi. Inoltre, una vulnerabilità utilizzata oggi potrebbe essere scoperta e corretta domani, rendendo inutilizzabile uno strumento che è costato milioni.
Per chi lancia questi attacchi, quindi, ha senso concentrarsi su persone dalle quali è possibile ottenere informazioni preziosissime, ad esempio in contesti critici come la guerra in Ucraina o durante manifestazioni e proteste.
La diffusione geografica degli avvisi Apple mostra comunque che il fenomeno non riguarda una singola area del mondo. L’azienda ha inviato notifiche di minaccia ai possibili bersagli in più di 150 Paesi dal 2021, e tra questi c’è anche l’Italia.
Anche l’Italia è coinvolta
Negli ultimi anni sono emersi diversi casi di utilizzo di spyware mercenario in Italia, tra cui forse il più famoso riguarda lo spyware Graphite di Paragon Solutions.
Nel giugno 2025 Citizen Lab ha pubblicato un’indagine in cui confermava con un alto livello di sicurezza che il giornalista di Fanpage.it Ciro Pellegrino e un altro giornalista europeo, rimasto anonimo, erano stati presi di mira con Graphite. Le analisi hanno collegato entrambi i casi allo stesso operatore dello spyware.
Questo caso, inoltre, si inseriva in una vicenda più ampia. Tra le persone precedentemente coinvolte figuravano il direttore di Fanpage.it Francesco Cancellato, Luca Casarini e Giuseppe Caccia di Mediterranea Saving Humans.
Amnesty International ha descritto questi episodi come parte di un problema più ampio legato all’utilizzo di spyware altamente invasivi contro giornalisti e membri della società civile in Europa.
La vicenda di Francesco Cancellato ha avuto poi un’importante evoluzione nel 2026. A marzo di quest’anno, la procura italiana ha confermato che lo spyware Graphite aveva compromesso il suo telefono, dando ulteriore conferma alle conclusioni delle analisi forensi che Citizen Lab aveva già condotto.
Insomma, gli spyware mercenari non sono una minaccia puramente teorica o limitata a paesi lontani, ma toccano anche giornalisti e politici italiani e possono avere importanti ripercussioni sulla libertà e la privacy personale. Allo stesso tempo, è fondamentale distinguere questi episodi molto mirati dai rischi informatici che riguardano quotidianamente milioni di utenti.
Cosa rischiano gli utenti comuni
Come abbiamo detto più volte, questo tipo di minaccia interessa pochissime persone, mentre la maggior parte dei possessori di un iPhone non riceverà mai una notifica di minaccia da parte di Apple.
Tuttavia, questi episodi possono generare un’altra minaccia ben più ampia e diffusa: finte notifiche di sicurezza inviate da cybercriminali per distribuire malware o come campagne di phishing.
Ad esempio, nelle prossime settimane potresti ricevere un messaggio come “Apple ha scoperto che il tuo iPhone è stato infettato da uno spyware” e che potrebbe sembrare plausibile dopo aver letto sui giornali delle notifiche di minaccia di spyware.
È per questo che è utile sapere come sono fatti i veri avvisi e come funzionano (ed è per questo che scriviamo questo post). La soluzione più semplice per verificare l’autenticità di un presunto avviso è accedere direttamente al proprio account Apple, senza utilizzare link presenti nel messaggio ricevuto, e controllare se c’è effettivamente una notifica di minaccia.
Quanto è reale il rischio per gli utenti comuni?
Per la maggior parte delle persone, quindi, la possibilità di essere colpiti direttamente da Pegasus, Graphite o altri spyware mercenari rimane estremamente remota. È probabilmente molto più realistico ricevere un messaggio di phishing che cerca di sfruttare la paura provocata da queste minacce.
Ed è forse questo l’aspetto più importante da ricordare. Gli spyware mercenari sono una delle forme più sofisticate di sorveglianza digitale esistenti, ma proprio perché sono costosi e altamente mirati non devono essere confusi con le minacce informatiche che incontriamo ogni giorno.
In questo post abbiamo visto cosa sono le notifiche di minaccia inviate da Apple e cosa sono gli spyware mercenari, come Pegasus o Graphite. Abbiamo chiarito che si tratta di una minaccia estremamente mirata e ristretta, che colpisce giornalisti, attivisti e politici e che la stragrande maggioranza degli utenti comuni non riceverà mai un messaggio di questo genere.
Infine, abbiamo sottolineato che a queste notizie possono seguire nuove campagne di phishing che sfruttano la paura per convincere le vittime a cliccare su link malevoli o condividere dati personali.
Per proteggerti al meglio da malware, spyware e altre minacce digitali, ti invitiamo a provare gratis la nostra suite di cybersicurezza completa Panda Dome.
CONTINUA A LEGGERE: Temu è sicuro? Cosa sapere prima di acquistare