La IA lo ha cambiado todo y lo ha puesto todo patas arriba. En mi día a día como Global Consumer Operations Manager en Panda Security, compruebo cómo esta tecnología ha redefinido el escenario de la ciberseguridad para las pymes. Por un lado, optimiza los procesos de los ciberdelincuentes al permitirles automatizar ataques contra pequeñas y medianas empresas, identificar sus vulnerabilidades a gran velocidad y personalizar puertas de entrada. Por otro lado, pone a disposición de las pymes capacidades avanzadas de detección y mitigación que antes resultaban inalcanzables por coste.
La falta de presupuesto, personal especializado y herramientas ha dejado tradicionalmente a las pymes en una posición vulnerable. Hoy observo cómo los atacantes usan la IA para analizar redes, explotar vulnerabilidades y ejecutar robos masivos de credenciales. Entender el funcionamiento de estas técnicas es el primer paso que debemos dar para frenarlas.
Cómo la IA está transformando los ciberataques
En los últimos meses he comprobado que la inteligencia artificial no solo ha incrementado la cantidad de ciberataques, sino que ha reducido drásticamente sus tiempos de ejecución. Si antes preparar una campaña maliciosa requería un alto nivel técnico y tiempo, hoy las herramientas generativas permiten lanzar ataques altamente creíbles a una velocidad sin precedentes.
Phishing hiperpersonalizado y deepfakes
El engaño basado en la ingeniería social se ha vuelto mucho más sofisticado. Mediante el uso de modelos de lenguaje e inteligencia artificial generativa, los ciberdelincuentes elaboran correos electrónicos, mensajes e incluso asistentes de conversación casi imposibles de distinguir de una comunicación legítima. A esto se suma el uso de deepfakes, capaces de suplantar la voz o la imagen de directivos y proveedores para autorizar transferencias fraudulentas o solicitar credenciales de acceso.
Riesgos de privacidad en los asistentes de IA
La integración de asistentes de IA en el día a día de las empresas ha introducido un riesgo importante: la pérdida de privacidad. En muchas organizaciones, veo cómo los empleados interactúan con estas herramientas compartiendo datos confidenciales o información sensible de clientes sin medir las consecuencias. Si estas plataformas no cuentan con configuraciones de seguridad estrictas, la información queda expuesta a posibles filtraciones o al entrenamiento de modelos externos.
Prompt Injection y vulnerabilidades en contraseñas
Una de las amenazas emergentes que más monitorizamos es el Prompt Injection, que consiste en enviar instrucciones maliciosas a la IA para manipularla y extraer datos confidenciales. Además, los atacantes usan la IA para probar millones de combinaciones y descifrar contraseñas a una velocidad récord, convirtiendo las contraseñas débiles en el eslabón más vulnerable de la empresa.
5 claves para reforzar la seguridad de tu pyme
Para defenderse de ciberataques automatizados con IA, las pymes no necesitan realizar grandes inversiones, sino aplicar un plan de acción claro. La clave para proteger una pequeña o mediana empresa reside en priorizar aquellas medidas que eliminen los riesgos más habituales de forma inmediata.
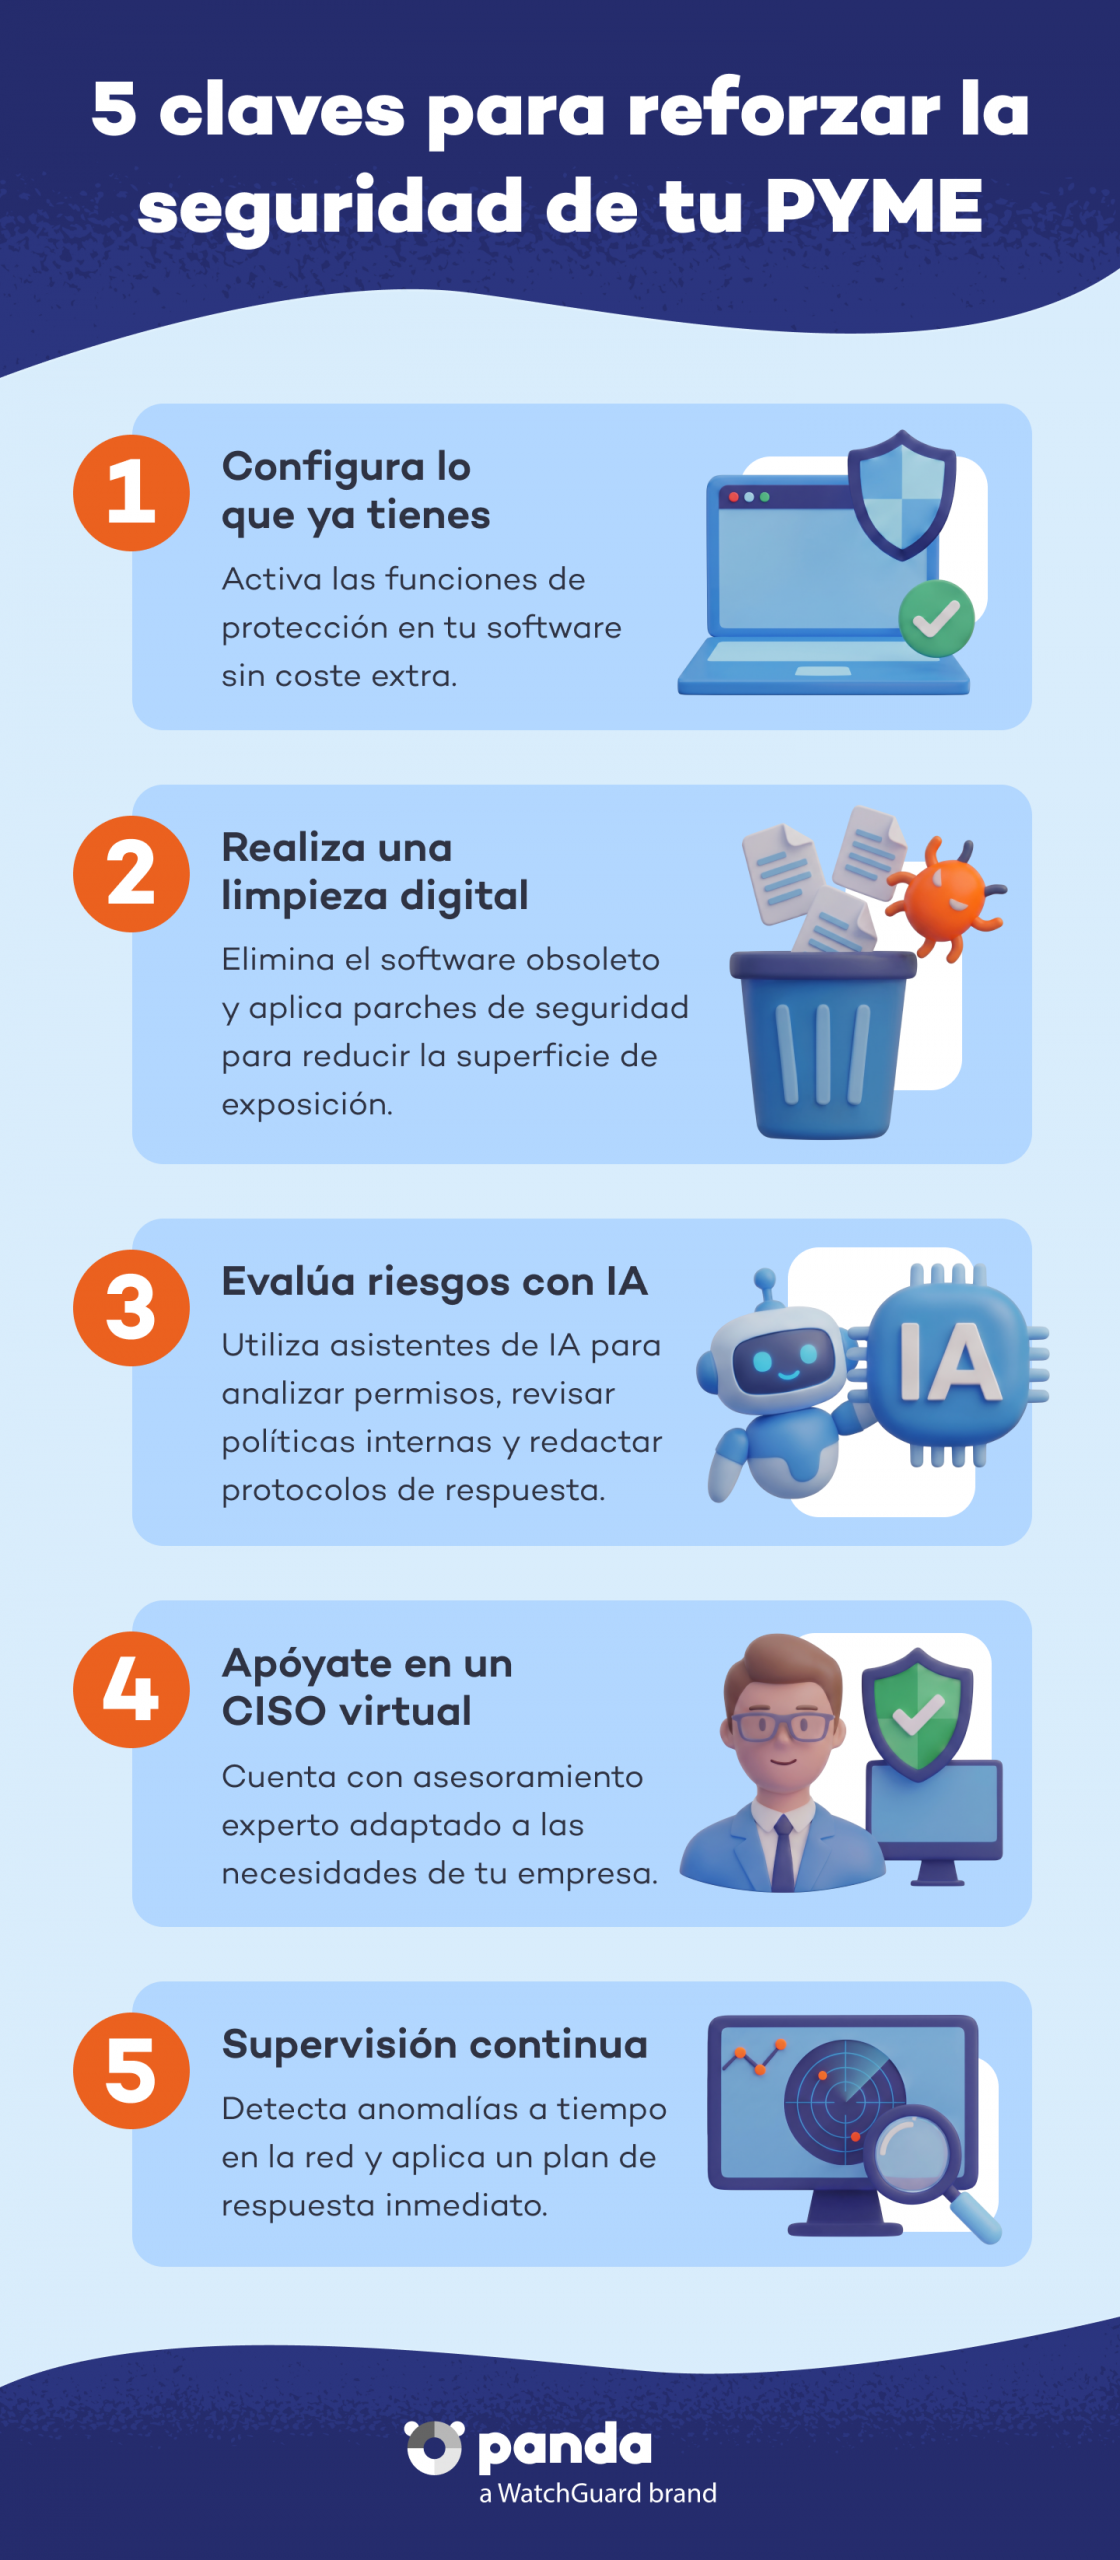
Activa y configura las funciones de seguridad ya disponibles
Gran parte del software y los sistemas que ya utilizan las pymes incluyen funciones de protección avanzadas que permanecen inactivas. Activar la autenticación multifactor (MFA), restringir el acceso a los datos o aprovechar los antivirus incluidos en los propios equipos no supone ningún coste extra y frena la mayoría de los ciberataques.
Haz limpieza digital: elimina sistemas obsoletos y parches pendientes
Los programas antiguos y los sistemas operativos son una de las vías de entrada más explotadas por los ciberdelincuentes. Eliminar el software obsoleto y mantener al día las actualizaciones de seguridad reduce drásticamente la superficie de exposición de la empresa.
Utiliza asistentes de IA para evaluar los riesgos y las políticas de seguridad
Las herramientas de IA no solo las usan los atacantes; las pymes también pueden emplearlas para reforzar sus defensas. Utilizar un asistente de IA para revisar las políticas internas, detectar fallos de seguridad o redactar protocolos de actuación ante incidentes permite corregir vulnerabilidades y tomar decisiones rápidas sin necesidad de contar con especialistas.
Apóyate en la figura del CISO virtual
Contratar a un responsable de seguridad a tiempo completo suele quedar fuera del alcance de la mayoría de las pymes. La figura del CISO virtual permite a las pequeñas empresas acceder a asesoramiento experto, diseñar su estrategia de ciberseguridad y supervisar el cumplimiento normativo bajo un modelo de servicio externo adaptado a sus necesidades y presupuesto.
Supervisión continua y respuesta rápida ante ciberataques
La protección de una empresa requiere un seguimiento continuo. Contar con sistemas de monitorización permite detectar comportamientos anómalos en la red antes de que causen daños graves. También, es imprescindible disponer de un plan de respuesta que defina las acciones inmediatas para contener el ataque, aislar los equipos afectados y reanudar la actividad rápidamente.
Controles básicos que la IA no sustituye
Aunque la inteligencia artificial optimiza la respuesta ante ataques, insisto mucho en que la ciberseguridad requiere mantener unos controles mínimos de protección. Sin medidas preventivas básicas bien implementadas, las herramientas de IA pierden gran parte de su efectividad. 
Contraseñas únicas y gestores de claves
La realidad es que seguimos cometiendo los mismos errores de siempre. Una contraseña es la llave de casa, y si es débil o se reutiliza en varios servicios, el acceso a la empresa queda totalmente expuesto. Contar con un gestor de contraseñas como el de Panda Dome permite generar y almacenar credenciales complejas de forma segura, cerrando una de las principales vías de ataque.
Doble factor de autenticación (MFA)
La contraseña por sí sola ya no basta. El doble factor de autenticación añade una capa de verificación adicional mediante un código temporal, impidiendo el acceso fraudulento aunque la clave se haya filtrado. Hemos mejorado mucho porque hay muchos servicios que ponen el MFA como obligatorio, pero ¿es suficiente? El MFA frena la mayoría de ataques automatizados, pero debe acompañarse de contraseñas complejas y concienciación del equipo.
Actualización de sistemas operativos
Los parches de seguridad corrigen fallos detectados por los fabricantes en el software y los equipos. Mantener los sistemas operativos y las aplicaciones al día evita que los atacantes aprovechen brechas conocidas para entrar en la red.